公司的网址为什么会跳转到不良网站、公司的网址为什么会跳转到不良网站呢
-
公司,的,网址,为什么,会跳,转到,不良,网站,、,

- 建站百科知识-小虎建站百科知识网
- 2026-11-10 22:34
- 小虎建站百科知识网
公司的网址为什么会跳转到不良网站、公司的网址为什么会跳转到不良网站呢 ,对于想了解建站百科知识的朋友们来说,公司的网址为什么会跳转到不良网站、公司的网址为什么会跳转到不良网站呢是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当您信心满满地在浏览器中输入自家公司的官方网址,准备向客户展示品牌形象时,屏幕上赫然出现的却是令人尴尬甚至惊恐的不良网站页面——这种“数字空间的瞬间错位”绝非天方夜谭,而是许多企业主和技术负责人遭遇过的真实噩梦。公司网址,这本应是企业在互联网上最稳固、最可信的“数字门牌”,为何会诡异地“叛变”,将访客引向充满风险、损害商誉的灰色地带?这背后究竟隐藏着哪些不为人知的技术陷阱、管理疏漏与恶意攻击?本文将为您层层剥开迷雾,深入剖析导致这一现象的六大核心原因,并提供切实可行的防御策略,守护您企业的数字疆域。
域名与DNS的隐秘战场
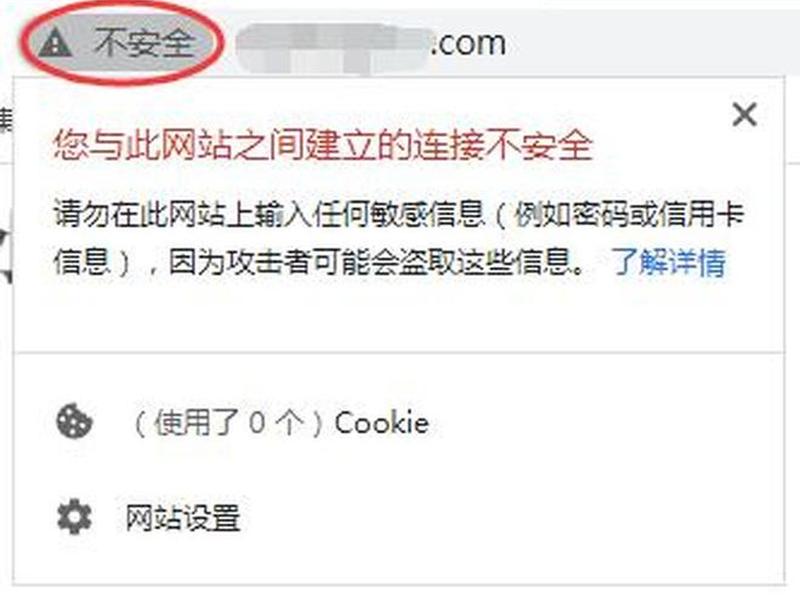
域名系统(DNS)是互联网的“电话簿”,负责将我们熟悉的网址(如www.example.com)翻译成计算机能识别的IP地址。这个基础环节恰恰是攻击者最喜欢下手的“咽喉要道”。一种常见的情况是DNS劫持:黑客通过漏洞入侵您的域名注册商账户,或者利用伪造的邮件骗取管理权限,神不知鬼不觉地修改了域名的解析记录。从此,当用户访问您的网址时,请求被恶意导向了黑客控制的服务器,自然就打开了不良网站。整个过程用户几乎无法察觉,因为浏览器地址栏显示的依然是您公司的正确网址。
另一种更隐蔽的方式是本地DNS污染。攻击者可能通过恶意软件、捆绑软件或公共Wi-Fi漏洞,侵入了公司内部某台员工电脑或网络路由器,篡改了其本地DNS设置。导致在该网络环境下,所有指向您公司域名的请求都被“拐跑”。这种劫持范围可能局限于特定网络,排查起来如同大海捞针。域名本身到期未续费也是一个高风险点。一旦域名因疏忽而过期,它便进入“赎回期”并可能被他人抢注。新所有者可以将其指向任何内容,包括不良网站,而您过去积累的搜索引擎权重和客户访问习惯,反而成了为他人作嫁衣裳的流量渠道。
网站服务器被植入后门
如果说DNS是路标,那么网站服务器就是最终的目的地大楼。即使路标正确,大楼内部被“改造”了,访客依然会踏入陷阱。网站程序漏洞是黑客最常用的突破口。尤其是使用开源CMS(如WordPress、Joomla)搭建的网站,如果未能及时更新核心程序、主题和插件,其中已知的安全漏洞就像是为黑客预留的“后门钥匙”。黑客利用自动化工具扫描全网存在特定漏洞的网站,批量植入恶意跳转代码。这段代码通常经过高度混淆,隐藏得很深,可能只在特定时间、特定地区IP访问时才会触发跳转,平常自查时难以发现。
服务器权限沦陷是更严重的层面。攻击者通过弱密码、SSH漏洞或利用其他服务漏洞,直接获得了服务器操作系统的控制权。他们不仅可以修改网站文件,更能直接配置Web服务器(如Nginx、Apache),设置301/302重定向规则。这种服务器级别的跳转,优先级高于网站程序本身,且清除极其困难。一些被污染的第三方资源也是元凶。例如,网站引用了外部托管的JavaScript库、字体文件或统计代码,如果这些第三方服务器被黑,其分发的资源被篡改加入了恶意脚本,那么所有使用该资源的网站都会“连带中毒”,自动执行跳转指令。
SSL证书的信任危机
在HTTPS加密普及的今天,SSL证书不仅是加密工具,更是信任的象征。证书也可能成为攻击的跳板。SSL证书配置错误或过期会导致严重问题。当证书过期后,现代浏览器会弹出严厉的警告,但一些恶意攻击者会通过中间人攻击,向用户提供一个伪造的、有效的证书,从而在用户与真实服务器之间建立了一个“透明代理”。在这个通道里,攻击者可以篡改任何内容,包括注入跳转代码。用户看到的是带绿色小锁的“安全”连接,实则早已落入圈套。
更专业的攻击涉及伪造或冒用证书。在某些极端情况下,如果企业的CA(证书颁发机构)账户被盗,攻击者可以非法申请颁发一张属于该企业域名的合法证书。配合DNS劫持,他们就能搭建一个从域名到加密连接都“完美复刻”的钓鱼网站,实施跳转或信息窃取。这种攻击成本高但极具欺骗性。单纯依赖HTTPS锁头图标来判断网站安全性已经不足,企业需要监控证书的详细信息、颁发者以及确保证书链的完整性。
网络链路中的“中间人”
数据从用户电脑到网站服务器的旅程并非直达,需要经过多个网络节点。任何一个节点被控制,都可能上演“偷梁换柱”。公共Wi-Fi与路由器劫持是典型场景。黑客在咖啡馆、机场等场所架设同名的恶意Wi-Fi,或入侵公共路由器,当用户连接后,所有未加密的HTTP请求都可以被拦截和修改,在响应中插入跳转脚本。即使用户访问的是知名大站,在到达目标服务器前的“最后一公里”也可能被污染。
另一种是企业内部网络设备被渗透。公司的防火墙、网关或代理服务器如果存在漏洞或使用默认密码,就可能被黑客掌控。攻击者可以在这些设备上设置流量重定向策略,使得所有从公司内网访问特定外网域名(包括公司自己的官网)的请求,都被导向预设的不良网站。这种攻击危害巨大,因为它影响的是整个办公网络的所有员工,且跳转行为高度统一,极易让人误认为是官网本身出了问题。
员工终端设备成为跳板
攻击的起点有时并非云端或网络,而是近在咫尺的办公电脑。员工电脑感染恶意软件是常见入口。木马病毒、广告插件、捆绑安装的流氓软件,常常会篡改浏览器的核心设置,如主页、搜索引擎、HOSTS文件。其中,HOSTS文件是一个本地域名解析文件,优先级高于DNS。恶意软件通过修改HOSTS文件,将您公司的域名直接指向一个不良网站的IP地址,从而实现最直接、最难以清除的本地化劫持。
浏览器扩展程序“作恶” 的风险日益增高。一些看似功能实用的免费扩展,在通过商店审核后,可能会通过后台静默更新,加入恶意代码。这些代码拥有极高的浏览器权限,可以监控和修改用户访问的任何页面内容,轻松实现特定网址的访问跳转。由于扩展程序是用户主动安装的,安全软件往往不会将其视为威胁。一台被感染的员工电脑访问公司官网时,跳转就发生了,但这问题却出在终端,而非网站服务器。
供应链攻击与第三方服务污染
现代网站高度依赖外部服务和资源,这条供应链上的任何一环断裂,都会引发系统性风险。第三方JS库、CDN服务被黑是可怕的“水污染”事件。如果网站使用的某个热门JavaScript框架(如jQuery插件)的官方CDN链接或被引用的特定版本文件遭到篡改,那么全球数以万计使用该资源的网站会同时被植入恶意代码。这种攻击波及面广,且网站管理者自身几乎无法提前预防。
同样,网站统计代码、客服聊天插件、广告联盟代码等第三方嵌入脚本,如果其提供商的服务器安全失守,也会导致所有使用该服务的网站遭到牵连。攻击者无需攻击每一个独立网站,只需攻破一个中心化的服务提供商,就能实现“以一侵万”的效果。这种攻击模式使得中小企业即使自身安全措施到位,也可能因为所选择的第三方服务商的安全短板而“躺枪”,网址跳转问题变得防不胜防。
总结与防御之道
公司网址跳转到不良网站,绝非简单的“电脑中毒”或“运气不好”,而是一场融合了技术漏洞、管理疏忽与恶意攻击的复合型数字安全危机。它可能源自远端的DNS与服务器,可能潜伏于网络传输的链路之中,也可能爆发于近处的员工终端,甚至来自您所信任的第三方合作伙伴。每一个跳转事件的背后,都是企业数字资产管控链条上某一环节的失守。
要构筑坚实的防御体系,企业需要树立纵深防御思想:从域名管理入手,启用注册商锁、强制双因素认证,并密切关注到期日期;强化服务器与网站安全,定期更新补丁、进行代码审计、使用WAF防火墙,并严格管控服务器权限;保障通信安全,正确配置并监控SSL证书,强制使用HTTPS;净化网络环境,确保内网设备安全,并警示员工慎用公共Wi-Fi;管控终端设备,安装正规安全软件,规范软件安装来源,定期检查浏览器设置;审慎选择第三方服务,评估其安全资质,并尽可能使用子资源完整性校验等技术降低风险。
数字世界的门面,需要同实体世界一样精心守护。唯有主动洞察风险,系统化布防,才能确保每一次输入您公司网址的访问,都是一次安全、可靠、值得信赖的品牌邂逅,而非一场令人错愕的冒险。
以上是关于公司的网址为什么会跳转到不良网站、公司的网址为什么会跳转到不良网站呢的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司的网址为什么会跳转到不良网站、公司的网址为什么会跳转到不良网站呢;本文链接:https://zwz66.cn/jianz/408471.html。
猜你喜欢
- 公司的网址名称一定是公司名吗;公司的网址名称一定是公司名吗怎么改 2026-11-10
- 公司的网址一般是什么 - 公司的网址一般是什么格式 2026-11-10
- 公司的网址一般在哪里找(公司的网址一般在哪里找到) 2026-11-10
- 公司的网址www.acpspk.com(公司的网址为什么会跳转到不良网站) 2026-11-10
- 公司的网址o;公司的网址怎么查 2026-11-10
- 公司的网址ot平台(公司网址org) 2026-11-10
- 公司的百度网站在哪里做;公司的百度网站在哪里做的 2026-11-10
- 公司的宣传页、公司宣传页的样板 2026-11-10
- 公司的宣传资料指的是什么 - 公司的宣传资料指的是什么呢 2026-11-10
- 公司的宣传册怎么做;公司的宣传册怎么做好看 2026-11-10







