公司内网跟外网是几条线、公司内网跟外网是几条线组成的
-
公司,内网,跟,外网,是,几条,线,、,组成,的,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-10 08:33
- 小虎建站百科知识网
公司内网跟外网是几条线、公司内网跟外网是几条线组成的 ,对于想了解建站百科知识的朋友们来说,公司内网跟外网是几条线、公司内网跟外网是几条线组成的是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在当今数字化浪潮中,企业网络如同人体的神经系统,支撑着信息的高速流转与业务的顺畅运行。当许多企业管理者或IT新人面对“公司内网和外网究竟是几条线”这个问题时,答案往往比想象中更为复杂和精妙。它并非简单地由几根物理网线构成,而是一个融合了物理线路、逻辑划分、安全策略与硬件设备的精密体系。理解其组成,是优化企业效率、保障数据安全、迈向智能管理的关键第一步。本文将深入剖析这个看似基础却至关重要的命题,揭开企业网络架构的神秘面纱。
核心概念:从物理到逻辑的跨越
许多人误以为内网和外网由完全独立的物理线路连接。实际上,现代企业网络的核心智慧在于“逻辑隔离”。物理上,外网通常仅由一条或少数几条来自运营商的宽带光纤或专线接入,这条“主干道”连接着外部广阔的互联网世界。而内网,则是由企业内部部署的大量网线、交换机构成的庞大“局域网高速公路网”。
关键在于,内网与外网的分离,主要通过核心网络设备(如路由器、防火墙)的策略配置实现。数据从内网电脑发出,经过层层交换,到达边界路由器或防火墙。设备根据预设规则判断:访问内部服务器?则在内网流转;访问百度等外部网站?则数据被导向那条连接运营商的外网线路。“几条线”的问题,答案在物理接入层面可能很少,但在逻辑和数据流层面,却构建了泾渭分明的两个世界。
这种设计实现了资源的高效利用与成本控制。企业无需为每个需要上网的节点都拉一条外网专线,只需共享一条高速出口,通过强大的核心设备进行流量调度与安全管理。内网的高速互联则保证了内部文件传输、视频会议、业务系统访问的流畅无阻,形成稳固的“内部生态”。
硬件骨架:路由器与交换机的交响
构成内网与外网连接的硬件骨架,主要由路由器和交换机扮演核心角色。可以将路由器视为企业的“海关总署”和“外交大使”。它通常拥有一个WAN口(广域网端口),用于连接那一条来自运营商的外网线路;同时拥有多个LAN口(局域网端口),用于连接内部网络。路由器负责在内网(私有IP地址)和外网(公网IP地址)之间进行地址转换(NAT),并执行最基本的安全策略。
而交换机则是内网的“交通枢纽”。它拥有数量众多的端口(常见的有8口、24口、48口),通过网线将公司内的所有电脑、服务器、打印机、IP电话等设备连接起来,形成一个高速的内部通信网络。多台交换机可以级联,构建覆盖整栋办公楼的内网架构。大型企业还会采用三层交换机,它具备更高级的路由功能,可以在大型内网中划分不同的子网(VLAN),实现更精细的部门间隔离与管理。
正是路由器与交换机的协同工作,使得“一条外网线”能够服务成百上千的内网终端,也让内网成为一个既统一又可灵活分割的高效整体。它们的性能与配置,直接决定了网络的速度、稳定性和可管理性。
安全边界:防火墙构筑的数字长城
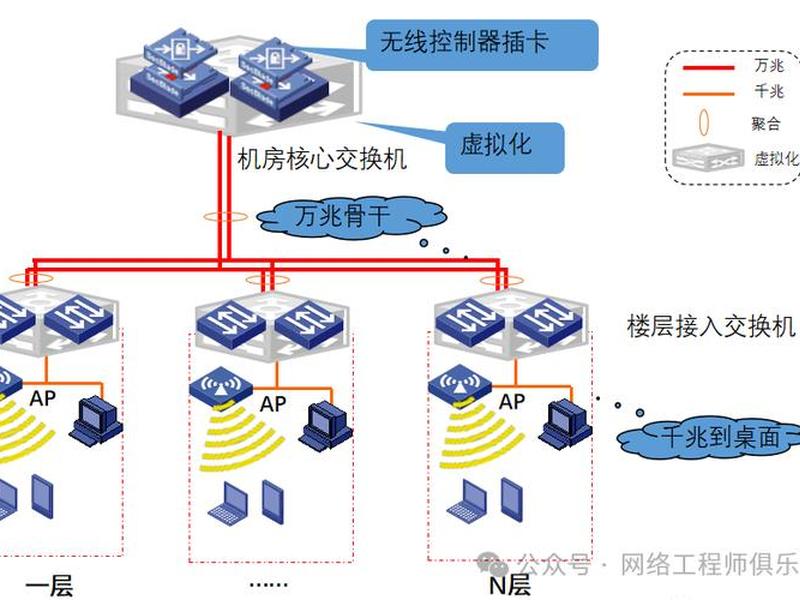
如果说路由器是海关,那么防火墙就是建立在边界上的智能防御体系和检查站。在较为完善的企业网络架构中,防火墙是隔离内网与外网、守护核心资产的关键屏障。所有从内网流出或从外网流入的数据包,都必须经过防火墙的严格审查。
防火墙通过一系列预设的安全规则(策略)来工作。它可以阻止来自外部的恶意扫描与攻击,限制内部员工访问某些高风险网站,记录和分析网络流量中的异常行为。高级的下一代防火墙(NGFW)更集成了入侵防御(IPS)、病毒过滤、应用识别等功能,能更精准地识别和阻断威胁。
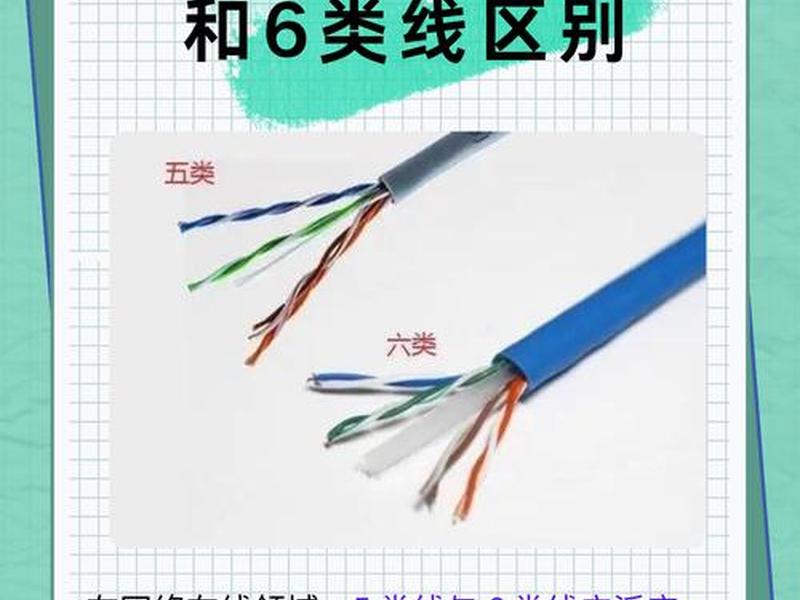
这道“数字长城”的存在,使得内网成为一个相对安全的“绿区”。即便外网连接的那条线路上充斥着各种风险,防火墙也能将其绝大部分抵挡在外。它也能对内网不同安全等级的区域(如研发网、办公网)进行逻辑隔离,防止内部威胁扩散。内外网之间的“线”,不仅是数据通道,更是由防火墙策略定义的安全边界。
无线延伸:看不见的“线”与灵活接入
现代企业网络早已超越了网线的物理束缚。无线局域网(Wi-Fi) 成为了内网至关重要的延伸部分,它通过无线接入点(AP)发射出看不见的“网线”,为笔记本电脑、手机、平板等移动设备提供灵活的接入。对于访客而言,他们连接的通常是独立的“访客Wi-Fi”,这个网络经过特殊配置,只能访问外网,与企业核心内网完全隔离,既满足了上网需求,又保障了内网安全。
无线网络的管理通常通过无线控制器(AC)统一进行,实现AP的集中配置、信号优化和用户认证。优质的无线覆盖,让办公空间摆脱了位置限制,促进了协作与创新。物联网(IoT)设备的兴起,如智能安防摄像头、环境传感器等,也常常通过专门的无线或有线网络(有时称为“设备网”)接入,并与核心业务内网进行安全隔离,形成企业网络的第三张“子网”。
架构演进:从简单到复杂的智慧网络
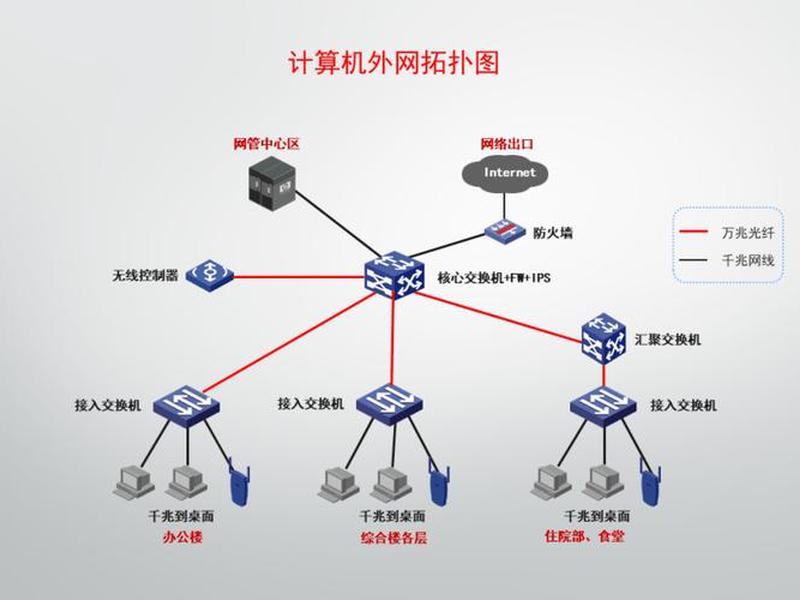
随着企业规模扩大与业务复杂化,网络架构也在不断演进。小型公司可能仅使用一台集成了路由器、交换机和无线功能的一体化设备,内网外网的界限相对模糊。而中大型企业则会采用层次化、模块化的设计。
典型的架构可能包括:核心层(高性能交换机处理内部高速数据)、汇聚层(连接各楼层或部门)、接入层(连接终端用户)。外网连接通过高端防火墙接入,内部再根据部门、项目或安全等级划分多个VLAN。对于有分支机构的企业,还会通过VPN(虚拟专用网络)技术在公网上建立加密隧道,将分布各地的内网安全地连接起来,形成一个“大内网”。
云服务的普及使得网络边界进一步模糊。企业内网需要安全、高速地访问公有云上的资源(如云服务器、SaaS应用),这使得网络架构需要更加智能和自适应,能够动态调整策略,确保混合云环境下的用户体验与数据安全。
运维之眼:监控与管理的无形之网
一个健壮的企业网络,离不开持续的监控与精细的管理。这构成了另一张至关重要的“无形之网”。通过网络管理系统,IT管理员可以实时查看内外网流量状态、设备运行健康度、安全事件告警等信息。
流量分析工具能帮助识别带宽滥用(如个别员工大量下载影响全局),安全信息与事件管理(SIEM)平台能关联分析来自防火墙、交换机、服务器的日志,及时发现潜在攻击。定期的漏洞扫描、配置备份、应急预案演练,都是确保内外网这条“生命线”持续畅通的必要措施。
以上是关于公司内网跟外网是几条线、公司内网跟外网是几条线组成的的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司内网跟外网是几条线、公司内网跟外网是几条线组成的;本文链接:https://zwz66.cn/jianz/407774.html。
猜你喜欢
- 公司内网需要什么设备,公司内网需要什么设备才能用 2026-11-10
- 公司内网能用无线网卡吗 公司内网能用无线网卡吗怎么设置 2026-11-10
- 公司内网能上的网站(公司内网能上的网站是什么) 2026-11-10
- 公司内网能上什么网站(公司内网能上什么网站看电影) 2026-11-10
- 公司内网网页如何登录 公司内网网页如何登录账号 2026-11-10
- 公司内网网线插路由器能直接用吗;公司内网网线插路由器能直接用吗怎么设置 2026-11-10
- 公司内网网站,公司内网网站怎么进 2026-11-10
- 公司内网算互联网吗;公司内网算互联网吗为什么 2026-11-10
- 公司内网的好处 - 公司的内网是怎么实现的 2026-11-10
- 公司内网登陆、公司内部网无法登陆 2026-11-10







