公司内网用的是专线么(公司内网是什么网络类型)
-
公司,内网,用的,是,专线,么,是什么,网络,类型,

- 建站百科知识-小虎建站百科知识网
- 2026-11-10 08:22
- 小虎建站百科知识网
公司内网用的是专线么(公司内网是什么网络类型) ,对于想了解建站百科知识的朋友们来说,公司内网用的是专线么(公司内网是什么网络类型)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当您每天在办公室里流畅地访问内部系统、传输大型文件或进行视频会议时,是否曾有一丝好奇掠过心头:支撑这一切的“公司内网”,它到底是一种怎样的存在?它是否像传闻中那样,依靠着神秘而昂贵的“专线”构建而成?这个问题的答案,远非简单的“是”或“否”所能概括。企业内网的世界,是一个融合了技术、成本、安全与效率的复杂生态系统。本文将带您深入这片数字基础设施的腹地,揭开公司内网网络类型的神秘面纱,探索其背后的逻辑与演变。
专线:企业网络的“高速公路”
在许多人的想象中,公司内网,尤其是大型集团或对数据安全有苛刻要求的金融机构、单位的内网,必然铺设着物理上独立、专属的通信线路。这种认知部分正确。专线网络,如SDH(同步数字体系)、MSTP(多业务传送平台)或最新的OTN(光传送网),确实为这类企业提供了犹如“私人高速公路”般的体验。
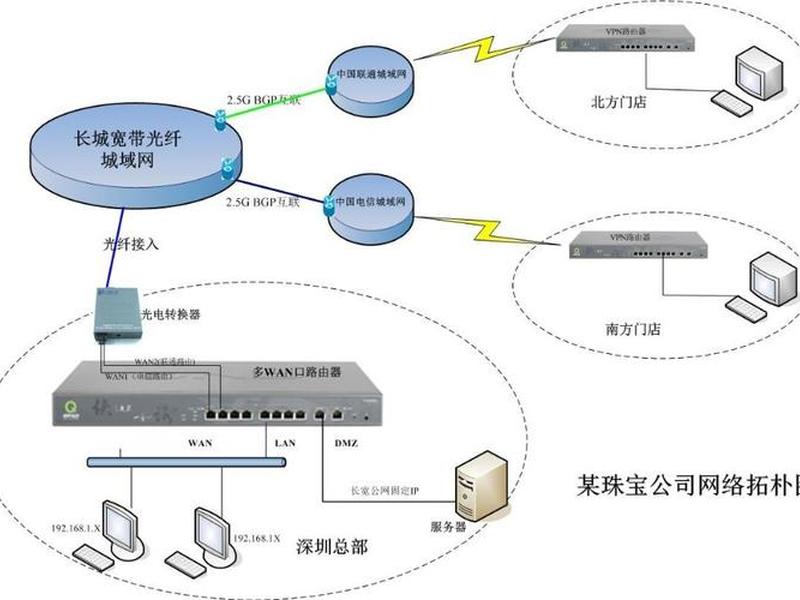
它的核心优势在于极高的安全性与稳定性。由于线路资源独享,数据在物理层面与企业外部的公共互联网完全隔离,极大降低了被、劫持或攻击的风险。运营商提供确定的带宽和服务质量(SLA)保障,时延低、抖动小,能够完美支撑核心业务系统、ERP、实时交易等对网络质量要求极高的应用场景。
这条“高速公路”的造价不菲。初装费、高昂的月度租金使其成为一项重资产投入。并非所有公司都会,或都需要采用纯粹的物理专线来构建整个内网。它更常见于连接总部与重要分支机构、数据中心之间的骨干网络,或用于接入关键云服务。
VPN:在公网上构筑“安全隧道”
如果说专线是修建私人公路,那么VPN(虚拟专用网络) 技术则是在拥挤的公共互联网上,为数据包开辟加密的“安全隧道”。这是当今绝大多数企业,特别是中小型企业、分布式团队构建内网访问权限的主流方式。
当员工在家、在咖啡馆或出差时,通过VPN客户端连接到公司网络,其所有访问内部资源的流量都会被加密,并通过这条虚拟隧道传输,仿佛他的电脑直接接入了公司内部的交换机。这种方式极具灵活性,几乎能让员工从世界任何有互联网的地方安全接入内网,完美适配了远程办公和移动办公的趋势。
VPN的实现方式多样,包括传统的IPSec VPN、更便捷的SSL VPN等。它的成本远低于物理专线,主要依赖公共互联网带宽和VPN设备/服务许可。其性能与稳定性受公网质量影响较大,但在带宽充足、优化得当的情况下,已能满足绝大多数办公协同需求,是性价比极高的选择。
混合云与SD-WAN:智能化的现代架构
随着云计算成为标配,企业内网的概念正在从“围墙内的网络”演变为“连接一切企业资源的逻辑网络”。这时,混合云网络与SD-WAN(软件定义广域网) 技术闪亮登场,它们代表了内网架构的最新进化方向。
企业不再仅仅连接办公室,更需要将本地数据中心、公有云(如阿里云、腾讯云)、SaaS服务(如Office 365、Salesforce)以及全球员工无缝、安全地整合进一个统一的“内网”视野。SD-WAN技术通过软件智能地管理多条网络链路(可能包括专线、宽带互联网、4G/5G),自动选择最优路径,保障关键应用体验,并大幅降低广域网成本。
在这种架构下,“内网”的边界变得模糊而智能。访问云资源可能通过加密的专线或互联网隧道,访问总部系统则通过优化后的路径。它本质上是一种混合模式,根据数据的重要性、应用的敏感性,智能地分配不同的网络通道,实现了安全、体验与成本的精妙平衡。
局域网(LAN):内网的起点与基石
无论对外连接采用何种方式,公司内部办公区域的网络基础,永远是局域网(LAN)。这是内网最直观、最物理的部分,也是所有网络服务的最终承载者。
走进任何一家公司,你看到的交换机、网线、Wi-Fi接入点,它们共同构成了有线与无线的局域网环境。这个网络将内部的电脑、打印机、服务器、IP电话等设备连接在一起,实现高速的数据交换和资源共享。其技术从早期的以太网发展到今天的万兆乃至更高速率,Wi-Fi标准也从802.11n演进到Wi-Fi 6/6E,追求更快的速度、更大的容量和更稳定的连接。
局域网的设计质量直接决定了员工的日常办公体验。合理的VLAN(虚拟局域网)划分可以隔离不同部门流量,增强安全;PoE(以太网供电)技术简化了无线AP、监控摄像头的部署;而网络管理软件则时刻监控着这片“数字土壤”的健康状况。它是企业内网这座大厦的地基,虽不直接面对外部风雨,却至关重要。
无线与物联网:内网的“神经末梢”
现代企业内网早已超越了“插网线”的范畴,无线网络与物联网(IoT) 接入正成为内网扩展的“神经末梢”,深刻改变着办公空间与资产管理方式。
无处不在的高密度Wi-Fi网络,不仅支持移动办公,还连接着访客、智能会议室设备、移动手持终端等。它对内网提出了新的挑战:如何保障海量无线终端的安全准入?如何避免信号干扰?如何为视频会议等高带宽应用提供优先级保障?这需要专业的无线控制器和细致的射频规划。
更进一步,内网开始接入各类物联网设备:智能门禁、环境传感器、能耗监测设备、资产追踪标签等。这些设备通常数量庞大、功耗低、数据量小,但安全性脆弱。为此,内网需要划分专门的IoT VLAN,实施严格的访问控制策略,防止其成为攻击者侵入核心系统的跳板。无线与物联网的融入,让内网从连接“人”与“电脑”,扩展到连接万物,变得更具感知力。
安全边界与零信任:内网防御理念的革新
“内网就是安全的”这一传统假设早已被打破。在高级持续性威胁(APT)和内部风险面前,网络类型只是基础,安全架构才是灵魂。这催生了从“边界防护”到“零信任”的内网安全理念革新。
传统内网安全依赖于清晰的边界,即在企业网络入口部署防火墙、入侵检测系统,认为内部流量相对可信。但一旦边界被突破(例如通过钓鱼邮件),攻击者就能在内网横向移动。零信任模型则遵循“从不信任,始终验证”的原则,无论访问请求来自内外网,每次访问资源前都必须对用户身份、设备状态、上下文信息进行严格认证和授权。
这意味着,现代内网的建设,必须深度融合网络与安全。无论采用专线、VPN还是混合架构,都需要集成身份认证、微隔离、终端安全检测、持续行为分析等能力。网络本身成为了安全策略的执行者,确保只有合法的访问才能到达特定的应用或数据。安全,从此不再是内网的一道附加围墙,而是其与生俱来的基因。
以上是关于公司内网用的是专线么(公司内网是什么网络类型)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司内网用的是专线么(公司内网是什么网络类型);本文链接:https://zwz66.cn/jianz/407764.html。
猜你喜欢
- 公司内网登陆、公司内部网无法登陆 2026-11-10
- 公司内网有问题找谁 - 公司内网有问题找谁举报 2026-11-10
- 公司内网是靠网线连接的吗;公司内网是靠网线连接的吗为什么 2026-11-10
- 公司内网是网线吗、公司内网是网线吗还是路由 2026-11-10
- 公司内网是按宽带的人装的吗 - 公司内网是按宽带的人装的吗安全吗 2026-11-10
- 公司内网是啥 公司的内网是怎么实现的 2026-11-10
- 公司内网是只能上几个网站吗;公司内网是只能上几个网站吗怎么设置 2026-11-10
- 公司内网是什么意思;公司里的内网和外网是什么意思 2026-11-10
- 公司内网是什么、公司内网是什么网络类型 2026-11-10
- 公司内网属于网站吗(公司内网属于网站吗还是网络) 2026-11-10







