公司内网属于什么网络类型;公司内网属于什么网络类型的
-
公司,内网,属于,什么,网络,类型,的,在,数字化,

- 建站百科知识-小虎建站百科知识网
- 2026-11-10 08:05
- 小虎建站百科知识网
公司内网属于什么网络类型;公司内网属于什么网络类型的 ,对于想了解建站百科知识的朋友们来说,公司内网属于什么网络类型;公司内网属于什么网络类型的是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化浪潮席卷全球的今天,公司内网如同企业的“数字神经系统”,无声无息地支撑着日常运营的每一个环节。当被问及“公司内网属于什么网络类型”时,许多人或许只能给出一个模糊的答案——“局域网”?这背后隐藏的,是一套精密、复杂且充满智慧的网络架构哲学。本文将深入肌理,拨开迷雾,为您全景式揭示公司内网的真实网络类型归属、其多样化的形态演变,以及它如何从简单的连接工具,蜕变为驱动企业智慧的核心引擎。这不仅是一次技术概念的澄清,更是一场关于企业数字根基的探索之旅。
本质界定:私有专属网络空间
公司内网,其最核心、最根本的网络类型属性是私有网络。它与面向公众的互联网截然不同,是一个由企业或组织独立构建、管理并使用的封闭式网络环境。这种私有性赋予了企业至高无上的控制权,从网络边界的划定、访问权限的分配,到数据流量的监控和安全策略的实施,全部由企业自主掌控。
私有网络的构建,通常基于TCP/IP协议族,但在逻辑和物理上与企业外部网络进行隔离。这种隔离并非绝对的“与世隔绝”,而是通过防火墙、入侵检测系统、VPN网关等一系列网络安全设施,构建起一道坚固的“数字护城河”。内部员工可以安全、高效地访问共享文件、内部应用系统、打印机等资源,而外部未经授权的访问则被有效阻隔。
当我们在技术层面回答“公司内网属于什么网络类型”时,首要答案便是“私有网络”。它是企业数字资产的专属领地,是商业机密和运营数据的安全港湾,其私有属性是保障企业正常运转和竞争力的基石。理解这一点,是理解所有后续扩展和演变形式的起点。
经典形态:局域网的核心地位
在具体的网络技术分类中,公司内网最常见的实现形式是局域网。局域网是指在一个相对有限的地理范围内,例如一栋办公楼、一个园区或一个厂区,将各种计算机、服务器和网络设备互联起来的网络。其覆盖范围通常在几公里以内,具有高数据传输速率、低延迟和低误码率的显著特点。
以太网技术是构建公司局域网的绝对主流。通过交换机、路由器等设备,形成星型、树型或混合型拓扑结构,将各个部门的终端紧密连接。在这个内部网络王国里,信息以光速流转,员工可以瞬间访问中心服务器上的数据库,团队可以无缝协作处理同一份项目文档,高层决策指令也能迅速下达至每一个终端。
局域网的稳定与高效,直接决定了企业内部办公的效率。从早期的共享文件夹、内部邮件系统,到如今复杂的ERP、CRM、OA等集成化应用平台,都深深依赖于这片高速、可靠的网络土壤。可以说,局域网是公司内网物理存在的骨骼与血脉,是“私有网络”概念最经典、最直观的落地体现。
地域扩展:城域网与广域网互联
随着企业规模的壮大,分支机构遍布不同城市甚至不同国家,单一局域网的范畴已无法满足需求。公司内网便演进为通过城域网或广域网技术互联的形态。企业通过租赁电信运营商的专用线路、或利用VPN技术在公共互联网上建立加密隧道,将地理上分散的多个局域网连接成一个统一的、逻辑上的大型私有网络。
这种模式下,北京总部、上海研发中心、广州分公司的网络被整合为一体,员工无论身处何地,都像在同一个局域网内工作一样,可以透明地访问总部核心资源。MPLS VPN、SD-WAN等先进技术的应用,在保证跨地域通信质量与安全的还优化了网络成本和带宽利用率。
公司内网演变成一个“私有广域网”。它突破了空间的枷锁,将企业的数字疆域扩展到物理足迹所及的每一个角落,确保了集团化运作的统一指挥、资源协同与数据一致性,成为支撑现代集团企业、跨国企业运营的不可或缺的全球神经网络。
虚拟进化:虚拟专用网的崛起
移动办公和远程协作的常态化,催生了公司内网形态的一次重大虚拟化进化——虚拟专用网的广泛应用。VPN并非一种独立的物理网络,而是一种在公共互联网上构建安全私有通道的技术。当员工在家、在咖啡馆或出差途中,通过VPN客户端接入,其设备便仿佛在逻辑上被“拉回”了公司内部的局域网。
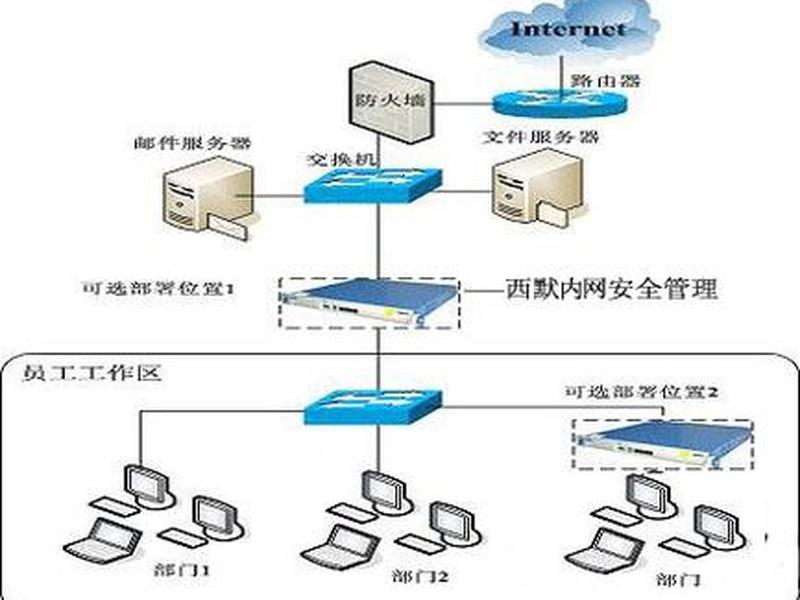
这种“虚拟内网”的出现,彻底模糊了内网的物理边界。它让公司内网从一个有形的、固定场所的实体,转变为一个随时随地可接入的“云化”服务。无论是访问内部网站、登录业务系统,还是进行安全的文件传输,体验与在办公室内几乎无异,同时确保了数据传输的加密性和私密性。
VPN技术完美地平衡了访问的便捷性与边界的安全性,是公司内网在互联网时代最具弹性的延伸。它回答了在分布式办公时代,“公司内网属于什么网络类型”的新命题——一个基于公共基础设施、但通过加密技术保证其私有属性的逻辑网络,是内网灵活性边界的终极体现。
云端融合:虚拟私有云新纪元
云计算时代的到来,将公司内网的演化推向了新的高度——虚拟私有云。VPC是公有云服务商在其基础设施上,为企业隔离出来的一块专属、可自定义的网络空间。企业可以在这个虚拟网络中,完全自主地划分网段、配置路由、部署安全组策略,并运行云服务器、数据库、容器等各种云资源。
将内网核心业务或部分业务迁移至VPC,意味着公司内网的基础架构从自建物理机房,部分或全部转向了云服务商。VPC与本地数据中心通过专线或VPN实现高速互联,形成“混合云”架构。公司内网成为一个横跨本地与云端、统一管理、弹性伸缩的混合型私有网络。
VPC代表了公司内网发展的前沿方向,它继承了传统私有网络的安全可控基因,又注入了云的弹性、敏捷和按需付费的活力。它使得公司内网不再是沉重的资产负担,而演变为一种可灵活调配、全球可达、能力强大的服务,为企业数字化转型提供了无限可能的网络基座。
安全之魂:零信任网络架构
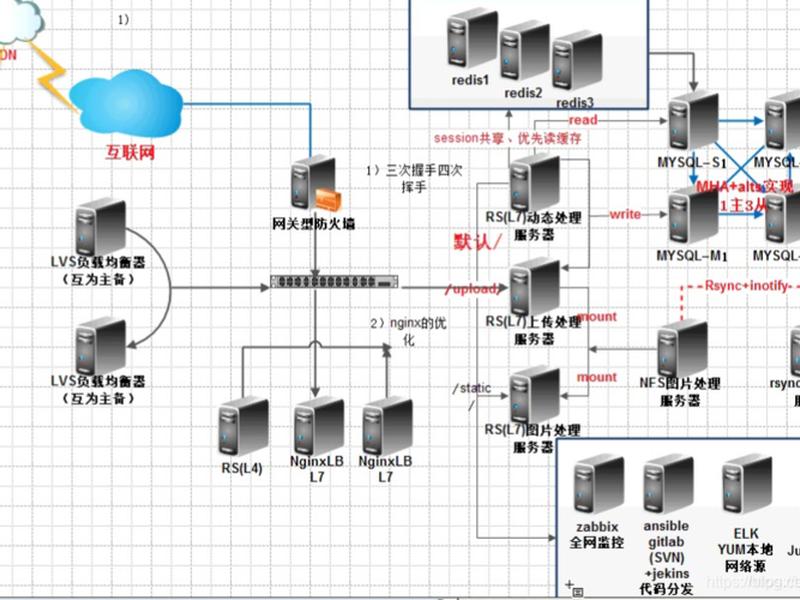
无论内网的物理形态如何变化,其“私有”属性的核心诉求永远是安全。近年来兴起的“零信任”安全模型,正在重新定义公司内网的安全边界。零信任网络的基本哲学是“从不信任,始终验证”,它认为网络边界内外都存在威胁,因此不再依赖传统的网络位置来判定信任,而是对每一次访问请求、每一台设备、每一个用户进行严格的身份认证和授权。
在零信任架构下,公司内网变得更加“隐形”和“微分段”。即使攻击者突破了外围防火墙,也无法在内网中横向移动,因为访问任何资源都需要持续验证。这种架构将安全重心从单一的边界防护,转移到每一个用户、设备、应用和数据的动态保护上。
这标志着对公司内网认知的又一次升华:它不仅仅是一个连接设备的网络类型,更是一个深度融合了身份、安全策略和动态访问控制的智能安全实体。未来的公司内网,将是“安全即网络,网络即安全”的融合体,其私有性将通过无处不在的智能验证得到极致贯彻。
总结归纳
“公司内网属于什么网络类型”并非一个单一的答案,而是一个随着技术演进不断丰富的谱系。从其私有网络的根本属性出发,它在物理上常表现为局域网,并随着企业成长扩展为城域网/广域网互联;为适应移动办公,它虚拟化为虚拟专用网;在云计算时代,它又与虚拟私有云深度融合;而贯穿其进化始终的,是对零信任安全架构的不懈追求。
公司内网已从一个简单的连接工具,蜕变为集连接、计算、安全、策略于一体的企业数字中枢。理解其网络类型的多维度内涵,不仅有助于我们精准把握其技术本质,更能前瞻性地规划其发展路径,为企业构筑一个既坚实可靠、又灵动智能的数字基石,在激烈的市场竞争中赢得先机。
以上是关于公司内网属于什么网络类型;公司内网属于什么网络类型的的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:公司内网属于什么网络类型;公司内网属于什么网络类型的;本文链接:https://zwz66.cn/jianz/407750.html。
猜你喜欢
- 公司内网属于什么网络;公司内网属于什么网络类型 2026-11-10
- 公司内网和外网的区别;公司内网和外网的区别在哪 2026-11-10
- 公司内网和外网的关系,公司内网和外网的关系是什么 2026-11-10
- 公司内网可以上网吗,公司内网可以上网吗怎么弄 2026-11-10
- 公司内网只能在公司用吗? - 公司内网只能在公司用吗怎么设置 2026-11-10
- 公司公众号怎么注册 公司公众号怎么注册企业微信 2026-11-10
- 公司公众号如何注册步骤流程 - 如何注册公司微信公众号基本注册步骤 2026-11-10
- 公司全貌展示图 - 公司全貌展示图怎么画 2026-11-10
- 公司入驻网站如何注册 公司入驻网站如何注册账号 2026-11-10
- 公司免费转让平台,公司免费转让平台有哪些 2026-11-10







