免费服务器防火墙(免费服务器防火墙怎么关闭)
-
免费,服务器,防火墙,怎么,关闭,在,数字,世界,

- 建站百科知识-小虎建站百科知识网
- 2026-11-09 01:03
- 小虎建站百科知识网
免费服务器防火墙(免费服务器防火墙怎么关闭) ,对于想了解建站百科知识的朋友们来说,免费服务器防火墙(免费服务器防火墙怎么关闭)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的边缘,服务器的防火墙如同沉默的哨兵,日夜不息地守护着数据疆土的安全。有时为了调试应用、部署特殊服务,或是进行网络架构调整,管理员不得不面对一个看似简单却暗藏玄机的操作——关闭免费服务器防火墙。这个动作,如同为城堡暂时卸下吊桥,既可能带来便利,也瞬间敞开了风险的大门。本文将深入探讨免费服务器防火墙的关闭方法、背后原理、潜在风险与最佳实践,为您揭开这层神秘面纱。
关闭防火墙的核心动因
为何要关闭这至关重要的安全屏障?原因往往复杂且具体。一些遗留的应用程序或特定开发环境,其通信协议可能与现代防火墙规则存在天然冲突,导致服务无法正常启动或数据流被意外拦截。在进行深度网络诊断或性能压测时,防火墙的包过滤和状态检查会引入额外延迟与变量,为了获得最纯净的测试数据,暂时禁用防火墙成为了一种技术选择。在某些临时性的内网迁移或架构合并初期,为了快速打通网络通道,管理员也可能选择短时关闭防火墙,但这绝非长久之计。理解这些动因,是做出明智决策的第一步,必须权衡便利性与安全性之间的微妙平衡。
另一个常见场景是学习与实验环境。在个人测试服务器或沙箱环境中,用户可能希望完全掌控网络行为,排除一切干扰因素,以深入理解网络服务的原生状态。必须清醒认识到,即便是实验环境,如果连接了互联网,也同样暴露在扫描与攻击之下。动机关因必须与严格的操作规程和事后恢复预案相匹配,绝不能因“一时方便”而酿成安全苦果。
主流系统关闭操作详解
不同的服务器操作系统,关闭防火墙的命令与界面迥然相异,一步之错可能导致服务异常。对于广受欢迎的 CentOS/RHEL 7+ 或 Fedora 系统,其防火墙管理工具已更新为 `firewalld`。要立即停止并禁用防火墙,需依次执行 `sudo systemctl stop firewalld` 与 `sudo systemctl disable firewalld` 两条命令。若想彻底回到经典的 `iptables` 模式,还需通过 `sudo systemctl mask firewalld` 来屏蔽其服务。这一系列操作犹如卸下一套精密的自动防御系统,转而依赖手动配置的古老护甲。
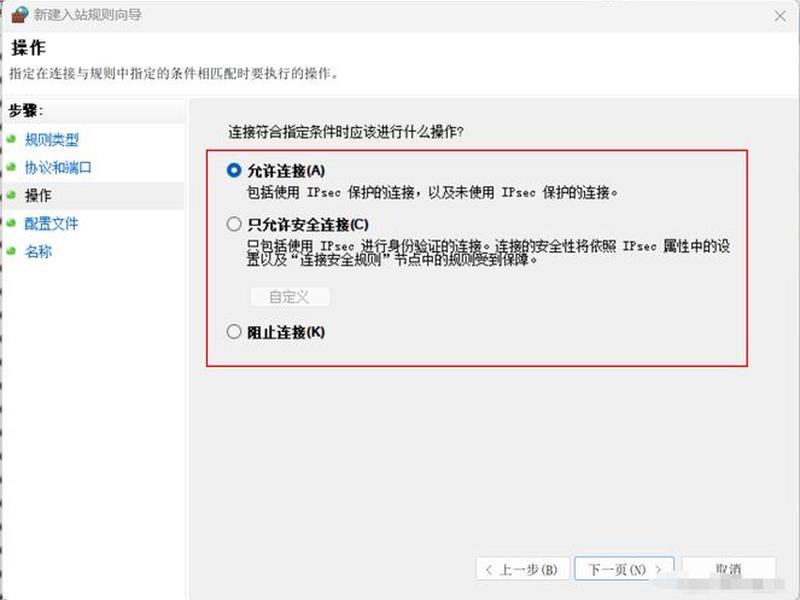
对于 Ubuntu/Debian 系列,情况则有所不同。其默认防火墙工具可能是 `ufw`(Uncomplicated Firewall)。关闭它仅需一句 `sudo ufw disable`,系统便会清除所有规则并停止服务。而更底层的 `iptables`,则可以通过 `sudo iptables -F` 等命令清空所有链规则,但请注意,这并非持久化配置,重启后可能恢复。至于 Windows Server,则需通过“高级安全 Windows 防火墙”管理控制台,手动将域、专用和公用网络的防火墙状态设置为“关闭”,过程图形化但步骤繁琐。每一种方法都像一把独特的钥匙,必须精准匹配对应的锁孔。
潜藏的巨大安全风险
关闭防火墙,无异于在数字风暴中主动拆除了屋顶。最直接的风险是端口完全暴露。所有监听中的服务端口,无论是用于管理的SSH(22)、远程桌面的RDP(3389),还是数据库端口(如MySQL的3306),都将毫无遮拦地呈现给互联网上的任意扫描器与恶意攻击者。攻击者可以利用已知漏洞,尝试暴力破解、注入攻击或直接入侵,其成功概率呈指数级上升。服务器可能在几分钟内沦为肉鸡或矿机,而管理员却浑然不觉。
更深层的风险在于内部横向移动威胁的放大。即便服务器处于内网,一旦某台主机被攻破,没有防火墙的阻隔,攻击者可以像在自家后院散步一样,在内网中肆意扫描和攻击其他设备,导致整个网络集群的沦陷。许多恶意软件与蠕虫病毒正是利用开放端口进行传播。关闭防火墙不仅危及自身,更可能成为威胁整个网络生态的“零号病人”。这种风险具有连锁反应和延迟爆发的特性,往往在造成不可挽回的损失后才被发现。
关闭前的必备检查清单
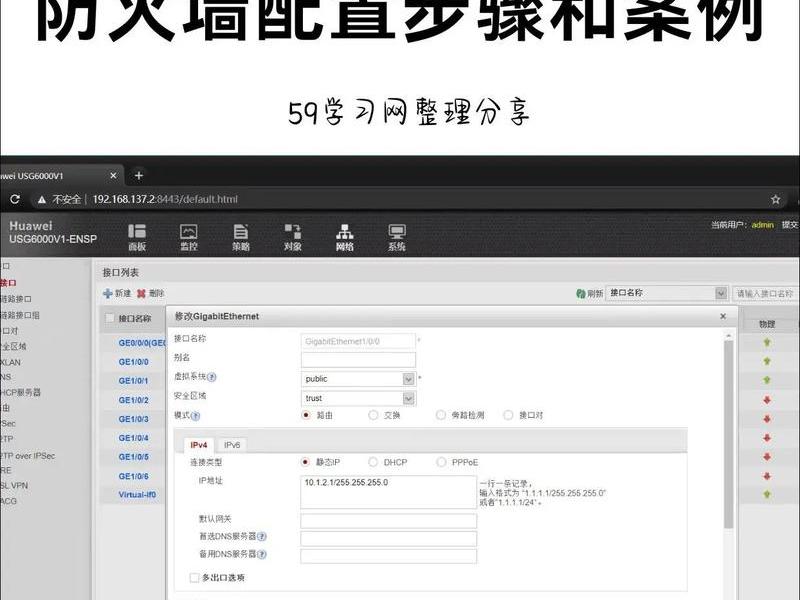
在触碰关闭按钮之前,一份严谨的检查清单是避免灾难的救命稻草。第一,确认操作必要性:是否所有通过修改防火墙规则(如开放特定端口)的方案都已尝试并失败?临时性需求能否通过设置更短的超时规则来实现?第二,评估网络环境:服务器是否直接暴露于公网?是否处于带有外部入侵检测系统(IDS)或硬件防火墙保护的子网内?如果暴露于公网,关闭防火墙几乎是自杀行为。第三,备份现有规则:务必执行 `sudo iptables-save > ~/firewall_backup.rules`(针对iptables)或类似命令,将当前所有防火墙规则完整导出备份。这是万一出现问题后,能够快速恢复的唯一保障。
第四,安排监控与告警:在防火墙关闭期间,必须启用或强化网络流量监控与入侵检测系统(如Fail2ban)。设置对异常登录、陌生IP访问和高频端口扫描的实时告警,确保能在第一时间感知威胁。第五,制定明确的时间窗口:严格限定防火墙关闭的起止时间,并设置日历提醒。最好在业务低峰期进行操作,并告知相关团队成员,做好应急响应准备。这份清单是理性与责任感的体现,绝不能省略。
更优的替代解决方案
绝大多数情况下,都存在比完全关闭防火墙更优、更安全的替代方案。首选方案是精准配置规则。与其彻底关闭,不如使用 `firewall-cmd` 或 `ufw` 命令,精准添加(`--add-port`)业务所需的确切端口和协议(如 `sudo ufw allow 8080/tcp`),并限制源IP地址(如 `sudo ufw allow from 192.168.1.0/24 to any port 22`)。这就像在城墙上只为可信的使者打开一扇小门,而非拆除整面墙。
使用网络命名空间或容器隔离是另一种高级方案。在Docker等容器中运行应用时,可以利用其自带的网络隔离和端口映射功能,容器内部可以无需防火墙,但宿主机的防火墙依然保护着对外暴露的有限端口。对于复杂的测试,可以创建一个独立的虚拟网络或命名空间,在其中进行无防火墙测试,而真实生产环境丝毫不受影响。考虑使用“拒绝所有,仅允许例外”的默认策略,并将管理IP加入白名单。这样即使规则配置有遗漏,默认状态下也是安全的。这些方案体现了“最小权限原则”,在满足功能需求的将攻击面压缩到极致。
操作后的恢复与加固
关闭操作完成既定任务后,恢复防火墙并加强防护是必须立即执行的闭环操作。第一步,立即恢复服务:根据备份的规则文件,使用 `sudo iptables-restore < ~/firewall_backup.rules` 或重新启用 `ufw`/`firewalld` 服务。并务必验证关键业务端口在规则启用后仍可正常访问,避免“修复了安全,却中断了服务”的尴尬。第二步,进行安全扫描:利用 `nmap` 等工具从外部和内部对服务器进行端口扫描,确认只有预期的端口处于开放状态,检查是否有后门或恶意程序在防火墙关闭期间被植入。
第三步,审查日志:仔细分析防火墙关闭期间的系统日志(如 `/var/log/auth.log`, `secure`)、防火墙日志以及任何监控告警信息,寻找可疑的登录尝试或访问记录。第四步,加固与更新:借此机会,更新防火墙规则,删除过时条目,强化密码和密钥认证,确保系统和所有应用都已更新至最新安全补丁。将这次“冒险”转化为一次安全态势的全面升级,让服务器变得比之前更加坚固。
以上是关于免费服务器防火墙(免费服务器防火墙怎么关闭)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:免费服务器防火墙(免费服务器防火墙怎么关闭);本文链接:https://zwz66.cn/jianz/406195.html。
猜你喜欢
- 免费服务的优质平台推荐 免费服务的优质平台推荐有哪些 2026-11-09
- 免费服务器软件,免费服务器软件有哪些 2026-11-09
- 免费服务器软件推荐;免费服务器软件推荐下载 2026-11-09
- 免费服务器软件下载;免费服务器软件下载安装 2026-11-09
- 免费服务器资源教程;免费服务器资源教程图 2026-11-09
- 免费服务器试用网站;免费服务器试用网站有哪些 2026-11-09
- 免费服务器试用推荐 免费服务器试用推荐网站 2026-11-09
- 免费服务器试用30天,免费服务器试用30天是真的吗 2026-11-09
- 免费服务器试用 免费服务器试用的软件 2026-11-09
- 免费服务器试用 免费服务器试用地址 2026-11-09







