低代码搭建统一身份认证平台(低代码搭建统一身份认证平台怎么弄)
-
低,代码,搭建,统一,身份认证,平台,怎么弄,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-07 02:48
- 小虎建站百科知识网
低代码搭建统一身份认证平台(低代码搭建统一身份认证平台怎么弄) ,对于想了解建站百科知识的朋友们来说,低代码搭建统一身份认证平台(低代码搭建统一身份认证平台怎么弄)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字化转型的浪潮中,身份认证如同数字世界的“守门人”,是保障业务安全与顺畅访问的第一道防线。传统自研认证平台开发周期长、技术门槛高、迭代缓慢,让许多企业望而却步。“低代码搭建统一身份认证平台”如同一把金钥匙,为破解这一难题提供了全新的路径。本文将深入探讨低代码搭建统一身份认证平台怎么弄,从核心理念到实操步骤,为您揭开快速构建安全、统一、高效身份管理体系的神秘面纱,助力您的企业在数字竞争中抢占先机。
洞悉低代码认证的核心价值
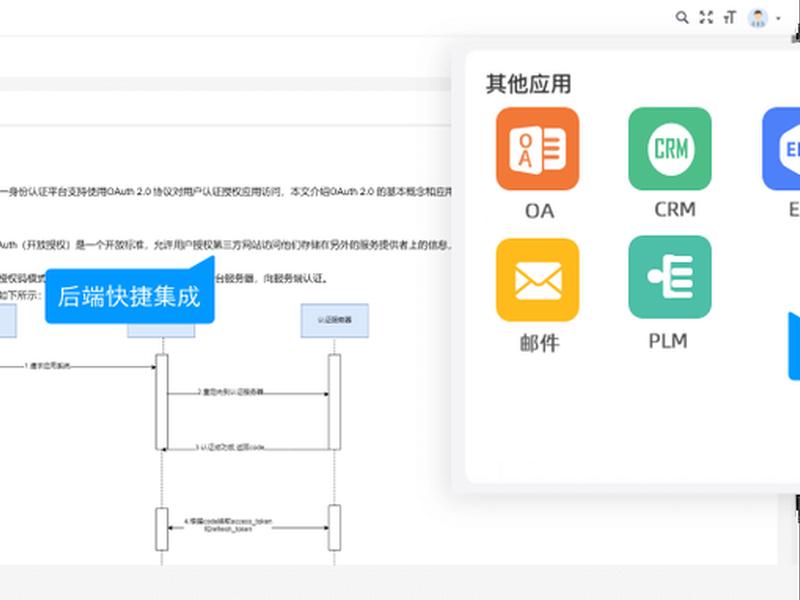
低代码并非仅仅是“少写代码”,它代表了一种革命性的应用构建范式。在身份认证领域,其核心价值在于将复杂的身份验证、授权管理、单点登录(SSO)、多因素认证(MFA)等能力模块化、组件化。开发者或甚至业务人员可以通过直观的拖拽、配置和可视化逻辑编排,像搭积木一样组合这些安全能力,从而快速响应业务对安全访问的即时需求。
这意味着,企业无需组建庞大的安全研发团队,也无需深入理解OAuth 2.0、OpenID Connect、SAML等协议背后的每一个技术细节。低代码平台已经将这些协议封装成易用的接口和组件,用户只需关注业务场景的连接与流程设计。这种模式极大地降低了技术债务,让企业能够将稀缺的技术资源聚焦于更具创新性的核心业务开发上。
更重要的是,它赋予了业务部门更高的自主权。当新业务系统上线或旧系统需要集成时,业务负责人可以更直接地参与认证流程的设计与测试,缩短了从需求提出到安全上线的“最后一公里”,实现了安全与效率的完美平衡。
规划平台架构与集成蓝图
在动手搭建之前,清晰的蓝图规划是成功的一半。需要明确统一身份认证平台的战略定位:它是作为企业所有应用的身份中枢,还是仅为某个业务板块服务?这决定了平台的用户规模、性能要求和扩展性设计。基于低代码平台,架构规划变得更为敏捷,但核心要素不可或缺。
一个典型的架构包括用户存储(如与现有HR系统或AD/LDAP同步)、认证服务(处理登录验证)、授权服务(管理访问权限)、审计日志模块以及面向各应用的标准协议接口。利用低代码平台,这些模块大多以预构建服务的形式存在,规划重点应放在如何将它们与企业现有的IT生态无缝连接,例如如何同步组织架构、如何与云上或本地应用对接。
绘制一份详细的集成地图至关重要。列出所有需要接入的平台应用,分析其支持的认证协议(如CAS、OIDC、SAML2.0),并评估低代码平台是否提供相应的连接器。优秀的低代码平台会提供丰富的预置连接器,用于连接常见的企业微信、钉钉、邮箱系统以及主流云服务,这是实现快速集成的关键。
遴选合适的低代码开发平台
市场上有众多低代码平台,但并非所有都擅长或专注于身份认证与访问管理(IAM)领域。选择平台是决定项目成败的关键一步。评估时,首要关注其是否提供成熟、可配置的认证授权组件库,例如是否支持图形化配置多种登录方式(密码、短信、扫码、生物识别)、是否具备灵活的权限模型(RBAC、ABAC)配置界面。
考察平台的安全性与合规性。平台自身是否通过SOC2、ISO27001等安全认证?其生成的认证逻辑代码是否安全可靠?数据存储和传输是否加密?它能否帮助企业满足等保2.0、GDPR等法规对身份管理的合规要求?这些是构建信任的基石。
评估平台的扩展性与开放性。当预置组件无法满足极端个性化需求时,平台是否允许通过自定义代码或函数进行增强?其API是否完善,以便与其他系统进行深度集成?一个兼具“开箱即用”便利性与“深度定制”灵活性的平台,才能伴随企业共同成长。
可视化配置与流程编排实战
进入核心搭建阶段,低代码的威力在此充分展现。从用户生命周期管理开始。在可视化界面中,可以定义用户属性、设计注册流程、设置账户激活与密码重置策略。整个过程通过表单配置和规则设置完成,无需编写后端用户管理代码。
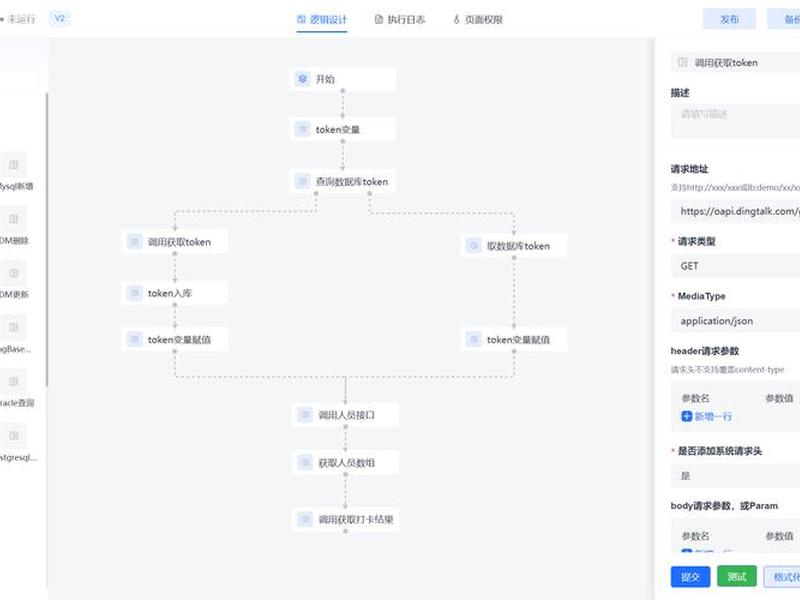
接下来是重头戏——认证流程编排。以构建一个支持本系统密码、手机动态码及第三方微信扫码联合登录的流程为例。在流程设计画布上,可以依次拖入“登录入口”、“密码验证器”、“”、“二维码生成器”、“微信认证连接器”等组件。然后用连接线定义流程逻辑:先判断用户选择的登录方式,再路由到相应的验证分支,最后统一跳转到认证成功后的页面。复杂的逻辑判断和异常处理,均可通过条件分支组件清晰呈现。
授权管理同样直观。可以图形化地创建角色(如管理员、普通员工、访客),并将这些角色与具体的应用、菜单或数据权限进行关联。可以定义基于属性(如部门=财务部)的动态访问规则。所有这些配置都将实时生效,并生成对应的策略数据。
实现系统集成与单点登录
统一身份认证平台的威力在于“连接”。低代码平台通常提供两种集成方式:对于标准协议应用,使用预制的协议连接器。例如,配置一个OIDC身份提供者(IdP)信息,生成客户端ID和密钥,然后在目标应用中填入这些信息即可实现OIDC集成。对于SAML应用,则上传元数据文件或配置断言属性。
对于不支持标准协议的老旧系统或定制化应用,低代码平台可能提供“应用代理”或“反向代理”组件。通过配置路由规则,将对这些应用的访问请求引导至认证平台进行拦截和验权,实现非侵入式的统一认证。单点登录(SSO)的体验就在这一步实现:用户在一个系统登录后,访问其他已集成的应用时无需再次输入凭证,真正实现了“一次登录,全网通行”。
在此过程中,必须进行充分的测试。模拟不同用户、不同角色访问各个集成应用,确保登录、权限控制、注销等行为符合预期。建立监控机制,通过低代码平台提供的仪表盘,实时关注认证成功率、异常登录告警等关键指标。
持续运维、审计与优化迭代
平台上线并非终点,而是持续运营的起点。低代码平台大幅降低了运维复杂度。通过管理控制台,可以轻松管理用户账户、审批权限申请、查看实时会话。当安全策略需要调整时,如强制启用双因素认证、修改密码强度策略,只需在配置页面修改并发布,即可快速全局生效。
安全审计是合规与追溯的保障。低代码平台应自动记录所有关键事件:用户登录登出、权限变更、敏感操作等,并生成清晰的审计日志报表。这些日志对于内部安全分析和外部合规审查不可或缺。基于这些数据,还可以进一步优化体验,例如分析登录失败热点,优化验证流程;识别闲置权限,进行定期清理。
随着业务发展,新的认证方式(如人脸识别)和新的安全威胁不断涌现。得益于低代码平台的敏捷性,可以快速引入新的认证组件,或调整风控规则以应对撞库、暴力破解等攻击,使身份认证平台始终保持活力与强大的防御能力。
以上是关于低代码搭建统一身份认证平台(低代码搭建统一身份认证平台怎么弄)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:低代码搭建统一身份认证平台(低代码搭建统一身份认证平台怎么弄);本文链接:https://zwz66.cn/jianz/403903.html。
猜你喜欢
- 低代码源码小程序(低代码源码小程序是什么) 2026-11-07
- 低代码搭建管理系统教程(低代码搭建管理系统教程pdf) 2026-11-07
- 低代码搭建生产系统视频 低代码平台开发应用系统 2026-11-07
- 低代码搭建生产系统有哪些(对低代码搭建的理解) 2026-11-07
- 低代码搭建生产系统教程(低代码平台开发应用系统) 2026-11-07
- 低代码搭建生产系统怎么做;低代码平台搭建 2026-11-07
- 低代码搭建生产系统 - 低代码平台开发应用系统 2026-11-07
- 低代码搭建小程序教程 低代码搭建小程序教程下载 2026-11-07
- 低代码搭建mes系统(低代码建模) 2026-11-07
- 低代码快速开发平台(低代码快速开发平台方案征集) 2026-11-07







