互联网网站安全情况自查表 互联网网站安全情况自查表怎么填
-
互联网,网站,安全,情况,自,查表,怎么,填,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-06 02:23
- 小虎建站百科知识网
互联网网站安全情况自查表 互联网网站安全情况自查表怎么填 ,对于想了解建站百科知识的朋友们来说,互联网网站安全情况自查表 互联网网站安全情况自查表怎么填是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的惊涛骇浪中,你的网站是坚不可摧的堡垒,还是黑客眼中待宰的羔羊?无数站长与运维人员夜不能寐的,正是那份关乎生死存亡的“体检报告”——互联网网站安全情况自查表。这不仅仅是一张表格,更是通往网络空间安全防御圣殿的“藏宝图”。本文将为你彻底解密这份神秘表格,手把手教你如何填写,将无形的安全威胁,转化为可测量、可管理、可防御的具象化行动。掌握它,你的网站便能在搜索引擎的排名之战中,获得最坚实的底层支撑。
一、 理解自查表:你的安全“CT扫描仪”
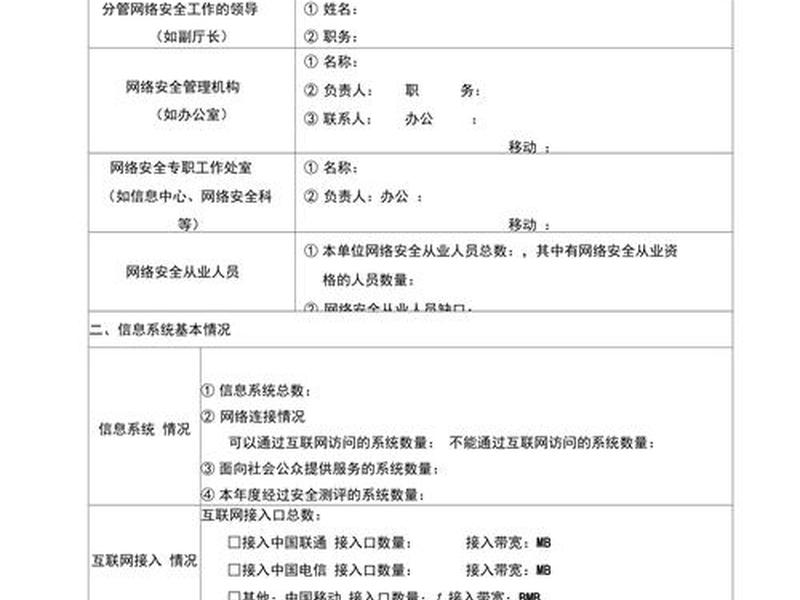
在动笔填写之前,必须深刻理解自查表的本质。它绝非一份繁琐的行政文书,而是一套系统化的安全诊断框架。其核心价值在于,将抽象的“安全”概念,分解为服务器环境、应用程序、数据管理、访问控制、应急响应等数十个可核查的细项。每一次勾选与填写,都是对网站防御体系一次深度的“CT扫描”。
这个过程迫使管理者从黑客的视角审视自身。攻击者会寻找哪些薄弱环节?是陈旧的服务器组件,还是存在注入漏洞的登录框?自查表通过结构化的提问,提前将这些攻击路径暴露在阳光下。填写自查表,本质上是在模拟一场“红蓝对抗”,在真实攻击发生前,完成自我攻击与修复的闭环。
填写态度决定了防御高度。切忌流于形式、应付了事。应以最高标准要求每一个检查项,哪怕当前无法完全达标,也应清晰记录现状、制定整改计划与时限。这份表格最终将成为网站安全建设的“蓝图”与“里程碑”,指引着从脆弱到坚韧的进化之路。
二、 技术环境核查:筑牢地基之石
技术环境是网站安全的物理根基。自查表这一部分通常聚焦于服务器、网络架构及基础软件的安全状态。首要检查点是服务器操作系统与中间件。是否及时安装了最新的安全补丁?不必要的端口与服务是否已关闭?例如,一个未修复的Apache Struts2漏洞,就曾让众多企业付出惨痛代价。
其次是网络安全配置的审视。防火墙规则是否严格,仅开放必要的入站和出站连接?是否部署了Web应用防火墙(WAF)以过滤常见的SQL注入、跨站脚本(XSS)攻击?SSL/TLS证书是否有效且配置正确,确保数据传输全程加密?这些配置如同城堡的护城河与吊桥,必须万无一失。
不容忽视的是第三方组件与依赖库的安全。网站使用的开发框架、插件、库文件是否存在已知高危漏洞?应建立组件清单,定期使用SCA(软件成分分析)工具进行扫描。许多大型攻击都源于一个被遗忘的、存在漏洞的小型开源库,千里之堤,溃于蚁穴。
三、 应用与数据安全:守护核心命脉
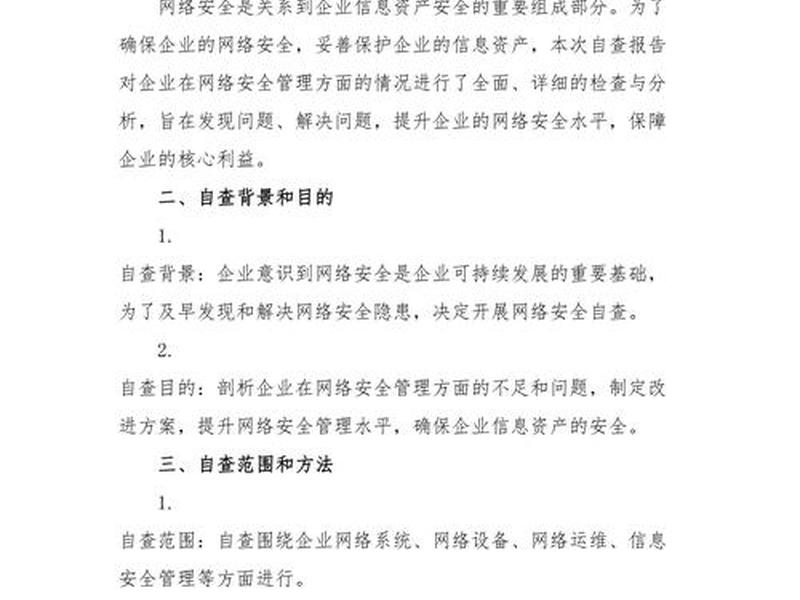
网站应用代码与业务数据是攻击者垂涎的终极目标。这一部分的填写,需要深入到业务逻辑层面。首要任务是漏洞管理与安全开发。是否定期对网站进行渗透测试与漏洞扫描?发现的漏洞是否有清晰的修复、验证、关闭流程?在开发环节,是否遵循安全编码规范,对用户输入进行严格的校验与过滤?
数据安全防护是另一条生命线。自查表会详细询问:敏感数据(如用户密码、个人信息、交易记录)是否加密存储?加密算法是否强健?数据库的访问权限是否遵循最小权限原则?是否有完备的数据备份策略,且备份数据本身得到安全保护?数据泄露事件不仅导致法律风险,更是对品牌信誉的毁灭性打击。
会话管理与身份认证的强度至关重要。检查用户会话ID是否随机、是否安全地传输与存储、是否有合理的超时机制。对于管理后台,是否启用强制强密码策略、双因素认证(2FA)?防止攻击者通过劫持会话或破解凭证,长驱直入。
四、 管理与运营体系:构建安全闭环
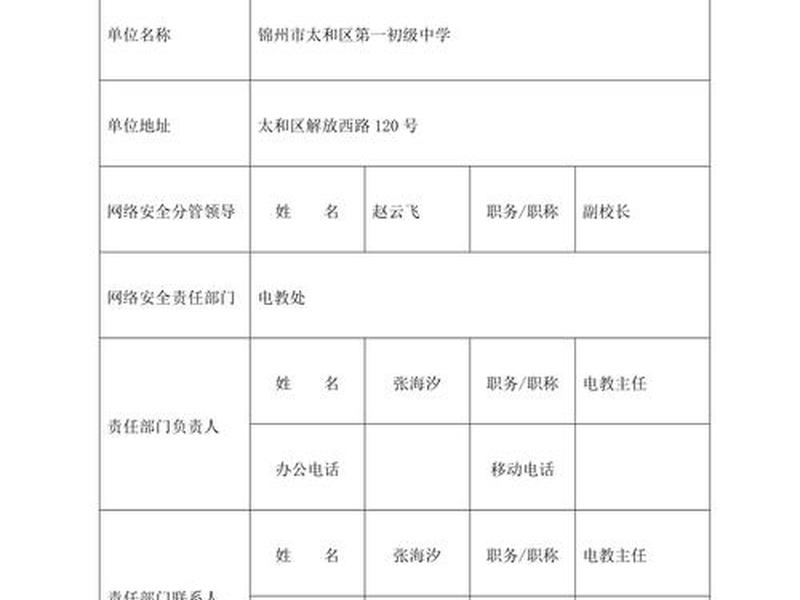
再好的技术也需要严谨的管理来驱动。这部分自查内容着眼于安全管理的“软实力”。首先是安全策略与制度的建立。网站是否有成文的安全管理制度、操作规范?是否明确了各级人员的安全职责?安全要求是否被纳入项目上线前的必要流程(安全上线)?
持续监控与审计是发现异常的眼睛。是否部署了安全事件监控(SIEM)系统,对日志进行集中收集与分析?能否实时发现暴力破解、异常登录、敏感数据访问等恶意行为?是否定期进行安全日志审计,确保所有操作可追溯?没有监控的安全,就像在黑暗中与敌人搏斗。
供应链与第三方风险管理日益重要。你的网站可能依赖云服务商、CDN供应商、支付接口、客服插件等。自查表需要你评估这些第三方服务商自身的安全水平,并通过合同明确其安全责任。他们的一个安全缺口,很可能成为攻击你网站的跳板。
五、 应急响应准备:演练生死时速
没有人能保证100%不被攻击,快速有效的应急响应能力是最后的“救命稻草”。自查表会检验你的应急预案是否完备。是否制定了针对不同安全事件(如网页篡改、数据泄露、DDoS攻击)的详细响应流程?预案中是否包含了内部沟通、外部通报(如用户、监管机构)、证据保全等关键环节?
预案不能停留在纸面,定期演练至关重要。是否每年至少组织一次综合性的安全应急演练?通过模拟真实攻击场景,检验团队的反应速度、流程的有效性以及工具的可用性。演练后的复盘与预案修订,是能力提升的关键。
外部资源对接也需准备就绪。是否与专业的安全公司、法律顾问以及相关监管部门建立了联系渠道?在发生重大安全事件时,能否快速获得专业的技术支持与法律指导?时间就是生命,提前建立的联络网将在危机时刻发挥巨大作用。
六、 合规与隐私考量:穿越法律雷区
在数字化时代,安全与合规如同一枚的两面。自查表的这一维度,引导你审视是否符合法律法规与行业标准的要求。例如,在中国,必须重点关注《网络安全法》、《数据安全法》以及《个人信息保护法》的合规要求。是否完成了网络安全等级保护测评(等保测评)?这是许多行业运营的准入门槛。
对于涉及用户数据的网站,隐私保护是重中之重。自查项包括:是否制定了清晰的隐私政策并告知用户?收集个人数据是否遵循“最小必要”原则并获得有效同意?是否建立了用户行使数据权利(如查询、更正、删除)的机制?违规收集和使用个人信息,将面临严厉的处罚。
还需关注跨境数据传输的合规性。如果业务涉及将中国境内收集的数据传输至境外,必须满足法律规定的苛刻条件并通过安全评估。忽略合规性的安全建设,如同在流沙上筑堡,随时可能因法律风险而倾覆。
以上是关于互联网网站安全情况自查表 互联网网站安全情况自查表怎么填的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:互联网网站安全情况自查表 互联网网站安全情况自查表怎么填;本文链接:https://zwz66.cn/jianz/402682.html。
猜你喜欢
- 互联网网站建设是什么;互联网网站建设是什么工作 2026-11-06
- 互联网网站安全专项整治工作总结 互联网网站安全专项整治工作总结范文 2026-11-06
- 互联网网站媒体开发者团队(互联网网站媒体开发者团队有哪些) 2026-11-06
- 互联网网站大全、互联网网站大全排名 2026-11-06
- 互联网网站备案平台官网入口、互联网网站备案平台官网入口查询 2026-11-06
- 互联网网站和移动互联网应用程序信息无障碍改造,移动互联网应用程序信息服务管理规定 2026-11-06
- 互联网网站名称、互联网网站名称有哪些 2026-11-06
- 互联网网站名有哪些(互联网网站名有哪些好听) 2026-11-06
- 互联网网站名有哪些好听 - 互联网网站名有哪些好听的 2026-11-06
- 互联网网站公安备案 - 互联网网站公安备案许可 2026-11-06







