个人网站站点不安全,个人网站站点不安全怎么解决
-
个人网站,站点,不安全,怎么,解决,当,你在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-04 16:21
- 小虎建站百科知识网
个人网站站点不安全,个人网站站点不安全怎么解决 ,对于想了解建站百科知识的朋友们来说,个人网站站点不安全,个人网站站点不安全怎么解决是一个非常想了解的问题,下面小编就带领大家看看这个问题。
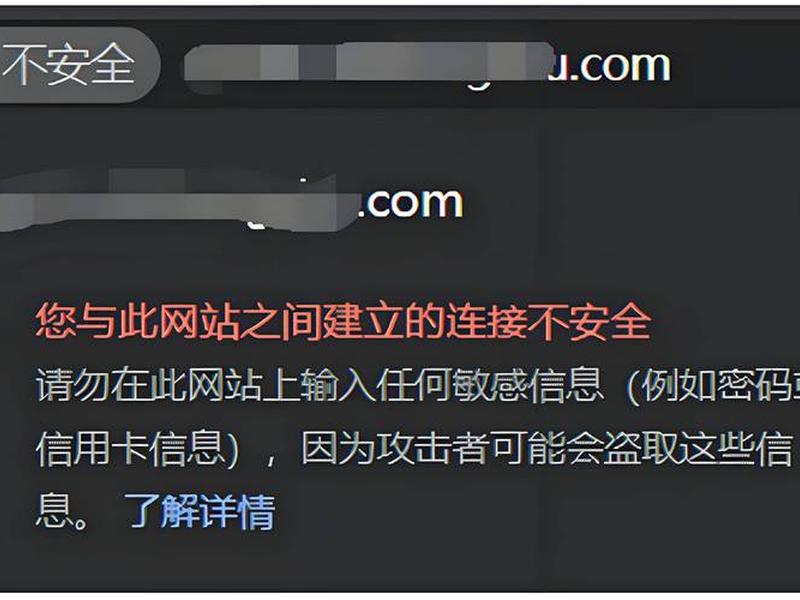
当你在浏览器中满怀期待地输入自己精心搭建的个人网站域名,准备向世界展示你的作品或分享你的思考时,地址栏旁那个刺眼的红色“不安全”警告,是否像一盆冷水,瞬间浇灭了你的热情?这不仅是一个技术警告,更像一个无声的审判,让访客在点击进入前就心生疑虑,甚至转身离开。在这个信息即信任的时代,一个被标记为“不安全”的网站,如同敞开大门的空屋,不仅让个人数据暴露在风险之下,更让你的努力和心血大打折扣。本文将为你拨开迷雾,深入剖析个人网站“不安全”的根源,并提供一套从入门到进阶的实战解决方案,帮助你亲手为自己的数字家园筑起坚固的防线,让“不安全”的标签彻底消失。
根除HTTP隐患,拥抱HTTPS加密
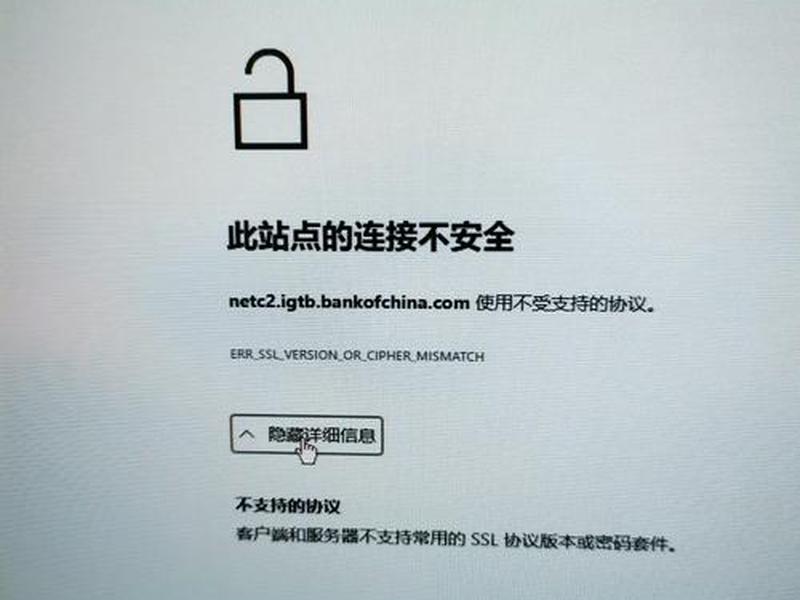
“不安全”警告最直接、最常见的原因,便是网站仍在使用陈旧的HTTP协议。HTTP就像在互联网上邮寄一张明信片,传输过程中的所有内容——你的登录密码、联系方式、甚至访客的浏览记录——都如同写在明信片上的文字,任何经过的节点都可能一览无余。黑客可以轻易地发起“中间人攻击”,截获并篡改这些信息。
解决之道,便是为你的网站部署SSL/TLS证书,启用HTTPS协议。这相当于为你的数据流穿上了一件“隐形加密衣”。整个过程从客户端到服务器端都被高强度加密,即使数据被截获,看到的也只是一堆毫无意义的乱码。如今,获取SSL证书已不再是大型企业的专利,众多服务商(如Let‘s Encrypt)提供完全免费的DV证书,对于个人网站而言完全够用。部署过程也日趋简化,许多虚拟主机控制面板(如cPanel)都提供一键安装功能。
成功部署HTTPS后,你的网站地址将从“http://”变为“https://”,浏览器地址栏会显示一个安全的锁形图标。这不仅仅是技术升级,更是向每一位访客传递一个清晰的信号:这是一个注重隐私、值得信赖的站点。搜索引擎(如谷歌、百度)也明确表示,HTTPS是搜索排名的一个积极因素。启用HTTPS是解决“不安全”问题的第一步,也是最关键、性价比最高的一步。
排查混合内容,扫清安全死角
很多站长在成功启用HTTPS后,会惊讶地发现“不安全”警告并未完全消失,地址栏的锁形图标可能变成了黄色感叹号。这往往是因为网站存在“混合内容”问题。想象一下,你的大门(主站)已经换上了最先进的加密锁(HTTPS),但屋内的某个窗户(某个资源)却还是敞开的。
“混合内容”是指网页主体通过安全的HTTPS加载,但其中的某些子资源(如图片、JavaScript脚本、CSS样式表、字体文件或iframe框架)却通过不安全的HTTP链接加载。浏览器出于安全考虑,会将整个页面标记为“不完全安全”。攻击者可以利用这些未加密的资源链接作为突破口,注入恶意代码或篡改页面内容。
解决混合内容问题,需要进行一次全面的“资源审计”。你可以使用浏览器自带的开发者工具(按F12打开),在“控制台”或“安全”标签页中查看具体是哪些资源引发了警告。随后,需要逐一将这些资源的引用链接从“http://”手动修改为“https://”,或者使用相对路径“//”。如果资源来自第三方CDN,确保其支持HTTPS。对于自己服务器上的资源,则要确保所有内部链接都已更新。彻底清除混合内容后,那把绿色的安全锁才会稳稳挂上,标志着你的网站实现了端到端的全站加密。
强化访问控制,构筑防火墙垒
解决了协议层面的问题后,我们需要将目光投向服务器和应用程序本身。一个没有围墙的花园,即使每扇门都上了锁,也难防不速之客。对于个人网站,尤其是使用流行开源程序(如WordPress)搭建的站点,弱口令和未修补的漏洞是黑客最爱的“后门”。
必须告别“admin”、“123456”或生日这类简单密码。为网站后台、数据库、服务器SSH登录等所有入口设置高强度、无规律的密码,并启用双因素认证(2FA)。这相当于在门锁之外又加了一道需要动态口令的电子锁。保持所有软件(包括操作系统、Web服务器、内容管理系统及其插件、主题)更新到最新版本至关重要。开发者发布的每一个安全补丁,都是在修复已知的围墙缺口。
配置服务器防火墙是另一道有力屏障。通过工具如UFW(Uncomplicated Firewall),可以设置默认拒绝所有入站连接,只开放必要的端口(如HTTP的80端口、HTTPS的443端口)。对于网站管理后台(如/wp-admin),可以尝试设置IP白名单,仅允许你自己的IP地址访问,将绝大多数自动化攻击脚本挡在门外。这些措施层层叠加,能极大降低网站被暴力破解或利用已知漏洞入侵的风险。
实施定期备份,预留应急锦囊
网络安全领域有一句箴言:“不是会不会被攻击,而是何时被攻击。”即使防护再严密,我们也必须为最坏的情况做好准备。网站被黑、数据被篡改或删除,这种噩梦般的场景一旦发生,如果没有备份,损失可能是毁灭性的。定期备份,就是为你数字资产购买的“保险”。
完整的备份策略应包括网站文件(程序、主题、插件、上传的图片等)和数据库。备份频率应根据网站更新频率而定,对于内容更新频繁的个人博客,可以设置每日自动备份;对于相对静态的作品集站点,每周或每月备份一次亦可。备份文件不应存放在网站所在的同一服务器上,而应传输到另一台服务器、云端存储(如对象存储)或本地硬盘,遵循“3-2-1”原则(至少3份副本,2种不同介质,1份异地存放)。
必须定期测试备份文件的可恢复性。一个无法成功恢复的备份等于没有备份。你可以定期在本地测试环境中演练恢复流程,确保当真正的事故发生时,你能从容不迫地在最短时间内让网站“起死回生”,将业务中断时间和数据损失降到最低。这份从容,来自于事前的周全准备。
持续安全监控,建立预警机制
安全加固并非一劳永逸,而是一场持续的攻防战。攻击手段日新月异,新的漏洞不断被发现。建立持续的安全监控与预警机制,就像为你的网站配备24小时在线的“安全哨兵”。
你可以利用一些免费或低成本的安全扫描工具,定期对网站进行漏洞扫描,检查是否存在SQL注入、跨站脚本等常见安全隐患。关注你所使用程序(如WordPress)的安全公告,及时获取漏洞信息。对于服务器,可以查看日志文件,关注异常的登录尝试、大量的404错误请求(可能是黑客在扫描目录)或来自特定IP的密集访问。
可以设置一些简单的监控警报。例如,利用监控平台监控网站是否可访问,一旦出现宕机立即通知;监控核心文件是否被篡改。当发现异常时,迅速启动调查,判断是普通故障还是安全事件,并按照应急预案进行处理。这种主动的、持续的监控姿态,能让你在潜在威胁酿成大祸之前,就将其扼杀在摇篮中。
提升访客感知,透明建立信任
网站安全不仅是一个技术问题,也是一个用户体验和信任建立的问题。当访客看到安全锁图标、清晰的隐私政策链接时,他们的安全感会显著提升。你可以通过一些细节,主动向访客传递安全信息。
在网站的页脚或其他合适位置,添加指向你隐私政策的清晰链接,明确说明你会收集哪些数据、如何使用、如何保护。如果网站涉及在线交易或会员系统,可以考虑展示一些安全认证标识(注意需真实获取)。确保网站的联系方式畅通,如果访客发现安全异常,可以第一时间联系到你。
这种透明和主动沟通,能够将你为网站安全所做的努力“可视化”,从而在访客心中建立起专业、可靠的品牌形象。安全,从此不再是隐藏在代码背后的冰冷技术,而是连接你与访客之间的一座温暖、坚固的信任桥梁。
网站地址栏的“不安全”警告,绝非不可战胜的魔咒。它更像一个善意的提醒,督促每一位网站主重视这片数字家园的安全。从为数据流穿上HTTPS“加密衣”,到扫清混合内容的“死角”;从构筑防火墙和强密码的“物理防线”,到准备好随时可用的备份“应急锦囊”;再从建立持续的“安全哨兵”监控,到最终将安全感传递给每一位访客——这是一套环环相扣、层层递进的安全加固体系。践行这些步骤,不仅能让你彻底摆脱“不安全”的标签,更能从根本上提升网站的韧性、可信度与价值。行动起来,就从今天开始,为你倾注心血的个人网站,打造一个固若金汤、令人安心的数字港湾。
以上是关于个人网站站点不安全,个人网站站点不安全怎么解决的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:个人网站站点不安全,个人网站站点不安全怎么解决;本文链接:https://zwz66.cn/jianz/401006.html。
猜你喜欢
- 个人网站策划思维导图 - 个人网站策划思维导图模板 2026-11-04
- 个人网站站主月入5万、做网站如何月入过万 2026-11-04
- 个人网站空间申请 个人网站空间申请流程 2026-11-04
- 个人网站空间价格 - 个人网站 价格 2026-11-04
- 个人网站空间、个人空间网站模板 2026-11-04
- 个人网站空间 - 个人网站空间有多大 2026-11-04
- 个人网站的首页模板(个人网站的首页模板怎么做) 2026-11-04
- 个人网站的首页模板是什么(个人网站的首页模板是什么意思) 2026-11-04
- 个人网站的首页模板怎么做、个人网站的首页模板怎么做的 2026-11-04
- 个人网站的首页模板在哪 - 个人网站的首页模板在哪找 2026-11-04







