不受信任的网站怎么打开 - 不受信任的网站怎么打开网页
-
不受,信任,的,网站,怎么,打开,网页,在,浩瀚,

- 建站百科知识-小虎建站百科知识网
- 2026-11-02 21:08
- 小虎建站百科知识网
不受信任的网站怎么打开 - 不受信任的网站怎么打开网页 ,对于想了解建站百科知识的朋友们来说,不受信任的网站怎么打开 - 不受信任的网站怎么打开网页是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩瀚无垠的互联网海洋中,并非所有水域都风平浪静、标记清晰。总有一些神秘的“岛屿”——那些被称为“不受信任的网站”——吸引着探索者的目光。它们或许藏着稀有的资源、冷门的信息,或是被常规渠道屏蔽的独特视角。贸然登陆这些未知领域,犹如不穿戴任何防护装备潜入深海,风险暗藏。“不受信任的网站怎么打开?” 这不仅是技术操作层面的疑问,更是一场关于如何在数字世界冒险中,既满足好奇心又捍卫自身安全的智慧博弈。本文将深入这片灰色地带,为您揭开安全访问的神秘面纱,提供一套既大胆又审慎的航行图谱。
心理建设与风险认知先行
在尝试触碰任何不受信任的链接之前,第一道防线永远建立在头脑之中。必须清醒认识到,这类网站可能携带的恶意软件、钓鱼脚本、勒索病毒如同潜伏的暗礁,一次错误的点击就可能导致数据泄露、财产损失甚至系统崩溃。访问动机需纯粹——仅为获取必要信息,而非追求刺激或非法内容。强烈的风险意识是安全探险的基石,它要求访问者摒弃侥幸心理,时刻保持警惕,将每一次访问都视为一次需要严密防护的操作,而非寻常的网页浏览。这种心态上的“全副武装”,比任何安全软件都更为根本。
需明确区分“不受信任”与“非法”的界限。有些网站可能仅因来源不明、证书缺失或内容小众而被安全软件标记,其本身未必怀有恶意。风险认知不是让人望而却步,而是倡导一种“明知山有虎,偏向虎山行”的审慎勇气,即在充分知晓潜在威胁的前提下,运用正确工具和方法,将风险降至可控范围。这要求我们不断更新对网络威胁形态的认知,理解病毒、木马、挖矿脚本的最新传播方式。
最终,建立“最小权限”和“隔离操作”原则。即假定网站必然有害,以此为前提部署访问策略。这意味着不应使用存有重要文件、登录着关键账户的日常电脑或浏览器直接访问,也不应在访问过程中输入任何个人信息、密码或进行支付操作。将访问行为视为一次必须在特定安全条件下进行的实验,是心理建设成熟的关键标志。
虚拟环境构筑安全沙盒
为应对未知威胁,最有效的技术手段之一便是创建隔离的虚拟环境,俗称“沙盒”。这如同为危险的探险行动搭建了一个透明的无菌操作舱。利用虚拟机软件,可以在一台物理电脑上完全模拟出另一立的“虚拟电脑”。所有针对不受信任网站的访问行为都限制在这个虚拟系统中进行。即便该虚拟系统遭受毁灭性感染,也只需一个快照恢复,便能瞬间抹去所有痕迹,对真实的宿主操作系统和硬件毫无影响。
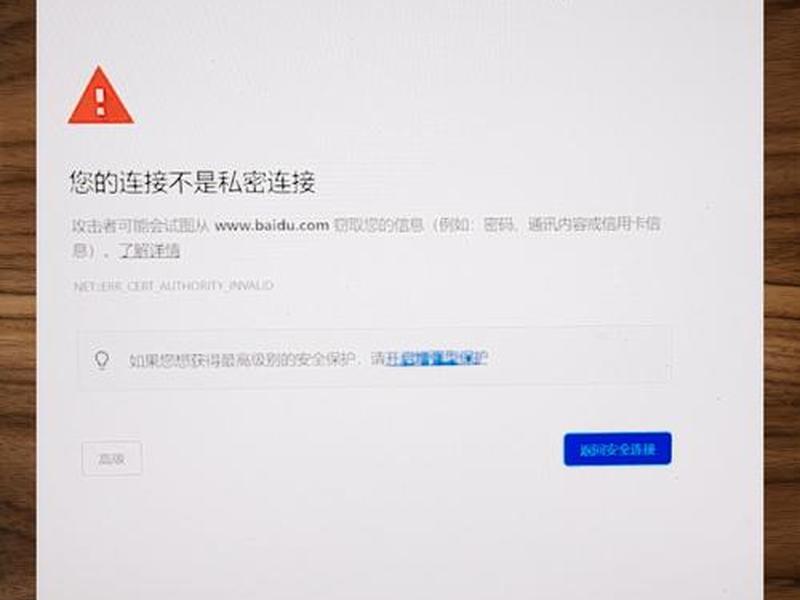
除了完整的虚拟机,现代浏览器也提供了轻量级的沙盒功能。例如,使用某些浏览器的“访客模式”或“隐私窗口”,并配合严格的网站权限设置(默认禁止脚本、弹窗、自动下载等),可以在一定程度上隔离网页的破坏行为。更有一些专注于安全的浏览器或浏览器扩展,能提供更强的进程隔离,将每个标签页的运行环境彼此独立,防止恶意代码扩散。
云桌面或一次性操作系统也是高级选择。通过远程连接到一个临时创建的、用完即焚的云端虚拟桌面进行访问,所有潜在威胁都将被留在云端,与本地设备彻底隔绝。这种方法对设备性能要求低,但通常涉及服务费用。无论是重型虚拟机还是轻量级沙盒,核心思想一致:为不可信代码的执行划定一个边界清晰的牢笼,让它在其中无论如何折腾,也无法触及真实的数字资产。
专业工具加持匿名访问
直接暴露真实IP地址和地理位置访问不受信任网站,无异于在黑暗中点燃火把,让自己成为显眼目标。专业匿名工具的使用至关重要。虚拟专用网络(VPN)是常见选择,它通过加密隧道将网络流量路由至远程服务器,隐藏用户的真实IP,并可能绕过某些基于地域的封锁。选择信誉良好、严格遵循无日志政策的VPN服务商是基本要求。
更高级的匿名网络当属Tor网络。它通过多层加密和全球志愿者运营的节点中继传输数据,使得流量追踪变得极其困难,访问深网或某些敏感站点时常被用到。使用Tor浏览器套件是接入该网络的标准方式。但需注意,匿名性增强有时会牺牲访问速度,且某些网站会屏蔽来自Tor出口节点的流量。
除此之外,还有隐私搜索引擎、代理服务器等多种工具。这些工具的核心价值在于混淆访问源头,切断网站反爬虫机制或恶意攻击者直接指向你个人设备的路径。如同戴上一张数字面具,在探索未知领地时,避免被窥探或记录。工具的选择与组合使用,需根据具体访问目标的风险等级灵活调整。
安全软件实时严密监控
即便身处沙盒或匿踪而行,实时监控与动态防御的屏障也不可或缺。一款强悍的实时防病毒软件和防火墙是标准配置。它们应能在恶意脚本试图运行、可疑网络连接试图建立、或有害文件试图下载时立即报警并阻断。确保这些安全软件的病毒库和行为检测规则处于最新状态,以应对最新出现的威胁。
除了传统的杀毒软件,专精于网页威胁防护的浏览器扩展或安全软件组件也极具价值。它们可以主动扫描网页代码中的恶意元素,评估网站信誉评分,拦截钓鱼尝试和恶意广告。当检测到极高风险时,甚至能强行终止页面加载。
更重要的是,开启操作系统的所有安全更新,并利用其内置的安全功能,如Windows Defender的受控文件夹访问(防止勒索软件加密文件)、沙盒模式等。将安全软件的监控级别调至最高,并允许其进行深度扫描。访问不受信任网站期间,这些监控工具如同忠诚的卫兵,时刻凝视着系统进程、网络流量和文件活动的每一丝异动,随时准备应对突发威胁。
访问后清理与痕迹消除
安全访问的最后一环,往往在关闭标签页之后才真正开始。离开不受信任网站,绝不意味着威胁自动解除。应立即彻底清除浏览器数据,包括缓存、Cookie、历史记录、表单数据和下载历史。最好使用具备“粉碎”功能的清理工具,确保数据不可恢复。这能清除网站可能留在本地用于追踪或后续攻击的标记。
如果使用了虚拟机或沙盒环境,最彻底的方式是回滚到访问前的干净快照,或直接删除整个虚拟环境。对于物理机,则应运行全盘病毒扫描,特别是对下载目录和临时文件夹进行重点查杀。检查系统是否有新增的未知启动项、计划任务或浏览器扩展。
对于在访问过程中可能无意中输入的零星信息(即便只是一个用户名),应考虑在相关平台更改密码。观察此后一段时间内,个人邮箱是否收到异常钓鱼邮件,或社交媒体账户有无可疑登录活动。事后清理是对防护流程的闭环检验,确保没有“数字孢子”附着在系统深处,等待时机生根发芽。它让每一次冒险都有始有终,回归安全常态。
信息验证与交叉对比
成功获取目标信息并非终点,恰恰是另一个关键起点——信息真伪验证。不受信任网站上的内容,其真实性、准确性往往存疑,可能充斥着误导、谣言或完全虚构的信息。必须将获取的信息视为原始素材,而非最终结论。
立即通过多个权威、可信的公开信源进行交叉验证。比对不同来源对同一事件的描述,查找官方记录、学术数据库或主流媒体的相关报道。利用事实核查网站的工具或服务,分析信息的逻辑一致性和证据支持。对于数据、统计图表,尤其要追溯其原始出处和研究方法。
这个过程不仅是辨别真伪,更是深化理解。有时,即便在不受信任的网站上,也可能存在被主流忽视的线索或观点片段。通过严谨的验证与整合,去伪存真,将碎片拼凑成更完整的图景。安全访问的终极目的,不是冒险本身,而是有价值信息的安全获取与理性甄别,使探索行为最终转化为知识或洞见的增益,而非风险的累积。
以上是关于不受信任的网站怎么打开 - 不受信任的网站怎么打开网页的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:不受信任的网站怎么打开 - 不受信任的网站怎么打开网页;本文链接:https://zwz66.cn/jianz/398901.html。
猜你喜欢
- 不受国内控制的浏览器、不受国内控制的浏览器推荐 2026-11-02
- 不会屏蔽的搜索引擎;不会屏蔽的搜索引擎有哪些 2026-11-02
- 不付费看网站的软件app、不用付费的软件看 2026-11-02
- 不上班的100种赚钱、不上班的100种赚钱不会手机操作 2026-11-02
- 《鸣蝉》(《鸣蝉》全文免费阅读) 2026-11-02
- 《网页设计与制作》作业怎么写,《网页设计与制作》作业怎么写的 2026-11-02
- 《网络测评规范》对汽车行业,《网络测评规范》对汽车行业的要求 2026-11-02
- 《按摩》精湛的按摩,《按摩》精湛的按摩在线观看 2026-11-02
- 《工程设计收费标准》;《工程设计收费标准》PDF 2026-11-02
- 《工程勘察收费标准》 《工程勘察收费标准》(2002版) 2026-11-02







