wordpress进入路径 - wordpress插件路径
-
wordpress,进入,路径,插件,想象,一下,你的,

- 建站百科知识-小虎建站百科知识网
- 2026-11-02 14:34
- 小虎建站百科知识网
wordpress进入路径 - wordpress插件路径 ,对于想了解建站百科知识的朋友们来说,wordpress进入路径 - wordpress插件路径是一个非常想了解的问题,下面小编就带领大家看看这个问题。
想象一下,你的WordPress网站是一座宏伟的数字宫殿。你知道大厅在哪里,也熟悉几个主要房间,但那些隐藏在华丽装潢后的维修通道、能源核心与秘密仓库呢?对许多站长而言,WordPress的进入路径与插件路径,正是这样一组至关重要却又时常被忽略的“建筑蓝图”。它们不仅仅是简单的文件夹地址,更是掌控网站性能、安全与扩展性的神经中枢与血脉网络。理解这些路径,就如同掌握了一把开启高级管理权限、优化网站效率与筑牢安全防线的。本文将深入这片隐秘地带,为你绘制一幅清晰、实用的“数字地图”。
核心入口:网站访问的基石
WordPress进入路径,通常指访问网站后台管理界面的URL,最常见的便是 `/wp-admin` 或 `/wp-login.php`。这个路径是网站管理员进入控制中心的唯一官方大门。这个众所周知的入口也使其成为黑客攻击的首要目标。无数自动化脚本日夜扫描着互联网上每一个存在此路径的站点,尝试暴力破解或利用漏洞入侵。
管理与保护这个进入路径,是网站安全的第一道主动防御工事。许多安全插件或手动配置方案都建议修改默认的登录路径,例如将其改为 `/my-secret-admin` 或更复杂的自定义字符串。这能有效避开大部分针对默认路径的自动化攻击,将恶意流量拒之门外。这不仅仅是一次简单的“改名换姓”,更是从被动防守转向主动隐蔽的战略性转移。
更深层次地看,进入路径也关乎用户体验与品牌形象。一些高级网站会通过定制,将后台登录入口与前台用户中心无缝整合,或者使用子域名(如 `admin.yoursite.com`)进行分离管理。这种设计不仅提升了专业性,也在逻辑上区分了前台展示与后台运维的不同空间维度,使得管理行为更加清晰、高效。
插件路径:功能扩展的生命线
如果说进入路径是宫殿的大门,那么插件路径就是遍布宫殿各处的功能模块与机关枢纽。WordPress插件的默认安装路径位于 `/wp-content/plugins/` 目录下。每一个插件都是一个独立的文件夹,其中包含了实现特定功能的所有代码、样式、脚本及资源文件。这个目录是WordPress生态系统如此繁荣的物理承载点,是万千创意与功能落地的家园。
理解插件路径的结构至关重要。一个规范的插件文件夹内,通常包含主PHP文件、资源文件(JS、CSS)、语言包、模板文件等。当你在后台点击“启用”一个插件时,WordPress核心系统正是通过识别这个路径下的主文件,将其功能钩入网站的生命周期。这意味着,插件路径的完整性与可访问性,直接决定了网站功能是否能够正常加载与运行。
这个充满生机的路径也可能成为性能的瓶颈与安全的盲点。臃肿的插件、遗留的废弃插件文件夹、甚至包含恶意代码的插件,都藏身于此。定期审查这个目录,删除无用插件,确保每个活跃插件都来自可信来源并保持更新,是维持网站健康与敏捷的必要体检。某些高级缓存或安全策略会涉及对插件路径的读写权限进行严格限制,以平衡功能与安全。
路径安全:构筑数字防火墙
路径的安全是防御体系的基石与骨架。无论是进入路径还是插件路径,暴露在外的访问点都可能成为攻击者的突破口。对于进入路径,除了修改默认地址,还应强制使用HTTPS加密连接,并考虑添加双重认证,为这扇大门加上物理锁与密码锁的双重保障。监控登录尝试日志,对频繁失败的可疑IP进行封禁,如同配备了警觉的守卫。
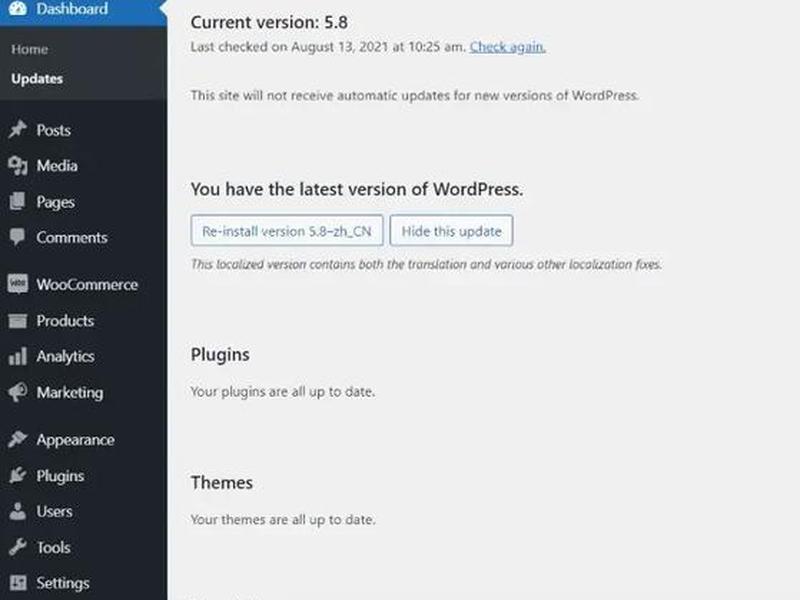
在插件路径层面,安全风险更加隐蔽而多样。黑客可能通过漏洞上传伪装成正常插件的网页木马,或利用已有插件未修复的漏洞获取服务器权限。必须严格设置 `/wp-content/plugins/` 目录的文件权限,通常建议目录权限为755,文件权限为644,并确保配置文件不被公开访问。使用安全插件扫描插件目录中的可疑文件,已成为现代WordPress运维的标准动作。
更进阶的安全思路涉及路径隔离与混淆。有些方案提倡将 `wp-content` 甚至整个插件目录移动到Web根目录之外,或通过服务器规则(如Nginx的`location`规则)禁止直接访问某些敏感路径下的PHP文件。这些操作犹如修建了错综复杂的内部暗道与隔离墙,即使外墙被窥探,核心区域依然固若金汤。
性能优化:路径背后的速度博弈
路径的管理与网站性能有着千丝万缕的联系。插件路径是影响网站加载速度的关键变量之一。每一个激活的插件,都可能向页面添加额外的HTTP请求(CSS、JS文件),或执行复杂的数据库查询。插件文件夹的数量和体积,直接影响着服务器文件索引和备份的效率。通往高性能的道路,必然包含对插件路径的精简与优化。
优化可以从几个层面展开。是数量的精简:定期审计,坚决移除不再使用的插件。每个多余的插件文件夹,都是服务器需要扫描和忽略的“负重”。是质量的提升:选择代码精良、资源加载高效、支持按需加载的优质插件。是技术的运用:利用缓存技术,将插件生成的动态内容或加载的静态资源进行缓存,减少对插件路径下文件的重复读取,相当于为常用物品建立了高速存取仓库。
对于进入路径,性能考量虽不如插件路径直接,但也有优化空间。例如,确保登录页面本身加载轻快,避免因加载了过多管理员专用的脚本和样式而拖慢体验(尽管用户有限)。在极高性能要求的场景下,甚至可以将后台管理与前台服务部署在不同的服务器或环境中,实现彻底的物理分离。
高级管理:路径定制与自动化
对于追求极致控制与效率的开发者,路径不再是固定的约束,而是可以自定义与编排的舞台。通过修改WordPress的 `WP_PLUGIN_DIR` 和 `WP_PLUGIN_URL` 等常量,可以将插件目录迁移到非标准位置,甚至使用符号链接进行管理。这为复杂的服务器架构、多站点共享插件或特定的开发工作流提供了前所未有的灵活性。
进入路径的定制也可以超越简单的别名修改。通过服务器重写规则,可以实现基于角色、IP地址或时间段的动态入口映射。例如,为不同权限的管理员提供不同的后台入口,或将特定IP访问的请求导向一个简化版的管理界面。这些高级技巧,让路径管理从静态配置升级为动态策略。
自动化运维更是离不开对路径的精准操控。无论是通过CI/CD管道自动部署插件更新,还是编写脚本批量检查插件目录的安全状态,亦或是自动备份特定的插件配置和数据,这一切都建立在程序能够准确识别和操作这些路径的基础上。路径成为自动化脚本眼中清晰可辨的坐标与指令集。
故障排查:路径指引的侦探游戏
当网站出现白屏、功能异常或安全警报时,进入路径与插件路径往往是故障排查的起点与关键线索。一个常见的步骤是:通过FTP或文件管理器,逐一检查插件路径下的文件夹。通过临时重命名插件文件夹(如添加 `-disabled` 后缀)来禁用所有插件,然后依次恢复,可以快速定位是由哪个插件引起的冲突,这是WordPress故障诊断的经典仪式。
登录问题同样需要路径层面的检查。如果无法进入后台,除了检查密码,还需确认 `/wp-admin` 目录及其下的文件是否存在且权限正确,检查 `.htaccess` 或 `nginx.conf` 中是否有规则意外屏蔽了该路径,或者是否有安全插件过度防护导致了访问中断。这个过程如同在数字迷宫中,沿着路径这条最明显的痕迹,逆向追踪问题的源头。
更复杂的故障可能涉及路径深度嵌套导致的PHP执行超时、内存耗尽,或插件路径中包含特殊字符引起的兼容性问题。掌握路径知识,能帮助管理员像侦探一样,从文件系统的蛛丝马迹中,拼凑出问题发生的完整现场图景,从而实施有效的修复。
以上是关于wordpress进入路径 - wordpress插件路径的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress进入路径 - wordpress插件路径;本文链接:https://zwz66.cn/jianz/398580.html。
猜你喜欢
- wordpress适合产品展示的免费模板、wordpress做产品展示 2026-11-02
- wordpress还有前途吗;wordpress有app吗 2026-11-02
- wordpress还有前途吗 wordpress有app吗 2026-11-02
- wordpress过时了吗(wordpress还能用吗) 2026-11-02
- wordpress迁移教程,wordpress 迁移 2026-11-02
- wordpress软件怎么操作,wordpress windows怎么用 2026-11-02
- wordpress软件下载模板 wordpress 模板下载 2026-11-02
- wordpress跨境自建站 收款、wordpress搭建跨境电商平台 2026-11-02
- wordpress资源网模板,wordpress资源站模板 2026-11-02
- wordpress资源网主题(wordpress资源类主题) 2026-11-02







