Wordpress搭建网站后台怎么查询 wordpress搭建网站后台怎么查询
-
Wordpress,搭建,网站,后台,怎么,查询,wordp

- 建站百科知识-小虎建站百科知识网
- 2026-11-02 07:41
- 小虎建站百科知识网
Wordpress搭建网站后台怎么查询 wordpress搭建网站后台怎么查询 ,对于想了解建站百科知识的朋友们来说,Wordpress搭建网站后台怎么查询 wordpress搭建网站后台怎么查询是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾面对自己亲手搭建的WordPress网站,却一时想不起后台登录入口的尴尬?或是接手了一个旧项目,像侦探一样在文件海洋中寻找那扇通往控制中心的“神秘之门”?“WordPress搭建网站后台怎么查询”,这看似简单的问题,背后却链接着网站安全、运维效率与掌控力的核心。今天,我们将一同深入探索,不仅找到那扇门,更要掌握拥有多把钥匙、甚至自定义门牌号的能力,让你从“寻找者”彻底变为“掌控者”。
常规路径:揭开后台入口的默认面纱
绝大多数WordPress网站的后台登录地址都遵循一个标准格式。这个格式是你的第一把,也是最常用的一把钥匙。通常,你只需在网站域名的末尾,追加特定的路径即可。
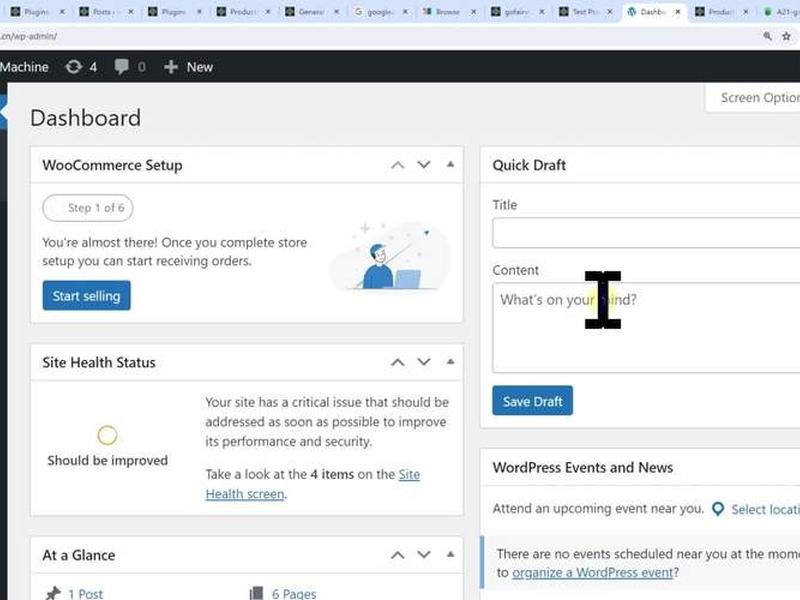
最常见的路径是在你的网站域名后加上“/wp-admin”或“/wp-login.php”。例如,如果你的网站是“www.example.com”,那么后台登录地址极有可能就是“www.example.com/wp-admin”。访问这个链接,你将会看到熟悉的WordPress登录界面,输入用户名和密码,即可进入仪表盘。这是WordPress全球通用的默认后台入口,如同所有房屋都有一个正门。
为何会存在这两个略有不同的路径?“/wp-admin”通常会直接尝试跳转到后台,如果未登录,则显示登录页面;而“/wp-login.php”则是纯粹的登录页面文件。了解这一点,有助于你在某些特殊情况下(如缓存或插件冲突)选择更可靠的入口。记住这个默认路径,是每一位WordPress用户的基本功。
服务器探查:在文件系统中定位核心
当常规路径失效,或被有意修改后,探寻的旅程就需要深入到服务器的文件系统层面。这要求你具备访问网站服务器文件的能力,通常通过FTP客户端(如FileZilla)或主机商提供的文件管理器实现。
连接服务器后,进入网站根目录(通常是public_html、www或以域名命名的文件夹)。在这里,寻找WordPress的核心配置文件“wp-config.php”。用文本编辑器打开它(切勿在在线编辑器中直接修改,建议先下载备份)。在这个文件中,你可以找到数据库连接信息,但更重要的是,你可以确认这就是一个标准的WordPress安装目录。后台入口文件“wp-login.php”和“wp-admin”文件夹必然存在于这个根目录下。
这种方法不仅能确认后台入口文件的存在,更是诊断网站问题的起点。通过查看根目录下的其他文件,如“.htaccess”(Apache服务器重写规则文件),你或许能发现一些自定义的重定向规则,这些规则可能解释了为何默认后台地址无法访问。服务器探查是技术层面的一次深度挖掘。
代码追踪:从主题与插件中寻找线索
有时,网站开发者或出于安全考虑,或为了用户体验,会通过代码改变默认的后台登录地址。这种改变通常通过主题的“functions.php”文件或特定安全插件来实现。
在主题文件中探寻,首先定位到当前激活主题的文件夹(路径通常为/wp-content/themes/你的主题名/),找到“functions.php”文件。用代码编辑器打开,搜索与登录、后台、admin、slug相关的函数,例如`login_url`、`admin_url`的过滤器。你可能会发现修改了登录页面URL的代码片段。
更常见的情况是使用了安全插件。许多流行的WordPress安全插件(如iThemes Security, Wordfence)都提供“重命名登录页面”或“隐藏后台”功能。如果你能通过FTP暂时将插件文件夹改名(如在插件目录/wp-content/plugins/下,将某个疑似安全插件的文件夹名后加“-old”),使其失效,再尝试访问默认的/wp-admin地址,往往能成功。这证实了修改来自插件。代码追踪是一场逻辑推理,顺着功能实现的线索回溯源头。
数据库直击:终极的权限确认
如果以上方法均告失败,或者你连FTP权限都已丢失,那么直接查询网站数据库将成为最后的,也是最权威的手段。这需要你拥有数据库的管理权限,可通过主机商提供的phpMyAdmin等工具访问。
登录数据库管理界面,找到与你的WordPress网站对应的数据库(名称通常在wp-config.php中定义)。在数据库中,找到“wp_options”表(注意,表前缀“wp_”可能已被更改)。在这张表里,寻找“siteurl”和“home”这两个选项的记录。它们的“option_value”字段就是你网站的绝对地址,后台地址正是基于此生成。虽然这里不直接存储后台路径,但能确认网站的正确根地址。
更直接的是,你可以查看用户表(通常为“wp_users”),核实管理员用户名。但切勿在此直接修改密码,尤其是使用明文,应通过WordPress的密码重置功能或专门函数进行。数据库直击如同查阅建筑的原始蓝图,能获得最根本的配置信息。
安全与重置:当所有钥匙都丢失时
在极端情况下,所有常规入口均无法进入,你还可以尝试几种强制性的安全重置方法,但这通常意味着最后一搏,并可能伴有风险。
第一种是通过主机控制面板。许多虚拟主机提供商(如cPanel)提供“WordPress管理”或“一键重置密码”功能,可以直接修改指定WordPress安装的管理员密码,然后使用新密码通过常规或已探知的地址登录。
第二种是通过电子邮件重置。在登录页面点击“忘记密码?”,输入管理员邮箱地址。如果邮件系统工作正常,你会收到重置链接。但这方法的前提是你能访问登录页面,且邮箱可用。
第三种是高级技术手段,通过FTP或数据库运行密码重置代码。例如,通过FTP在主题的functions.php文件底部添加一段特定的PHP代码,用于将某个用户的密码重置为指定值,重置后立即删除该代码。此方法需极其谨慎,仅推荐给有经验的开发者,并务必在操作后彻底移除添加的代码。安全重置是不得已而为之的“应急通道”。
预防与优化:打造专属的便捷通道
与其在丢失时苦苦寻觅,不如提前布局,打造一个既安全又便于自己记忆的后台入口。这就是“预防优于治疗”的智慧。
最推荐的做法是使用可靠的安全插件,设置一个自定义的后台登录地址(例如,将“/wp-admin”改为“/my-secret-entry”)。务必记录下这个自定义地址,并保存在安全的地方(如密码管理器或加密文档中)。这能有效阻止绝大多数自动化机器人对默认地址的暴力破解尝试。
考虑为后台访问添加额外的安全层,例如设置IP白名单(只允许特定IP地址访问后台)、启用双因素认证(2FA)。这样即使登录地址被探知,未经授权的访问也会被拦截。
建立完整的网站运维档案。记录网站的域名、服务器登录信息、数据库凭证、自定义后台地址、使用的关键插件及其配置等。这份档案应加密保存,并确保在需要时能够被安全地访问。从此,后台入口对你而言,将不再是一个需要“查询”的谜题,而是一个被妥善管理的、受控的通道。
以上是关于Wordpress搭建网站后台怎么查询 wordpress搭建网站后台怎么查询的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:Wordpress搭建网站后台怎么查询 wordpress搭建网站后台怎么查询;本文链接:https://zwz66.cn/jianz/398235.html。
猜你喜欢
- wordpress搭建网站在哪里写文章引流 - wordpress搭建的知名网站 2026-11-02
- wordpress搭建的网站模板、wordpress搭建的知名网站 2026-11-02
- wordpress搭建的知名网站;wordpress怎样搭建网站 2026-11-02
- wordpress搭建的知名网站(wordpress怎样搭建网站) 2026-11-02
- wordpress搭建的官网;wordpress搭建的知名网站 2026-11-02
- wordpress搭建电商网站;wordpress网站搭建教程 2026-11-02
- wordpress搭建电商网站,wordpress电子商务网站教程 2026-11-02
- wordpress搭建教程新手入门,wordpress建站教程 2026-11-02
- wordpress搭建教程 wordpress建站教程 2026-11-02
- wordpress搭建手机网站;wordpress 搭建网站 2026-11-02







