wordpress怎么进入后台;怎么进入wordpress搭建的网站
-
wordpress,怎么,进入,后台,搭建,的,网站,无论是

- 建站百科知识-小虎建站百科知识网
- 2026-11-02 06:11
- 小虎建站百科知识网
wordpress怎么进入后台;怎么进入wordpress搭建的网站 ,对于想了解建站百科知识的朋友们来说,wordpress怎么进入后台;怎么进入wordpress搭建的网站是一个非常想了解的问题,下面小编就带领大家看看这个问题。
无论是初入WordPress世界的新手站长,还是打理着多个网站的资深玩家,总会面临两个最基础却至关重要的问题:如何进入我网站的后台进行管理?以及如何访问我刚刚搭建好的网站?这两个问题看似简单,却如同开启数字王国大门的钥匙,是您掌控网站内容、设计、功能乃至命运的第一步。许多用户在兴奋地完成安装后,却突然迷失在浩瀚的互联网中,找不到自己网站的“控制室”和“展示橱窗”。本文将为您揭开这层神秘面纱,从访问逻辑到具体路径,从常规方法到疑难解决,提供一份详尽的实战指南,确保您无论何时何地都能轻松抵达您的网站“前线”与“指挥部”。
常规访问:理解后台与前台路径
WordPress网站由“前台”和“后台”两部分构成,理解其标准访问路径是第一步。网站前台,即面向所有访客的公开页面,其访问地址通常是您的域名,例如 `https://www.您的网站.com`。这是您网站内容最终呈现的地方,也是搜索引擎收录和用户浏览的直接界面。
而后台,又称管理面板或仪表盘,是网站所有者进行所有管理操作的私密区域。其标准访问路径是在您的域名后加上特定的管理目录,通常是 `/wp-admin` 或 `/wp-login.php`。完整的后台登录地址一般为 `https://www.您的网站.com/wp-admin` 或 `https://www.您的网站.com/wp-login.php`。访问此地址后,您将看到一个登录界面,输入您在安装WordPress时设置的用户名和密码,即可进入功能强大的仪表盘世界。
清晰地区分这两个路径至关重要。前台是您展示成果的舞台,后台则是您编排剧本、设计布景、调整灯光的后台工作室。牢记这两个核心地址,您就掌握了进出您网站世界的基础通行证。
后台登录:多种方法与凭证管理
掌握标准路径后,登录后台的具体方法也有多种选择。最直接的方式就是在浏览器地址栏手动输入上述的后台登录URL。这是一种万无一失的方法,无论您身处何地,只要记得域名和管理路径即可。
另一种更便捷的方式是通过您网站前台页面的隐藏入口。许多WordPress主题会在前台页面的底部或侧边栏提供一个极不起眼的“管理员登录”或“Site Admin”链接,点击即可跳转到登录页面。如果您已登录过后台且浏览器保存了登录状态,有时直接访问网站首页,页面顶部可能会自动出现一个快捷管理工具栏,提供进入后台的快速通道。
登录的核心在于用户名和密码。请务必妥善保管您的管理员凭证。建议使用强密码并考虑启用双因素认证以增强安全性。如果不慎遗忘密码,可以通过登录页面上的“忘记密码?”链接,根据注册时填写的电子邮件地址来重置密码。这是恢复访问权限的生命线。
访问障碍:常见问题与解决策略
在尝试访问网站前台或后台时,您可能会遇到一些“拦路虎”。最常见的是“404未找到”或“无法访问此网站”错误。对于前台网站无法访问,首先检查域名解析是否生效(DNS是否指向正确的主机IP),以及主机服务器是否运行正常。对于后台无法登录,则可能是 `/wp-admin` 目录被意外删除、权限设置错误,或与某些安全插件产生冲突。
有时,您能访问前台,却无法进入后台,提示“重定向过多”或“拒绝访问”。这通常与网站的固定链接设置、`.htaccess`文件配置错误,或某些缓存插件、安全规则有关。解决此类问题可以尝试通过FTP或主机文件管理器,暂时重命名有冲突的插件文件夹(位于`/wp-content/plugins/`),或检查`.htaccess`文件的规则。
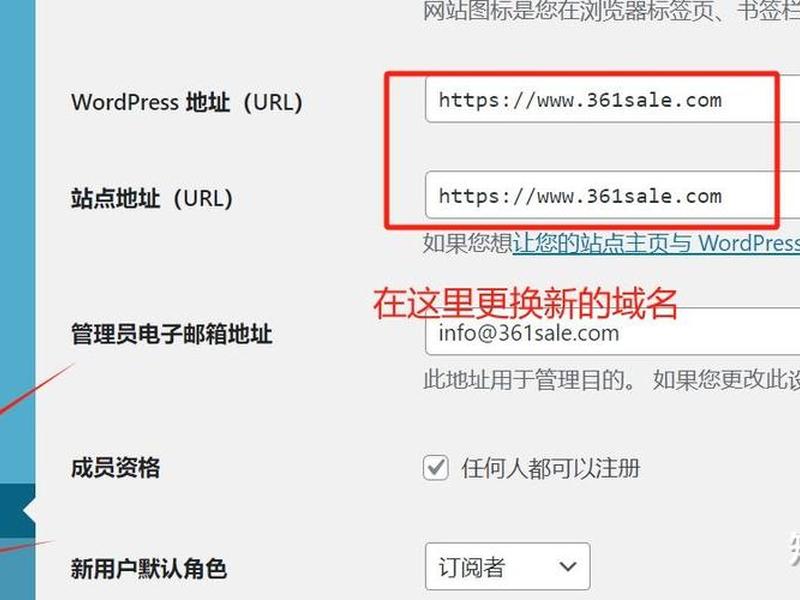
最棘手的情况是,您完全忘记了后台登录地址,甚至域名都已变更。如果您能通过FTP或主机控制面板访问网站文件,可以检查`wp-config.php`文件来确认数据库连接信息,或直接查看网站根目录下的结构来确认WordPress是否正常安装。对于域名变更,需要确保数据库中的`siteurl`和`home`选项值已更新为新域名。
安全强化:隐藏后台与访问限制
默认的`/wp-admin`登录地址众所周知,这也使其成为自动化攻击脚本的常见目标。为了提升网站安全性,资深站长通常会采取“隐藏后台登录地址”的策略。这可以通过安装专门的安全插件(如WPS Hide Login、iThemes Security)来实现,将登录URL自定义为一个独一无二、难以猜测的路径,例如 `/my-secret-control-room`,从而大幅减少暴力破解登录尝试。
除了隐藏入口,还应实施严格的访问限制。可以通过安全插件设置,仅允许来自特定IP地址范围的用户尝试登录后台,将其他所有IP地址的登录请求直接阻断。限制后台登录尝试次数,并在短时间内多次失败后暂时封禁IP,也是有效的防护手段。
在服务器层面,例如通过Nginx或Apache的配置文件,也可以为`/wp-admin`和`/wp-login.php`目录添加额外的密码保护(HTTP Authentication),形成进入后台前的又一道安全门。这些措施如同为您的网站控制中心安装了门、监控摄像头和门禁系统,让未授权访问者望而却步。
多场景访问:本地、局域网与暂存站
WordPress网站的搭建和测试并非总是在线上生产环境进行。您可能会在本地电脑(如使用XAMPP、MAMP)、公司局域网内网服务器或线上暂存环境中操作。在这些场景下,访问路径会有所不同。
对于本地环境,前台和后台的访问地址通常是 `http://localhost/您的网站文件夹名` 和 `http://localhost/您的网站文件夹名/wp-admin`。局域网访问则需使用内网IP地址,如 `http://192.168.1.100/wp-admin`。重要的是,当您准备将网站从这些测试环境迁移到真实的线上域名时,必须使用数据库迁移工具或插件(如Better Search Replace)更新数据库中所有与旧地址相关的记录,否则将导致网站无法正常加载样式和资源。
线上暂存站通常有一个临时的子域名或二级目录地址。在暂存站测试完毕后,通过专业迁移或“推送至生产环境”功能,将更改同步到主网站。理解并熟练切换这些不同环境下的访问方式,是进行安全开发和测试的必备技能。
终极掌控:命令行与数据库直连
对于追求极致效率和解决深度问题的用户,还有两种更底层的“访问”方式。一是通过WP-CLI(WordPress命令行界面)。如果您的主机支持SSH访问,可以在命令行中直接运行诸如 `wp user list`、`wp plugin update --all` 等命令来管理网站,无需打开浏览器后台。这是一种高效批量处理任务的强大方式。
二是在极端情况下,如果所有常规后台访问途径均已失效,您还可以通过phpMyAdmin等工具直接访问网站数据库。在数据库的`wp_users`表中,您可以手动重置管理员用户的密码(需使用MD5加密),从而重新获得登录权限。这是一种“急救”手段,操作时务必谨慎,建议提前备份数据库。
掌握这些方法,意味着您对网站拥有了从表层到内核的完全掌控力。您不再依赖于单一的图形界面,而是能够透过现象,直接与网站的核心数据与逻辑进行交互,真正做到处变不惊,游刃有余。
以上是关于wordpress怎么进入后台;怎么进入wordpress搭建的网站的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress怎么进入后台;怎么进入wordpress搭建的网站;本文链接:https://zwz66.cn/jianz/398163.html。
猜你喜欢
- wordpress怎么进入编辑器;wordpress怎么编辑页面 2026-11-02
- wordpress怎么读、wordpress英文怎么读 2026-11-02
- wordpress怎么设计网站 wordpress怎么做网站 2026-11-02
- wordpress怎么看访问量 - wordpress查看访问记录 2026-11-02
- wordpress怎么直接进去首页、wordpress怎么进入 2026-11-02
- wordpress怎么用,wordpress怎么使用 2026-11-02
- wordpress怎么用详细教程(wordpress windows怎么用) 2026-11-02
- wordpress怎么用手机;wordpress手机版怎么用 2026-11-02
- wordpress怎么用图床 wordpress怎么添加图片 2026-11-02
- wordpress怎么用动态视频 wordpress添加视频 2026-11-02







