wordpress如何登录 wordpress登录api
-
wordpress,如何,登录,api,在,数字,世界,的,

- 建站百科知识-小虎建站百科知识网
- 2026-11-02 01:35
- 小虎建站百科知识网
wordpress如何登录 wordpress登录api ,对于想了解建站百科知识的朋友们来说,wordpress如何登录 wordpress登录api是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的丛林里,每一处内容绿洲都需一道坚固且智慧的大门。对于全球超过四成的网站而言,这扇门便是WordPress登录系统。你是否曾想过,除了在熟悉的 `/wp-admin` 页面输入用户名密码,还有一条更为高效、强大且充满无限可能的隐秘通道?这便是 WordPress登录API——一个将身份验证从手动操作升维至程序化交互的魔法钥匙。它不仅关乎“进入”,更关乎如何更智能、更安全、更自动化地驾驭你的数字王国。本文将带你潜入核心,揭开从基础登录到API深度集成的完整图景,为你铺就一条从用户到开发者的进阶之路。
一、传统登录:基石与隐患
最广为人知的WordPress登录方式,无疑是访问 `你的网站地址/wp-admin` 或 `你的网站地址/wp-login.php` 进入登录页面。这个界面简洁直观,要求用户输入用户名(或邮箱地址)和密码,必要时还需通过验证码或二次验证。这是数百万站长每日工作的起点,其背后是WordPress坚固的 `wp_authenticate` 函数族在支撑,负责校验凭证、创建会话Cookie,最终授权用户进入仪表盘。
这座看似稳固的基石之下,暗流涌动。默认登录页面因其高度可预测性,成为自动化暴力破解攻击的首要目标。攻击者使用脚本尝试海量用户名密码组合,试图撞开后台大门。钓鱼攻击也常伪造登录页面,窃取管理员凭证。仅依赖用户名密码的单一因子验证,在当今安全环境下已显薄弱。
掌握传统登录的第一步,是立即为其披上铠甲。强密码策略是铁律。积极启用双因素认证(2FA)插件,为登录过程增加一层动态密码或生物识别屏障。限制登录尝试次数、使用安全插件隐藏或重命名登录URL(如将 `/wp-admin` 改为自定义路径)、以及为管理员账户使用专属邮箱,都是构筑第一道防线的有效砖石。理解并加固传统登录,是探索更高级API登录的前提。
二、登录API核心:REST API的身份密钥
当我们谈论WordPress登录API,其核心通常是WordPress REST API 中的身份验证端点。自WordPress 4.7版本将REST API深度集成入核心以来,它便为外部应用与WordPress交互提供了标准化桥梁。要通过API“登录”,本质是获取一个访问令牌,用以在后续请求中证明“我是谁”,从而执行创建文章、管理用户等特权操作。
WordPress REST API本身不提供像 `/wp-login.php` 那样的传统“登录”端点。它的身份验证机制更为灵活和程序化。最常用的两种方式是 Cookie认证 和 应用密码。对于在浏览器环境中且已通过传统方式登录的用户,其会话Cookie可用于认证API请求,这常见于古腾堡编辑器等核心功能的运作。而对于外部应用(如移动App、桌面客户端),则需要更安全的专用凭证。
这便是“应用密码”的舞台。它是在用户账户下生成的一串独立密码,专门用于REST API认证。每个应用可以拥有独立的密码,权限与生成它的用户账户相同。如果某个应用密码泄露或不再需要,可以单独撤销,而无需更改用户的主密码,极大地提升了安全管理的粒度。通过向 `/wp-json/wp/v2/users/me` 等端点发送包含正确认证信息的请求,应用即可代表用户执行操作,实现“程序化登录”。
三、JWT认证:现代无状态登录典范
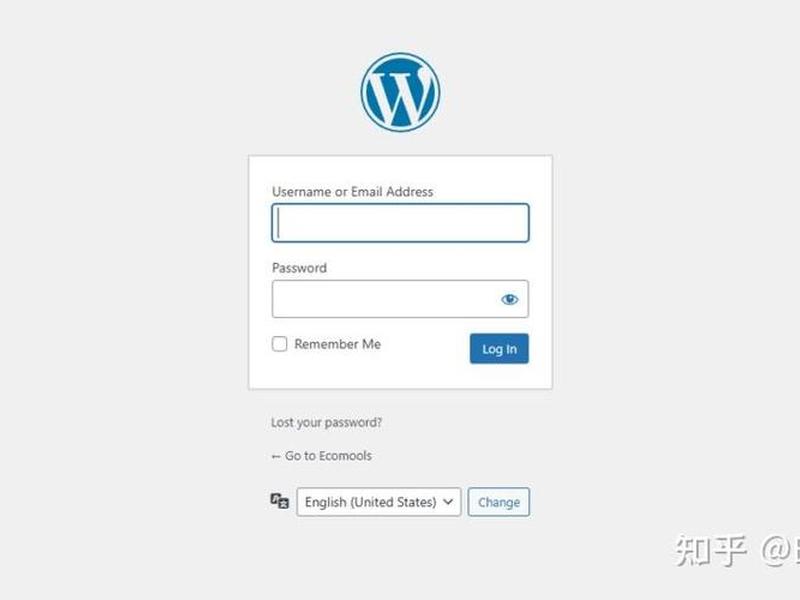
尽管应用密码已很强大,但在构建分布式系统、单页应用(SPA)或移动端时,一种更现代、更优雅的认证方案备受青睐——JWT(JSON Web Tokens)。JWT是一种开放标准,它允许以JSON对象的形式,在各方之间安全地传输信息。在WordPress登录场景中,用户首次用凭证换取一个签名的JWT令牌后,在令牌有效期内,后续请求只需携带此令牌即可,无需再次发送用户名密码。
这种方式实现了无状态认证,服务器无需保存会话信息,尤其适合扩展性要求高的应用。使用JWT进行WordPress登录,通常需要安装如 JWT Authentication for WP REST API 之类的插件。该插件会添加新的API端点(如 `/wp-json/jwt-auth/v1/token`)。用户向该端点发送用户名和密码,验证成功后,API将返回一个包含用户ID、过期时间等信息的加密JWT令牌。
此后,用户或应用在调用需要权限的REST API端点时,只需在HTTP请求的 `Authorization` 头部加上 `Bearer <你的JWT令牌>`。服务器会解密并验证令牌的签名与有效性,从而确认用户身份。这种方法将登录过程抽象为令牌的获取与使用,不仅更安全(密码不在每次请求中传输),也为实现跨域认证、微服务架构集成打开了大门,是连接WordPress与前沿开发生态的枢纽。
四、OAuth 2.0:安全授权的工业标准
当你的WordPress网站需要与第三方平台(如GitHub、Google、微信)进行账户互通,或者你正在构建一个允许用户通过其他知名服务登录的社区时,OAuth 2.0 协议便是上的明珠。它是一种行业标准的授权框架,允许用户在不向第三方暴露密码的情况下,授权第三方应用访问其存储在WordPress中的特定资源。
想象一下,用户点击“通过Google登录”,同意授权后,即可无缝进入你的网站——这便是OAuth 2.0的魔力。在WordPress中实现OAuth 2.0登录,通常需要借助插件(如 OAuth 2.0 Server 或 Social Login 类插件)。你的WordPress网站扮演着“授权服务器”和“资源服务器”的角色。流程涉及注册第三方应用、获取客户端ID与密钥、引导用户跳转至授权页面、用授权码换取访问令牌等步骤。
通过API实现OAuth登录,极大地提升了用户体验和注册转化率,同时也将密码管理的安全责任部分转移给了更专业的平台(如Google)。对于开发者而言,它提供了极其灵活和安全的用户集成方案。无论是构建一个聚合平台,还是希望简化登录流程,深入理解并实施OAuth 2.0,都意味着你的WordPress站点在互联互通性上达到了企业级水准。
五、自定义登录与API钩子
对于有独特业务逻辑的网站,无论是需要集成内部员工系统,还是实现基于手机号、指纹的登录,自定义登录流程结合API钩子(Hooks)提供了终极的灵活性。WordPress强大的动作钩子和过滤器钩子,允许开发者在登录过程的几乎每一个环节插入自定义代码。
例如,你可以使用 `wp_authenticate` 动作在认证开始时执行检查,或使用 `wp_login` 动作在用户成功登录后触发特定操作(如记录日志、发送通知)。更深入一点,你可以通过 `authenticate` 过滤器,完全绕过默认的密码验证,接入你自己的认证系统(如LDAP、第三方数据库)。通过REST API,你可以暴露一个自定义的登录端点,接收加密参数,在后台调用 `wp_signon` 函数完成登录,并返回自定义的响应格式。
这种深度定制能力,使得WordPress可以无缝嵌入任何复杂的身份基础设施中。你可以构建一个完全脱离默认登录页面的SPA后台,所有交互通过自定义API完成;你也可以为企业内网打造一个统一的身份入口。关键在于理解WordPress的用户会话机制(`wp_set_current_user`, `wp_set_auth_cookie`)与REST API的路由、权限回调函数。在这里,登录不再是功能,而是一种可按需塑造的服务。
六、安全强化与最佳实践
无论选择哪种登录方式,安全永远是悬顶之剑。API登录在带来便利的也引入了新的攻击面,必须用最佳实践加以武装。始终使用HTTPS 是铁律,以防止凭证或令牌在传输中被。对于REST API,应合理配置权限,遵循最小权限原则,避免使用管理员账户的令牌进行常规操作。
对于JWT,务必设置合理的令牌过期时间,并实现安全的令牌刷新机制。妥善保管JWT密钥,其强度直接关系到整个系统的安全。对于OAuth,要确保回调URL经过严格验证,防止重定向攻击。在所有自定义登录实现中,必须对输入进行严格的验证、清理和转义,并实施速率限制,防止暴力枚举。
监控与日志至关重要。记录所有登录尝试(成功与失败)及其来源IP、所用令牌或方式,便于在发生安全事件时进行审计和追溯。定期审计和更新所有用于认证的插件、库以及自定义代码。将WordPress登录API的安全视为一个动态、持续的过程,而非一劳永逸的设置,才能在这片数字边疆中立于不败之地。
以上是关于wordpress如何登录 wordpress登录api的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress如何登录 wordpress登录api;本文链接:https://zwz66.cn/jianz/397935.html。
猜你喜欢
- wordpress子主题如何上传 wordpress怎么上传主题 2026-11-02
- wordpress如何更换模板 - wordpress如何更换主题 2026-11-02
- wordpress如何搭建外贸商城 wordpress搭建商城网站 2026-11-02
- wordpress如何快速上线;如何用wordpress快速建站 2026-11-02
- wordpress如何建站;如何用wordpress搭建网站 2026-11-02
- wordpress如何建站 - 如何用wordpress搭建网站 2026-11-02
- wordpress如何安装插件 - wordpress插件安装目录 2026-11-02
- wordpress如何制作表格,wordpress制作网页 2026-11-02
- wordpress如何制作多语种网站、wordpress多语言网站 2026-11-02
- wordpress如何做产品页、wordpress如何做产品展示页 2026-11-02







