wordpress修改登录地址 - wordpress默认登录地址
-
wordpress,修改,登录,地址,默认,你,是否,曾对,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 20:51
- 小虎建站百科知识网
wordpress修改登录地址 - wordpress默认登录地址 ,对于想了解建站百科知识的朋友们来说,wordpress修改登录地址 - wordpress默认登录地址是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾对那个千篇一律的`/wp-admin`或`/wp-login.php`感到隐隐不安?仿佛将自己网站的后门钥匙,堂而皇之地悬挂在互联网最显眼的位置。WordPress作为全球最流行的内容管理系统,其默认登录地址早已成为黑客攻击的“标准靶心”。每一次在地址栏输入熟悉的路径,都可能是一次与潜在风险的无声博弈。本文将带你深入探索修改WordPress默认登录地址的奥秘,这不仅仅是一个简单的设置变更,而是一场从被动防御到主动掌控的网站安全革命。我们将揭开隐藏登录入口的面纱,剖析其背后的安全逻辑,并提供从原理到实操的完整路线图,助你将脆弱的默认入口,转化为坚不可摧的私人堡垒。
一、默认地址:为何成为众矢之的?
WordPress的默认登录地址,如同古老城堡那扇人人皆知的大门。其设计初衷是为了极致的易用性,让用户能够毫无障碍地访问后台。在当今的网络环境中,这种“便利”却付出了巨大的安全代价。
数以亿计的WordPress网站共享着相同的登录入口,这为自动化攻击工具提供了无与伦比的便利。恶意爬虫、暴力破解脚本可以不知疲倦地、大规模地尝试访问`/wp-admin`,并搭配常见的用户名密码组合进行攻击。即使你的密码足够复杂,持续不断的登录尝试也可能消耗服务器资源,甚至导致服务暂时中断。更危险的是,它暴露了你的网站正在使用WordPress这一事实,使得攻击者能够更精准地利用已知的WordPress特定漏洞。
保留默认登录地址,无异于在数字世界中“裸奔”。它让安全防护的起点变得异常被动,迫使站长们只能依赖密码强度、登录限制插件等后续防线。而修改登录地址,则是从根本上改变游戏规则,将攻击者的“已知目标”变为“未知迷宫”,大幅提升其攻击成本与难度。这是构筑纵深防御体系中最基础、也最有效的一环。
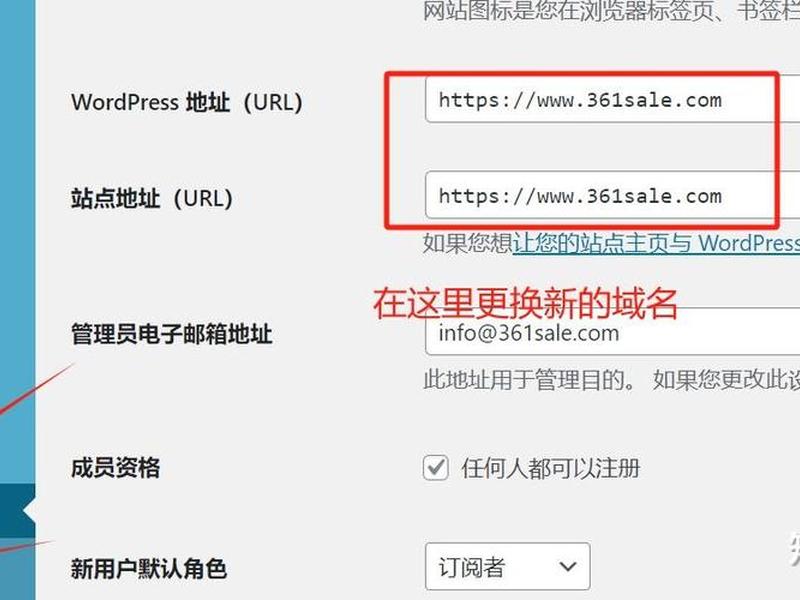
二、核心原理:隐藏即是高级防御
修改登录地址的安全哲学,深植于“安全通过隐匿”这一古老而有效的原则。它并非让网站变得绝对无法攻破,而是通过增加攻击者的发现成本和不确定性,来达成有效防护。
从技术层面看,当您将登录地址从`yoursite.com/wp-admin`改为一个独一无二的路径,例如`yoursite.com/my-secret-gateway`时,所有针对默认地址的自动化攻击将瞬间失效。那些漫游在网络中、专门扫描`/wp-admin`的恶意机器人,会像无头苍蝇一样掠过您的网站,因为它们根本找不到预期的攻击入口。这相当于为您的网站穿上了一件“隐形斗篷”。
这种做法的精髓在于转移攻击面。它迫使潜在的攻击者从低成本的批量扫描,转向高成本、需要针对性的侦查。攻击者首先需要花费精力去猜测或探测您的新登录地址,这大大降低了您成为随机攻击受害者的概率。这也为其他安全措施(如强密码、双因素认证)争取了宝贵的时间窗口和冗余度。隐藏登录入口,实质上是将安全防线大幅前移,在攻击者接触核心验证机制之前,就设置了一道坚固的障碍。
三、实操指南:插件与代码双路径
实现登录地址的修改,主要有两种主流方法:利用专业插件或手动添加代码。每种方法各有优劣,适合不同技术背景的用户。
对于绝大多数用户,使用插件是最快捷、最安全的选择。市场上有众多优秀的安全插件都集成了此功能,例如“WPS Hide Login”就是一个极简且高效的选择。它体积小巧,功能专注,只需在设置中填写您自定义的登录路径,即可一键完成修改,并自动将旧的登录地址重定向至404页面或首页,避免留下痕迹。像“iThemes Security”、“All In One WP Security & Firewall”等综合安全插件也包含此模块,可以在一个插件内管理多项安全设置。插件法的好处是操作直观,通常具备恢复机制,降低了误操作导致自己也无法登录的风险。
如果您追求极致的性能与控制力,手动修改代码是更纯粹的方式。这通常需要通过FTP或文件管理器,编辑网站根目录下的`.htaccess`文件(针对Apache服务器)或站点配置文件(针对Nginx),添加特定的重写规则来实现。这种方法不依赖任何插件,避免了潜在的插件冲突,并且执行效率最高。它要求使用者对服务器配置文件有基本的了解,一旦规则写错,可能导致网站无法正常访问。在操作前务必备份原文件,并确保知晓如何恢复。无论选择哪条路径,修改后都务必立即用新地址测试登录,并妥善保管新地址,这是通往您网站管理后台的新钥匙。
四、进阶策略:动态化与多重验证
仅仅隐藏静态地址,对于高价值网站可能仍显不足。真正的安全高手,会考虑将登录入口动态化或与其他验证手段层层叠加,构建多重迷宫。
动态化的一种思路是,可以定期(如每月或每季度)更换登录地址。这需要建立一套自己熟悉的更新流程,确保在更换后不会将自己锁在门外。虽然增加了些许管理成本,但却能让任何可能已泄露或被测探到的地址在短期内失效。另一种更巧妙的思路是,结合其他条件来“激活”登录入口。例如,可以设置只有来自特定国家或地区的IP地址访问时,真实的登录页面才会显示;或者将登录入口的链接通过加密后的方式,单独发送到管理员邮箱,而非固定在某个页面。
更进一步,可以将修改登录地址作为“零信任”安全模型的第一步。在此之后,立即启用双因素认证(2FA)。这样,即使极端情况下自定义地址被攻击者发现,他们仍然需要突破手机验证码或安全密钥这第二道关卡。还可以考虑限制登录尝试次数、设置登录时间范围(如仅在工作时段允许登录后台)等。这些策略与隐藏登录地址相结合,形成了一个从入口隐藏、到身份强验证、再到行为限制的立体防御网,使得未授权访问的成功率无限接近于零。
五、风险规避:谨防自我封锁的陷阱
在实施这一强大安全措施的必须清醒地认识到其最大的风险:将自己锁在自家门外。因忘记新地址或操作失误导致无法登录后台的情况,时有发生,这无疑是一场灾难。
规避风险的第一步是:立即、妥善地记录新地址。建议将新的登录URL保存在多个安全的地方,例如离线笔记软件、加密的密码管理器中,甚至可以将其记录在实体笔记本上。切勿仅仅依赖浏览器书签,因为一旦清除缓存或更换设备,书签可能丢失。第二步,在进行任何修改(尤其是手动修改代码)之前,必须完整备份网站文件和数据库。这样,万一出现问题,可以迅速回滚到修改前的状态。
一个至关重要的建议是:在成功使用新地址登录后台并确认一切正常之前,不要从服务器上删除或重命名默认的登录文件(如`wp-login.php`)。许多修改方法是通过重定向实现的,原文件仍需存在。一个良好的习惯是,在修改完成后,立即在另一个浏览器的无痕窗口中测试新地址的登录功能,并测试旧地址是否已按预期跳转(如跳转至404或首页)。应告知网站的其他管理员或编辑人员新的登录方式,避免影响团队协作。将风险管控流程化,是安全加固措施得以持久生效的保障。
六、SEO与体验:隐形的艺术平衡
一个常见的担忧是:修改登录地址会影响网站搜索引擎优化(SEO)或正常用户体验吗?答案是:只要操作得当,完全不会,这是一门隐形的艺术。
对搜索引擎而言,网站的登录页面(`/wp-admin`或`/wp-login.php`)通常通过`robots.txt`文件或元标签被明确禁止抓取。修改或隐藏这些页面,根本不会影响网站公开内容的索引与排名。相反,通过减少恶意机器人对登录页面的疯狂访问,可以节省服务器资源,让蜘蛛能更顺畅地抓取您真正重要的内容页面,从侧面可能对SEO产生积极影响。
对于用户体验,99%的访客永远不会需要访问网站的后台登录入口。普通用户接触的是网站的前端页面:文章页、产品页、联系表单。登录入口只对网站管理员、编辑等少数人员开放。隐藏它不会对公众造成任何困扰。关键在于,要确保自定义的登录地址对管理员团队而言易于记忆或易于获取(通过安全渠道),网站前端的任何“管理员登录”链接(如果存在)也需要同步更新指向新地址。完美的安全措施,应像精密的钟表内部齿轮,高效运转而不为外界所察觉,在无声中提供强大的保护。
以上是关于wordpress修改登录地址 - wordpress默认登录地址的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress修改登录地址 - wordpress默认登录地址;本文链接:https://zwz66.cn/jianz/397699.html。
猜你喜欢
- wordpress值得学吗、wordpress好学吗 2026-11-01
- wordpress修改后台样式,wordpress怎么修改菜单样式 2026-11-01
- wordpress信用卡收款;wordpress 收款 2026-11-01
- wordpress使用模板不全;wordpress模板怎么用 2026-11-01
- wordpress使用方法 wordpress使用手册 2026-11-01
- wordpress使用教程(wordpress使用教程案例) 2026-11-01
- wordpress使用教程详细步骤;wordpress使用方法 2026-11-01
- wordpress使用教程 - wordpress使用教程案例 2026-11-01
- wordpress使用手册pdf(wordpress使用方法) 2026-11-01
- wordpress使用手册 wordpress 手册 2026-11-01







