wordpress主题dux wordpress主题alone爆漏洞
-
wordpress,主题,dux,alone,爆,漏洞,在,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 18:41
- 小虎建站百科知识网
wordpress主题dux wordpress主题alone爆漏洞 ,对于想了解建站百科知识的朋友们来说,wordpress主题dux wordpress主题alone爆漏洞是一个非常想了解的问题,下面小编就带领大家看看这个问题。
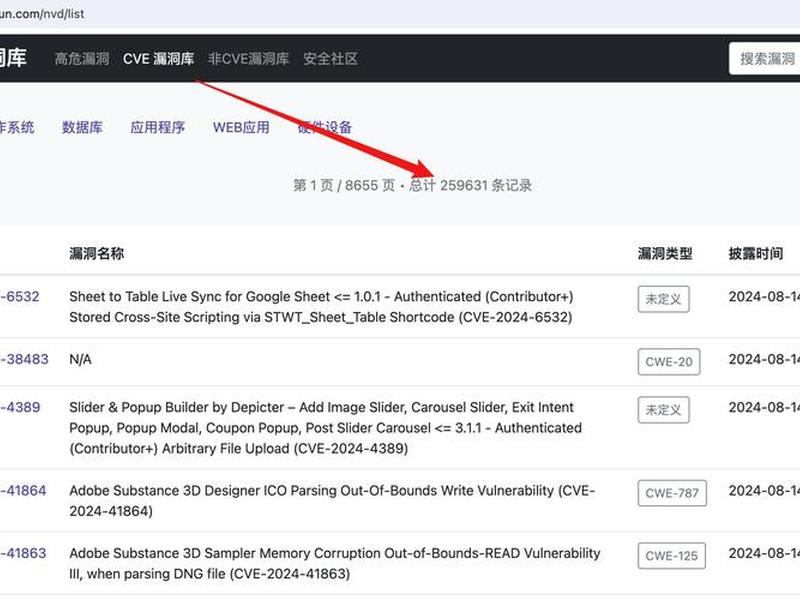
在瞬息万变的互联网世界中,网站安全犹如一座城池的基石,任何微小的裂缝都可能引来灾难性的入侵。近日,WordPress生态圈中两款热门主题——DUX与Alone,相继曝出严重安全漏洞,在站长社群中投下了一枚重磅。DUX主题因前端注册功能存在逻辑缺陷,即便后台关闭注册,攻击者仍可肆意注册垃圾账户;而Alone主题更是被曝出无需认证即可远程上传任意插件的高危漏洞(CVE-2025-5394),黑客可借此完全控制网站。这两起事件不仅为数十万使用相关主题的网站敲响了警钟,更深刻地揭示了第三方主题在便捷背后潜藏的巨大安全风险。本文将深入挖掘这两大漏洞的根源、危害与应对之策,为您的网站安全筑起一道坚实的防火墙。
漏洞根源:代码逻辑的致命疏忽
DUX主题的漏洞,本质上源于开发者对WordPress核心权限控制机制的忽视。主题在`action/log.php`文件中处理用户注册请求时,并未严谨地调用系统函数`get_option('users_can_register')`来校验后台全局设置。这意味着,即便管理员在WordPress后台坚决地关闭了“允许用户注册”的开关,DUX主题前端预留的注册接口却依然敞开着大门,成为垃圾注册机器人和恶意用户畅通无阻的通道。这种设计与系统配置脱节的情况,暴露了一些主题开发过程中“重功能、轻安全”的普遍思维定式。
相比之下,Alone主题的漏洞(CVE-2025-5394)则更为凶险,其根源在于一个名为`alone_import_pack_install_plugin`的函数完全缺失了权限验证。该函数本意可能是为了方便站点管理员导入演示数据包,但却被设计为可通过前端AJAX请求直接调用,且未对调用者的身份进行任何检查。这无异于在自家保险库的大门上贴了一张写着“欢迎光临,请随意取用”的纸条。攻击者无需任何登录凭证,便可利用此接口将伪装成正常插件(如`wp-classic-editor.zip`)的恶意ZIP包从远程服务器上传并自动安装,瞬间在网站上植入后门。
这两个漏洞虽然表现形式不同,但都指向同一个核心问题:第三方主题在扩展功能时,常常为了追求便捷性和用户体验,而绕过了或忽略了WordPress核心的安全框架与最佳实践。它们将本应受到严格管控的高危操作(如用户注册、文件上传、插件安装)暴露在了未经充分过滤的前端,为攻击者打开了潘多拉魔盒。
现实危害:从骚扰到全面沦陷
漏洞的危害绝非纸上谈兵,它们已在真实网络中掀起了波澜。对于存在DUX主题漏洞的网站,其直接后果是后台用户列表被海量的垃圾注册账户充斥。这些账户不仅是视觉污染,更可能成为发布垃圾评论、私信骚扰其他用户、占用服务器资源的工具。长期来看,大量异常用户数据会影响网站性能,甚至可能被利用进行更复杂的欺诈或爬虫攻击。更令人担忧的是,这种“门户洞开”的状态,暴露了网站管理上的松懈,可能吸引更高级别的攻击者进行深度探测。
Alone主题漏洞所带来的危害则是指数级的,堪称“灾难级”。根据安全公司的监测,自2025年7月中旬起,利用此漏洞的攻击尝试已超过十二万次。攻击者成功利用后,能够在目标网站上为所欲为:上传WebShell(网页木马)获得持久化控制权;执行任意系统命令,窃取数据库中的敏感信息(如用户密码、交易记录);创建具有管理员权限的隐藏账户,以便长期潜伏;甚至安装图形化的文件管理器,像操作自己电脑一样浏览、篡改、删除网站所有文件。对于使用该主题的慈善机构和非营利组织官网而言,一旦中招,可能导致捐赠者信息泄露、网站内容被篡改为恶意信息,公信力瞬间崩塌,造成无法挽回的损失。
这些攻击往往具有隐蔽性和滞后性。黑客可能不会立即搞破坏,而是先悄悄埋下后门,待时机成熟再统一行动,令网站管理员防不胜防。从轻微的运营骚扰到彻底的站点沦陷,这两个漏洞清晰地勾勒出了一条安全防线失守后的沦陷路径。
修复与应对:亡羊补牢,未为晚也
面对已出现的漏洞,及时有效的应对是止损的关键。对于DUX主题的用户,修复相对直接。核心思路是在主题处理注册请求的代码逻辑中,强制加入对WordPress后台注册开关的检查。例如,在主题的`action/log.php`文件中,在处理注册请求的`switch`语句之前,添加一段判断代码:如果`get_option('users_can_register')`返回为假(即后台关闭注册),则直接终止脚本并返回错误信息,从而从前端彻底堵死非法注册的入口。站长应联系主题开发者获取官方补丁,或由技术人员根据公开的修复方案谨慎修改代码。
对于Alone主题的用户,情况则更为紧急。该漏洞的官方修复版本(7.8.5)已于2025年6月16日发布。最首要、最核心的措施便是立即将Alone主题升级至7.8.5或更高版本。在升级前,可临时禁用该主题,换用默认主题。升级后,绝不能掉以轻心,必须进行全面的安全审计:检查网站是否存在未知的管理员账户;在服务器日志中筛查是否有对`admin-ajax.php?action=alone_import_pack_install_plugin`的异常访问记录;使用安全插件或手动扫描网站根目录及`wp-content/plugins/`目录,查找是否存在近期新增的、名称可疑的PHP文件或插件文件夹。
除了针对性的修补,更应建立常态化的安全防护习惯。定期更新WordPress核心、主题和所有插件至最新版本,因为更新往往包含了安全补丁。部署专业的WordPress安全防护插件或网站应用防火墙(WAF),它们可以识别并拦截大量的自动化攻击行为。坚持对网站文件和数据库进行定期备份,并将备份文件存储在离线或安全隔离的位置,以便在遭受攻击后能快速恢复。
深度反思:主题生态的安全之殇
DUX和Alone主题的漏洞事件,并非孤立个案,而是掀开了WordPress庞大主题生态安全隐忧的一角。无数由独立开发者或小型团队制作的主题,在功能丰富、设计精美的外表下,其代码质量、安全意识和维护持续性参差不齐。一些主题为了实现复杂的视觉效果或独特功能,可能写入低效、冗余甚至不安全的代码。更普遍的问题是,许多主题未能严格遵守WordPress编码标准,特别是缺乏对权限校验(Capability Check)、数据消毒(Data Sanitization)、输出转义(Output Escaping)和非安全验证(Nonce Verification) 等关键安全措施的贯彻。
这给广大的网站所有者,尤其是缺乏技术背景的运营者,带来了巨大的选择困境和管理负担。他们往往基于外观和功能选择主题,却难以评估其背后的代码安全水平。一旦选用的主题停止更新或开发者响应缓慢,网站就会暴露在未知的漏洞风险之中,成为黑客眼中“易攻难守”的标靶。
整个生态需要共同努力。主题开发者必须将安全置于与功能同等甚至更高的地位,严格遵循WordPress官方开发规范,并对所有用户输入和敏感操作进行多重验证。WordPress官方仓库可以加强对主题代码的安全审核。而作为站长,在挑选主题时,应优先考虑更新频繁、用户基数大、评价良好、来自官方目录或信誉良好市场的产品,并持续关注其安全动态。
未来防护:构建主动安全防御体系
痛定思痛,我们不能仅仅满足于修补已知的漏洞,更应转向构建一个主动的、纵深的安全防御体系。建立“最小权限原则”,无论是服务器文件权限、数据库用户权限,还是WordPress后台的用户角色,都应只授予完成工作所必需的最低权限。实施严格的访问控制,例如通过`.htaccess`文件限制对`wp-admin`目录的访问IP,或使用安全插件强化登录保护(如限制登录尝试次数、启用双因素认证)。
监控与响应机制同样重要。应启用并定期检查网站的错误日志和访问日志,关注异常的文件修改、未知的进程和突如其来的流量峰值。可以考虑使用安全监控服务,在网站出现被篡改、挂马等异常情况时第一时间收到警报。
安全意识是最稳固的防线。网站管理员应主动学习基础的WordPress安全知识,了解常见的攻击向量(如SQL注入、跨站脚本XSS、文件上传漏洞等)。定期参加安全社区讨论,关注WordPress官方安全公告和知名的安全研究机构报告,对潜在风险保持警惕。只有将技术措施与人的安全意识相结合,才能在这场永不停歇的安全攻防战中占据主动。
以上是关于wordpress主题dux wordpress主题alone爆漏洞的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:wordpress主题dux wordpress主题alone爆漏洞;本文链接:https://zwz66.cn/jianz/397595.html。
猜你喜欢
- wordpress主题justnews;wordpress主题alone爆漏洞 2026-11-01
- wordpress主题divi、wordpress divi主题 2026-11-01
- wordpress主题corepress,wordpress主题58元 2026-11-01
- wordpress主题0skr,wordpress主题 开源 2026-11-01
- wordpress中文语言包 wordpress中文安装包 2026-11-01
- wordpress中文网站建站教程 wordpress建网站详细教程 2026-11-01
- wordpress中文网官网进入、wordpress中文文档 2026-11-01
- wordpress中文版官网 wordpress中国官网 2026-11-01
- wordpress中文版官网 - wordpress中国官网 2026-11-01
- wordpress中文版下载 - wordpress最新版下载 2026-11-01







