web服务端口是什么 web服务端口是什么意思啊
-
web,服务,端口,是什么,意思,啊,在,浩瀚,无垠,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 07:00
- 小虎建站百科知识网
web服务端口是什么 web服务端口是什么意思啊 ,对于想了解建站百科知识的朋友们来说,web服务端口是什么 web服务端口是什么意思啊是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩瀚无垠的数字宇宙中,数据如同川流不息的星河。当我们在浏览器轻敲网址,瞬间抵达千里之外的网站时,背后有一项至关重要的“交通规则”在默默运作——它就是Web服务端口。对于许多初涉网络技术或充满好奇的探索者而言,“Web服务端口是什么?”、“Web服务端口是什么意思啊?”这些问题,犹如叩响了一扇通往网络核心机理的大门。简单来说,端口是计算机与外界通信的逻辑通道或虚拟门户,而Web服务端口特指那些用于承载网页(HTTP/HTTPS)等网络服务流量的通道编号。它并非物理接口,而是一个存在于网络协议中的数字标签,范围从0到65535,确保数据包能精准找到目标应用,就像快递员凭借门牌号将包裹送达特定住户。理解端口,便是理解了互联网高效、有序通信的基石。
端口的本质:虚拟通信的坐标
端口的核心意义在于解决了一台计算机上多个网络应用同时运行的寻址难题。想象一台服务器是一部拥有数万个房间的巨型建筑,IP地址是这座建筑的街道地址,而端口号就是每个房间独特的门牌号。当外部数据通过互联网抵达服务器(IP地址)时,操作系统必须知道该将数据交给哪个具体的应用程序(如Web服务器、邮件服务器或游戏服务)。端口号正是这个关键的“交付指令”。
网络通信遵循TCP/IP协议族,其中传输层的TCP(传输控制协议)和UDP(用户数据报协议)都使用了端口的概念。端口号是一个16位的整数,因此理论上有65536个(0-65535)可用端口。其中,0-1023号端口被称为知名端口或系统端口,通常分配给HTTP、FTP、SSH等关键系统服务,需要管理员权限才能使用。例如,Web服务最常用的就是80端口(HTTP)和443端口(HTTPS)。这个设计使得全球的网络通信有了统一、可预测的“对接暗号”。
当提出“Web服务端口是什么意思啊”时,答案可以凝练为:它是网络服务在协议层面的逻辑接入点,是IP地址用于细化定位到具体应用程序的终极延伸。没有端口,网络数据将如同找不到房间的访客,在系统中茫然徘徊,无法实现任何有价值的交互。
常见Web端口:熟识网络的默认门户
在Web服务的世界里,有几个端口如同城市的主干道,承担着绝大部分的流量。最广为人知的莫过于80端口,它被默认分配给HTTP协议,也就是我们日常浏览未加密网站时使用的通道。当您在浏览器输入“http://”开头的网址时,浏览器默认就会尝试连接目标服务器的80端口,请求网页数据。这个端口的普及,源于互联网早期标准的制定,它使得Web访问变得简单直接。
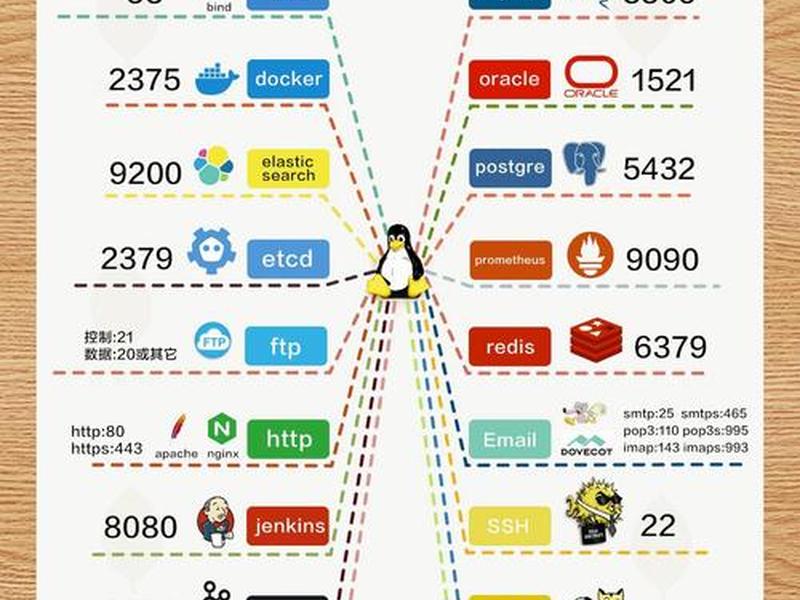
随着网络安全意识的提升,443端口的地位日益凸显。它对应的是HTTPS协议,即在HTTP基础上加入了SSL/TLS加密层。当您访问银行、电商或任何注重隐私的网站时,地址栏通常以“https://”开头,并有一把锁形图标,这表示通信正通过443端口进行加密传输,有效防止数据在传输过程中被或篡改。如今,主流浏览器甚至会对使用80端口的非加密网站标记为“不安全”,推动着443端口成为新的默认标准。
除了这两个巨头,Web服务生态中还有其他一些重要端口。例如,8080端口常被用作HTTP服务的替代端口,尤其在开发测试环境或80端口被占用时。8443端口则是HTTPS服务的常用替代端口。管理Web服务器本身可能会用到如22端口(SSH,用于安全远程登录管理)等。了解这些常见端口,就如同掌握了进入不同网络服务大厅的通用钥匙。
端口的工作机制:三次握手与数据流转
端口并非静态的标签,它深度参与动态的通信过程。以一次最普通的网页访问为例,揭秘端口如何工作。当您在浏览器输入网址并按下回车后,您的电脑(客户端)操作系统会动态分配一个临时端口(通常是1024以上的某个随机端口,称为临时端口或客户端端口),用于本次会话的出口。
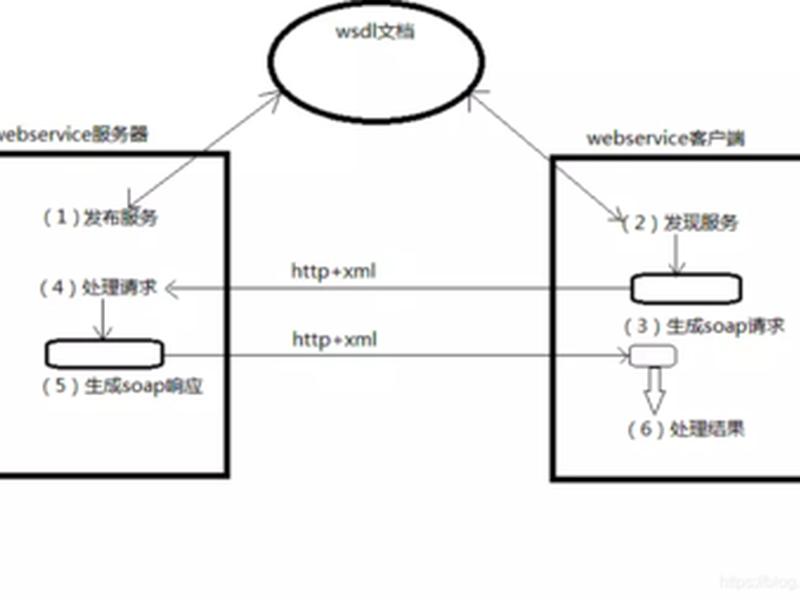
随后,客户端向目标服务器的80或443端口发起连接请求。这个过程基于TCP协议经典的“三次握手”:客户端发送SYN包到服务器端口,服务器端口回应SYN-ACK包,客户端最后回复ACK包。握手成功后,一条稳定的虚拟通信链路便在客户端临时端口与服务器固定Web端口之间建立。紧接着,HTTP请求(如“GET /index.html”)才通过这条链路发出,服务器端的Web服务软件(如Nginx、Apache)监听在对应端口,接收到请求后处理并返回网页数据。
通信结束时,通过“四次挥手”过程断开连接,释放端口资源。由此可见,端口是连接建立、维护和释放全过程的核心标识符。服务器端的端口是监听状态,等待连接;客户端的端口是临时发起,完成即释。这种巧妙的机制,支撑着每秒全球数十亿次的Web交互。
安全视角:端口的风险与防护
端口作为服务的入口,自然也成为网络安全攻防的前沿阵地。开放的端口意味着对外提供了一种服务可能性,但也可能成为攻击者渗透的跳板。端口扫描是黑客最常用的初步侦察手段,通过工具探测目标服务器开放了哪些端口,从而推断运行的服务及其潜在漏洞。
安全实践中的一项基本原则是“最小化开放端口”。对于一台Web服务器,若非必要,应仅开放80、443等业务必需端口,并确保这些端口上运行的服务软件始终保持最新版本,修复已知漏洞。应严格关闭如23端口(Telnet,明文传输)等不安全的古老服务端口。使用防火墙是管理端口访问的核心策略,可以配置规则仅允许可信IP地址访问特定的管理端口(如SSH的22端口)。
端口转发与反向代理技术在安全架构中也扮演着重要角色。它们可以将外部对某个端口的访问,透明地转发到内部网络另一台服务器的不同端口上,既隐藏了内部网络结构,又实现了负载均衡和安全过滤。理解端口安全,就是从“门户管理”的角度去构筑网络防线的第一道关卡。
进阶应用:非标准端口与性能优化
在实际运维和高级应用中,端口的使用远不止于默认值。有时,管理员会出于特殊目的使用非标准端口提供Web服务。例如,在内网测试环境将Web服务运行在8080端口;或者为了隐藏服务,将管理后台运行在非常用端口上,这被称为“安全通过隐匿”(尽管并非绝对安全)。一些特定的Web应用或API接口,也可能约定使用特定的非标准端口进行通信。
从性能优化角度看,端口本身消耗资源极少,但端口上的连接数(Socket连接)管理却至关重要。Web服务器软件需要高效地处理来自客户端海量临时端口的并发连接,这涉及到操作系统内核参数调优(如TCP连接队列)、服务器软件并发模型(如Nginx的epoll)等深层次知识。在高并发场景下,如何避免端口耗尽(临时端口数量有限)或TIME_WAIT状态连接过多,都是资深工程师需要面对的挑战。
端口还与容器化和微服务架构紧密相关。在Docker或Kubernetes环境中,容器内的应用可能监听在某个固定端口(如80),但通过映射机制对外暴露为宿主机的另一个随机或指定端口,实现了服务隔离与灵活编排。这使得端口的配置与管理从物理机/虚拟机层面,上升到了更抽象的编排声明层面。
未来演进:端口在云原生时代的角色
随着云计算和云原生技术的普及,网络架构变得日益复杂和抽象。在传统物理网络中,端口与服务器IP紧密绑定。而在云原生时代,服务通过服务网格和服务发现机制进行通信。端口的概念依然存在,但它的配置和管理方式发生了深刻变化。
在Kubernetes中,一个Pod(容器组)可以声明多个容器端口,Service资源通过Selector匹配Pod,并为其提供一个稳定的虚拟IP和端口供集群内部或外部访问。Ingress资源则进一步定义了从集群外部到内部服务的HTTP/HTTPS路由规则,外部访问的仍然是80/443端口,但Ingress控制器会根据规则将流量转发到后端不同Service的特定端口。端口在这里成为了服务定义和网络策略中的关键字段。
未来,随着零信任网络、边缘计算等发展,端口的逻辑概念可能会被进一步抽象,但其作为“通信端点标识符”的核心功能不会改变。它或许会与更高级的身份标识、安全策略深度融合,继续在网络通信的底层默默发挥着不可替代的“交通指挥”作用。
以上是关于web服务端口是什么 web服务端口是什么意思啊的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务端口是什么 web服务端口是什么意思啊;本文链接:https://zwz66.cn/jianz/397011.html。
猜你喜欢
- web服务端搭建(搭建web服务器可以选择的软件有) 2026-11-01
- web服务用什么协议 web使用什么协议在服务器和客户端之间传输数据 2026-11-01
- web服务数据库;web服务器数据库 2026-11-01
- web服务平台 web服务平台安全问题图 2026-11-01
- web服务器默认使用的tcp端口号为,web服务器采用的默认tcp端口号 2026-11-01
- web服务器需要什么配置(web服务器需要什么配置的) 2026-11-01
- web服务器长什么样、web服务器有什么 2026-11-01
- Web服务器部署教程 - web服务器部署教程 2026-11-01
- web服务器软件(常用的web服务器软件有哪些) 2026-11-01
- web服务器软件排行榜;web服务器软件排行榜前十名 2026-11-01







