Web服务器接口设置 - web服务器接口设置
-
Web,服务器,接口,设置,web,在,数字,世界,的,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 05:55
- 小虎建站百科知识网
Web服务器接口设置 - web服务器接口设置 ,对于想了解建站百科知识的朋友们来说,Web服务器接口设置 - web服务器接口设置是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的深处,每一行代码、每一次点击、每一次数据交换,都依赖于一个看不见的“神经中枢”——Web服务器接口。它并非冰冷的配置项,而是连接用户与服务器、应用与数据、前端与后端的“数字生命线”。想象一下,一座宏伟的桥梁,其每一个桥墩、每一根缆索的承重与连接方式,决定了整座桥梁的通行效率与安全寿命。Web服务器接口的设置,正是构建这座数字桥梁的核心工程。它决定了数据如何流动、请求如何响应、安全如何保障,乃至整个在线服务的灵魂与骨架。这篇文章将带你潜入技术深海,探索如何通过精妙的接口设置,让Web服务器从一台沉默的机器,蜕变为一个高效、健壮、智慧的数字有机体,让数据如血液般在系统中自如奔腾。
接口协议:数字世界的通用语言
协议,是接口通信的基石与宪章。选择何种协议,如同为对话双方选定一种语言和语法规则。HTTP/HTTPS协议是当今Web世界的绝对主流,但深入其版本差异,便是一场性能与安全的博弈。HTTP/1.1的队头阻塞问题曾长期制约性能,而HTTP/2的多路复用、头部压缩等特性,则让数据传输从“单车道堵车”变为“多车道并行”,显著提升了接口响应速度。至于HTTP/3,基于QUIC协议,进一步从TCP转向UDP,旨在彻底解决传输层延迟,尤其在高丢包网络环境下表现卓越。对于实时性要求极高的场景,WebSocket协议提供了全双工通信通道,让服务器可以主动向客户端推送数据,实现了真正的“即时对话”。gRPC等基于HTTP/2的现代RPC框架,使用Protocol Buffers作为接口描述语言和序列化工具,在微服务架构内部,能提供更高性能、更严格契约的接口通信。协议的选择绝非随意,它需要综合考虑兼容性、性能指标、安全需求以及整体架构风格。
路由与端点设计:规划数据的交通网络
如果说协议是语言,那么路由(Routing)和端点(Endpoint)就是精心规划的城市道路与具体门牌号。一个清晰、一致、符合RESTful设计原则的API端点规划,能极大提升接口的可读性、可维护性和可发现性。例如,使用`/api/v1/users`来指代用户资源集合,通过GET、POST、PUT、DELETE等HTTP方法对应资源的查、增、改、删操作,这符合开发者的直觉。资源嵌套,如`/api/v1/users/{userId}/orders`,能清晰地表达资源间的归属关系。避免在URL中使用动词,而是通过HTTP方法表达操作意图,这是REST架构风格的精髓。版本控制(如`/v1/`、`/v2/`)至关重要,它允许在升级接口时不破坏现有客户端的兼容性,平滑地进行迭代。优雅的路由设计还需考虑参数传递,路径参数(`/{id}`)、查询字符串(`?page=1&size=20`)各有其适用场景。良好的端点设计,如同为数据流动建立了清晰的路标和交通规则,让每一次请求都能准确、高效地抵达目的地。
请求与响应处理:数据的接收与回响艺术
接口是双向的通道,请求的解析与响应的构建,是服务器智慧的核心体现。在请求处理侧,必须严谨地进行数据验证(Validation)和清洗(Sanitization)。对传入的查询参数、请求体(JSON、FormData等)进行类型、格式、范围、必填项的校验,是防止错误数据和恶意输入的第一道防线。中间件(Middleware)机制在这里大放异彩,它可以统一处理身份认证、日志记录、请求频率限制、数据格式化等横切关注点,使业务逻辑保持纯净。在响应构建侧,统一的数据格式(如`{“code”: 200, “data”: {}, “message”: “success”}`)至关重要,它能给客户端明确的状态反馈。合理设置HTTP状态码(200成功、400客户端错误、500服务器错误等)是接口的“礼仪”。分页(Pagination)处理对于列表数据不可或缺,它通过`limit`、`offset`或基于游标的分页,控制数据返回量,保护服务器性能。压缩响应(如GZIP)和缓存头(Cache-Control)的设置,能显著减少网络传输负载,提升用户体验。
安全防护:构筑坚不可摧的数字长城
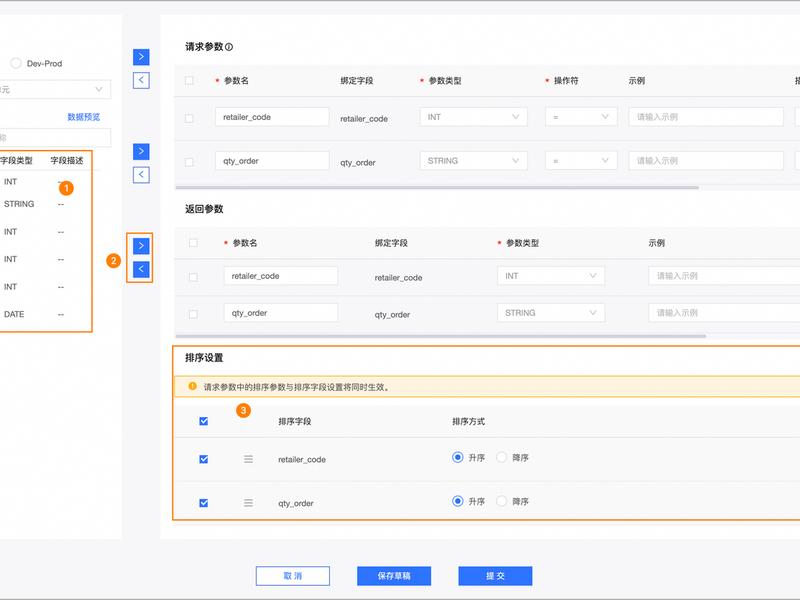
开放的接口也意味着潜在的攻击面。安全设置是Web服务器接口的“免疫系统”。身份认证(Authentication) 是确认“你是谁”的过程,常见的方案有基于令牌的JWT、OAuth 2.0等。JWT将用户信息加密后存储在客户端,使得服务器无需维护会话状态,适合分布式系统。授权(Authorization) 则解决“你能做什么”的问题,通过角色(Role)和权限(Permission)模型,精细控制不同用户对接口资源的访问能力。防止跨站请求伪造(CSRF)、SQL注入、跨站脚本(XSS)等常见攻击,需要框架提供内置防护或开发者严格遵循安全编码规范。使用HTTPS而非HTTP,对传输过程进行加密,是防止数据和篡改的底线要求。对于敏感操作,应实施请求频率限制(Rate Limiting),防止暴力破解和DoS攻击。定期更新依赖库以修补已知漏洞,同样是安全生命周期中不可或缺的一环。安全无小事,它必须被设计到接口的每一层肌理之中。
性能调优:追求极致的速度与效率
在注意力稀缺的时代,性能直接关乎用户体验与业务留存。接口性能调优是一场从微观到宏观的全面优化。在代码层面,避免N+1查询问题,通过优化数据库查询语句、合理使用索引、引入缓存(如Redis)来减少对数据库的直接冲击。连接池(Connection Pool)的配置,能有效管理数据库连接,避免频繁建立和断开连接的开销。对于计算密集型或耗时操作,考虑采用异步处理(Async)或消息队列(如RabbitMQ、Kafka),将即时响应与后台任务解耦,快速返回“已接受”响应。在服务器层面,负载均衡(Load Balancing)可以将流量分发到多个服务器实例,避免单点过载。CDN(内容分发网络)可以缓存静态资源甚至API响应,让用户从最近的节点获取数据。启用HTTP/2或HTTP/3本身,就是一项重大的性能提升措施。监控接口的响应时间、吞吐量、错误率,并设置警报,是持续优化性能的眼睛和耳朵。
监控与文档:赋予接口以可观测性与生命力
一个优秀的接口,不仅要在运行时高效可靠,还应易于理解与管理。全面的监控(Monitoring)与日志(Logging)体系,是运维的“黑匣子”和“诊断仪”。记录每一次接口请求的元数据(时间戳、IP、用户ID、端点、状态码、响应时间等),便于在出现问题时快速定位。聚合这些日志,可以生成接口性能、调用趋势、错误分布等可视化图表,为容量规划和性能优化提供数据支撑。与监控同等重要的是接口文档(API Documentation)。清晰、准确、实时更新的文档,是连接API提供者与消费者的桥梁。使用Swagger/OpenAPI等规范,可以基于代码注释自动生成交互式文档,其中包含端点详情、请求/响应示例、参数说明甚至在线测试功能。好的文档能极大降低集成成本,促进生态协作。监控与文档,共同赋予了接口透明的可观测性和持久的生命力,使其从“黑盒”变为“白盒”,从一次付物变为可持续运营的产品。
以上是关于Web服务器接口设置 - web服务器接口设置的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:Web服务器接口设置 - web服务器接口设置;本文链接:https://zwz66.cn/jianz/396952.html。
猜你喜欢
- web服务器搭建 - web服务器搭建的流程图 2026-11-01
- web服务器手机入口;web服务器手机入口是什么 2026-11-01
- web服务器怎样更改默认端口、web服务器怎样更改默认端口名称 2026-11-01
- web服务器怎么搭建(web服务器怎么搭建网站) 2026-11-01
- web服务器开发语言对比(web服务器开发语言对比分析) 2026-11-01
- web服务器平台;web服务器端 2026-11-01
- web服务器平台,web服务器ihs 2026-11-01
- web服务器干嘛的,web服务器干什么的 2026-11-01
- web服务器屏柜 服务器web界面 2026-11-01
- web服务器官网登录;web服务器官网登录不了 2026-11-01







