web服务器和应用服务器(web服务器和应用服务器之间的连接方式)
-
web,服务器,和,应用,之,间的,连接,方式,想象,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 05:35
- 小虎建站百科知识网
web服务器和应用服务器(web服务器和应用服务器之间的连接方式) ,对于想了解建站百科知识的朋友们来说,web服务器和应用服务器(web服务器和应用服务器之间的连接方式)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
想象一下,当你轻点鼠标,一个网页瞬间呈现在眼前。这看似简单的动作背后,是一场发生在数字世界深处的、精密而高效的双人舞。舞者之一,是Web服务器,它如同一位训练有素的前台接待,负责接收你的请求、递送静态文件(如图片、HTML、CSS)。另一位舞者,则是应用服务器,它如同后台运筹帷幄的智慧大脑,专门处理复杂的业务逻辑、数据库交互和动态内容生成。而这场舞蹈能否流畅、惊艳全场,其核心秘诀便在于二者之间那无形却至关重要的连接方式。这根“连接之线”,是互联网应用从静态展示迈向动态智能的桥梁,它直接决定了系统的性能、安全、扩展性与最终的用户体验。今天,我们将深入这后台的隐秘通道,揭示连接方式如何成为现代网络架构的“任督二脉”。
连接的基石:协议与接口的握手
协议交响:HTTP与API的协奏
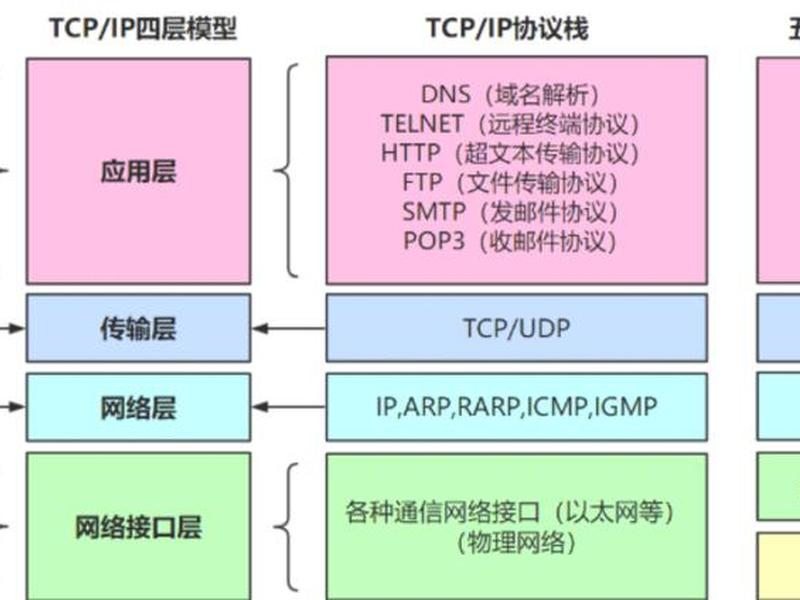
Web服务器与应用服务器之间的对话,始于一套彼此都能理解的“语言”,即通信协议。最常见的通用语言是HTTP/HTTPS协议。当Web服务器(如Nginx、Apache)接收到一个需要动态处理的请求(例如用户登录、商品搜索)时,它并不会自己处理,而是充当一个“转发员”或“代理”。它会将请求,按照HTTP协议的格式重新打包,发送给后端的应用服务器(如Tomcat、JBoss、Node.js应用)。这个过程,本质上是一次标准的HTTP请求,只不过发起者和接收者都位于服务器内网。
单纯的HTTP协议有时显得笨重。于是,更高效、更专注的“方言”出现了——应用编程接口(API),尤其是基于HTTP的RESTful API或更高效的gRPC。Web服务器通过调用应用服务器暴露的特定API端点(Endpoint),传递参数,获取结构化的数据(通常是JSON或XML格式)。这种连接方式,将后端业务能力清晰地封装成一个个服务,使得前后端职责分离更为彻底,也便于未来的独立升级与扩展。
在一些追求极致性能或特定场景的架构中,还可能采用更底层的TCP Socket长连接、或消息队列(如RabbitMQ、Kafka)进行异步通信。协议的选择,如同为两位舞者选择舞曲的节奏,慢华尔兹、快探戈亦或自由的即兴爵士,不同的节奏决定了舞蹈的风格与能量消耗,深刻影响着系统的响应速度与资源利用效率。
部署形态:物理与逻辑的纠缠
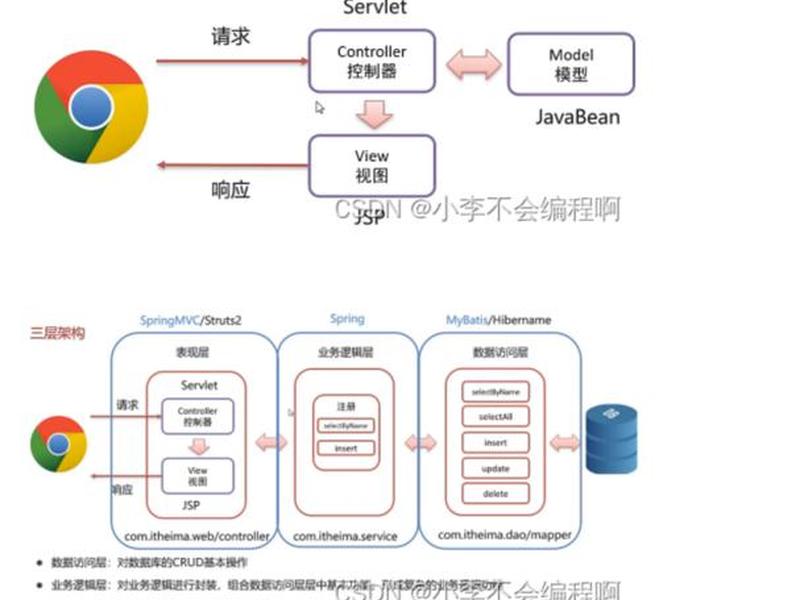
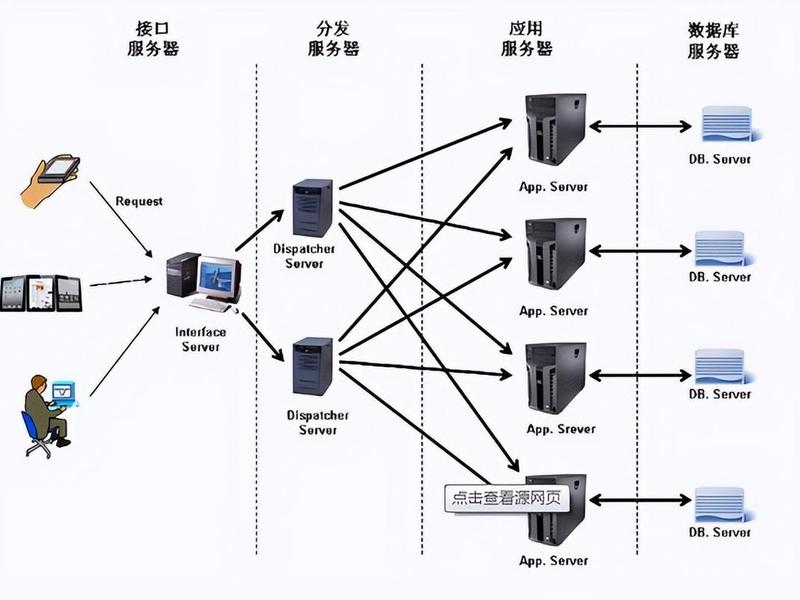
连接方式在物理和逻辑层面的呈现,构成了架构的骨架。最经典的模式是物理分离部署。Web服务器和应用服务器分别运行在不同的物理机或虚拟机上,通过网络(通常是高速内网)连接。这种部署形态优势明显:资源隔离,避免相互影响;可以独立进行水平扩展,例如为Web层增加负载均衡器,为应用层增加服务器集群;安全性也更高,可以将应用服务器隐藏在内网,Web服务器作为唯一对外暴露的堡垒。
随着容器化技术的兴起,容器化部署与边车模式成为新宠。Web服务器(如Nginx容器)与应用服务器(如Spring Boot应用容器)被封装在独立的Docker容器中,通过容器网络或Kubernetes Service进行通信。这种连接方式实现了更轻量级的隔离和极致的弹性伸缩。更有趣的是“边车(Sidecar)”模式,一个专门的代理容器(如Envoy)与应用容器相伴相生,负责处理所有进出流量,包括与Web服务器的通信,从而将通信的复杂性从业务代码中彻底剥离。
在追求极致开发效率或轻量级应用场景下,进程内嵌或一体化部署也依然存在。例如,将Tomcat嵌入到Spring Boot应用中,应用本身既处理业务逻辑,也通过内置的Servlet容器处理HTTP请求,此时“连接”变成了进程内的函数调用,延迟极低但耦合度最高。部署形态的选择,是在灵活性、性能、成本和运维复杂度之间的一场精妙权衡。
性能命门:负载均衡与连接管理
当流量汹涌而来时,Web服务器与应用服务器之间的连接通道,瞬间成为系统的性能命门。负载均衡是这里的核心指挥官。Web服务器常常扮演反向代理和负载均衡器的角色,它根据预设的策略(轮询、最少连接、IP哈希等),将海量请求合理地分发到后端的多个应用服务器实例上。这种连接方式,不仅避免了单个应用服务器过载,更实现了水平扩展和高可用性——即使某个应用实例崩溃,请求也能被无缝导向健康的实例。
连接池技术则是提升效率的关键细节。频繁地创建和销毁HTTP/TCP连接是昂贵的操作。Web服务器(或中间的代理)会维护一个到应用服务器的“连接池”,预先建立好一批空闲连接。当需要转发请求时,直接从池中取用一个活跃连接,用完后归还,而非新建。这极大地减少了网络握手和系统调用的开销,对于高并发场景至关重要,能将响应时间从毫秒级优化到微秒级。
缓存,是另一个缓解连接压力的利器。Web服务器(如Nginx)可以配置缓存规则,对于那些由应用服务器生成但短期内不会变化的动态内容(如热点新闻页面、商品详情),将其缓存起来。后续相同的请求,Web服务器将直接返回缓存结果,无需再与应用服务器建立连接。这相当于在繁忙的通道旁开辟了一条高速捷径,直接卸载了后端大量重复计算的压力,让应用服务器能更专注于处理真正需要动态计算的请求。
安全防线:代理与隔离的艺术
连接通道,也是网络攻击觊觎的路径。连接方式本身必须构筑起坚固的安全防线。Web服务器作为面向公网的唯一入口,首要职责是网络隔离与代理。通过防火墙规则,严格限制只有Web服务器能够访问后端应用服务器的特定端口。应用服务器则被部署在受保护的内部网络,不直接暴露于互联网。这种“前店后厂”的模式,将最复杂的业务逻辑置于最安全的区域。
在通信过程中,SSL/TLS终止是一种常见且重要的安全实践。Web服务器负责处理来自客户端的HTTPS加密连接,完成繁琐的SSL握手和证书验证。之后,它将解密后的明文请求(或在内部网络使用新的SSL证书重新加密)转发给应用服务器。这样做的好处是,将消耗巨大的加解密计算从应用服务器卸载到更擅长此道的Web服务器(或专用硬件),提升了整体性能,同时也让应用服务器更专注于业务。
Web服务器还可以在转发请求前,实施一系列安全过滤与检查。例如,过滤常见的SQL注入、跨站脚本(XSS)攻击字符串;限制单个IP的请求频率以防DDoS;验证请求头格式等。这些工作在连接建立之初就完成,好比在进入核心区域前设置多道安检,将大量恶意流量扼杀在摇篮里,保护相对脆弱的应用服务器逻辑不受侵害。
演进之路:从耦合到云原生
Web服务器与应用服务器的连接史,正是一部架构思想演进史的缩影。早期的紧密耦合模式(如CGI、PHP-FPM),Web服务器为每个动态请求fork一个新进程来执行应用脚本,连接是短暂而沉重的,性能瓶颈明显。随后,基于容器的连接器模式(如Java Servlet容器)成为主流,应用服务器通过标准接口(如Servlet API)与Web服务器通信,连接更持久,效率大幅提升。
如今,我们正迈向云原生与微服务时代。连接方式变得更加动态和去中心化。在Kubernetes集群中,Service Mesh(服务网格,如Istio)接管了服务间的所有通信。Web服务器(入口网关)与众多微服务(应用服务器的碎片化形态)之间的连接,被一个由Sidecar代理构成的智能网络所管理。连接具备了服务发现、熔断、限流、分布式追踪等高级特性,实现了前所未有的控制力与可观测性。
展望未来,随着无服务器(Serverless)架构和边缘计算的普及,“连接”的形态可能进一步虚化。业务逻辑以函数的形式存在,由事件驱动执行。传统的“请求-转发-响应”链条,可能被事件总线和函数调用所替代。Web服务器或许将演变为全球化的智能路由与边缘网关,与应用逻辑的连接变得更轻、更短、更贴近用户。每一次连接方式的革新,都推动着互联网应用向着更弹性、更智能、更高效的方向蜕变。
以上是关于web服务器和应用服务器(web服务器和应用服务器之间的连接方式)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器和应用服务器(web服务器和应用服务器之间的连接方式);本文链接:https://zwz66.cn/jianz/396935.html。
猜你喜欢
- web服务器和数据库服务器 web服务器和数据库服务器一样吗 2026-11-01
- web服务器和应用服务器的区别 - web服务器和应用服务器的区别是什么 2026-11-01
- web服务器和什么传播(web服务器和什么传播有关) 2026-11-01
- web服务器和www服务器,web服务和web服务器的区别 2026-11-01
- web服务器和www服务器有什么不同 - web服务器和www服务器有什么不同吗 2026-11-01
- web服务器和web浏览器;web浏览器和web服务器都遵循什么协议 2026-11-01
- web服务器和web浏览器 web浏览器和web服务器都遵循 2026-11-01
- web服务器和http服务器的区别 web服务器与ftp服务器的区别 2026-11-01
- web服务器和http服务器是一样的吗(web服务器和http服务器的区别) 2026-11-01
- web服务器和http服务器 web服务器和http服务器的区别 2026-11-01







