web服务器与客户端的通信协议,web服务器与客户端的通信协议有哪些
-
web,服务器,与,客户端,的,通信,协议,有,哪些,

- 建站百科知识-小虎建站百科知识网
- 2026-11-01 05:03
- 小虎建站百科知识网
web服务器与客户端的通信协议,web服务器与客户端的通信协议有哪些 ,对于想了解建站百科知识的朋友们来说,web服务器与客户端的通信协议,web服务器与客户端的通信协议有哪些是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在互联网的每一次点击、每一次页面加载背后,都隐藏着一场无声的对话。这场对话的规则,就是Web服务器与客户端的通信协议。它们是数字世界的“交通规则”,是信息高速公路的“通用语言”,决定了数据如何被请求、如何被封装、如何穿越复杂的网络链路,最终安全抵达你的屏幕。从你打开浏览器的那一刻起,协议便已开始工作——它将你的好奇心转化为机器能理解的指令,又将服务器的回应编织成你能阅读的文字、图片与视频。
那么,支撑起整个万维网的Web服务器与客户端的通信协议有哪些?这绝非一个简单的名词罗列。它是一幅从简单明文到复杂加密、从单向请求到高效多路复用的技术演进图。理解这些协议,不仅是技术人员的必修课,更是每一个互联网使用者窥见网络世界底层逻辑的窗口。本文将带你深入这片协议的森林,探寻HTTP、HTTPS以及那些正在塑造未来的通信规则,揭开网络对话背后的奥秘。
基石协议:HTTP的诞生与核心
一切的故事都始于HTTP(超文本传输协议)。它如同互联网的“普通话”,定义了客户端(通常是浏览器)与服务器之间最基本的对话方式。这种对话基于经典的“请求-响应”模型:客户端发出一个格式化的请求,服务器处理后再返回一个格式化的响应。请求中包含了“方法”(如GET获取、POST提交)、“目标资源”(URL)以及客户端自身的“身份信息”(请求头);响应中则携带着“状态”(成功、失败、重定向)、返回数据的“描述”以及真正的“内容主体”。
HTTP协议的设计哲学是“简单”与“无状态”。简单意味着协议格式易于理解和实现,早期版本甚至文档不过数百字。无状态则指服务器不会记住之前的任何一次请求,每一次对话都是全新的开始。这种设计带来了巨大的灵活性与可扩展性,使得服务器可以轻松应对海量并发请求,但也催生了Cookie、Session等技术,用以在无状态的荒漠上构建“有状态”的用户体验。从1991年的HTTP/0.9仅支持文本获取,到1996年HTTP/1.0支持多种数据类型,再到1999年HTTP/1.1引入持久连接和管道化,HTTP的演进始终围绕着让Web更快、更强大。
这份“简单”也埋下了隐患。HTTP默认使用明文传输,数据在网络中穿梭如同一张未封口的明信片,途经的任何一个节点都可能窥视甚至篡改其内容。用户名、密码、聊天记录、支付信息在HTTP通道中几乎“裸奔”。随着电子商务和在线服务的兴起,安全性问题从技术隐忧变成了迫在眉睫的商业与信任危机。时代的浪潮呼唤着更安全的通信卫士登场。
安全进化:HTTPS的加密铠甲
于是,HTTPS(安全超文本传输协议) 应运而生。它并非一个全新的协议,而是在HTTP之下穿上了一件由SSL/TLS协议编织的“加密铠甲”。这套铠甲的核心价值在于三个层面:加密、认证与完整性保护。加密确保了传输内容即使被截获也无法被解读;认证通过数字证书验证服务器身份,防止你访问到假冒的钓鱼网站;完整性保护则能检测数据在传输过程中是否被恶意篡改。
建立HTTPS连接的过程,宛如一场精心设计的加密握手。当客户端尝试访问一个HTTPS网站时,服务器首先会出示自己的“身份证”——由权威机构颁发的数字证书。客户端验证证书真实有效后,双方会协商生成一套只有彼此知道的“会话密钥”。此后所有的通信内容,都会用这把密钥进行加密和解密。正是这套机制,将通信从“明信片”升级为了“保险箱运输”,使得在线支付、社交登录、隐私通讯成为可能。
除了安全性,HTTPS还带来了意想不到的增益。主流搜索引擎如谷歌,明确将HTTPS作为搜索排名的正面因素,采用HTTPS的网站在结果中能获得更靠前的位置。现代浏览器也会对非HTTPS网站标注“不安全”,直接影响用户信任与停留意愿。HTTPS已从一项“高级功能”变为现代网站的“标配”。它默认使用443端口,与HTTP的80端口区分开来,象征着网络通信进入了安全为先的新纪元。
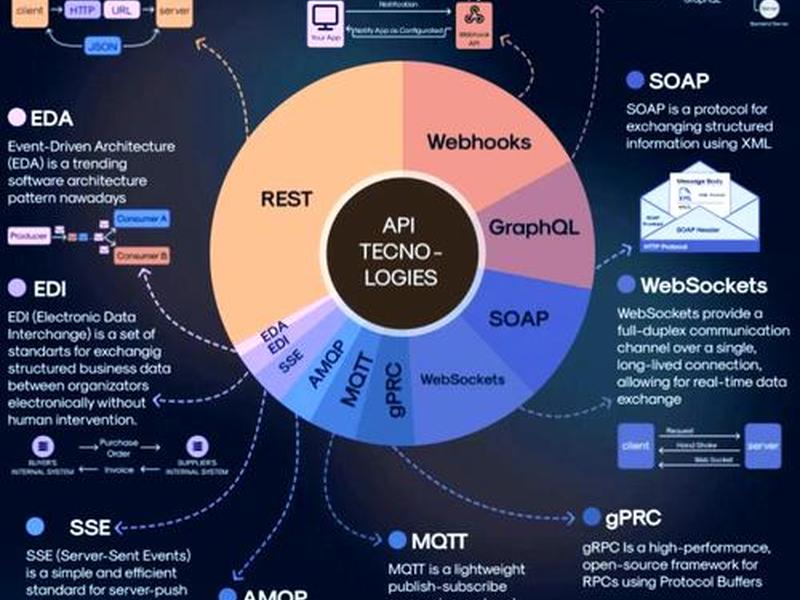
性能革命:HTTP/2的多路复用
安全的问题解决了,但效率的瓶颈依然存在。HTTP/1.1虽然支持持久连接,但同一个连接上请求必须排队串行处理(队头阻塞问题)。一个页面加载数十个资源,就意味着数十次的请求-响应轮回,哪怕网络很快,这种延迟累积也相当可观。HTTP/2协议的诞生,正是为了发动一场针对性能的“静默革命”。
HTTP/2的核心突破在于多路复用。它允许在同一个TCP连接上,同时交错发送多个请求和响应消息,而无需按顺序等待。这就像将一条单行道扩建成了多车道高速公路,各个数据流可以并行不悖。HTTP/2还引入了头部压缩技术(HPACK),大幅减少了重复的元数据开销;支持服务器推送,允许服务器主动将客户端可能需要的资源(如CSS、JS文件)提前推送过去,进一步减少等待延迟。
这些改进并非改变HTTP的语义,而是优化了数据传输的机制。对于开发者而言,应用层代码几乎无需修改就能享受性能提升。对于用户而言,最直观的感受就是网页加载“更快了”。HTTP/2于2015年标准化,迅速被主流浏览器和服务器支持,成为了当前高性能Web服务的基石。它标志着协议设计从“功能实现”向“极致体验”的深刻转变。
未来已来:HTTP/3与QUIC协议
就在HTTP/2逐步普及时,更激进的变革已在底层酝酿。TCP协议作为HTTP长期的可靠传输伙伴,其建立连接的三次握手、重传机制等,在高速移动网络和高丢包环境下有时反而成为延迟的来源。HTTP/3做出了一个大胆决定:抛弃TCP,转而基于QUIC协议(Quick UDP Internet Connections)。
QUIC运行在UDP协议之上,但它并非简单的UDP封装,而是将TLS加密、连接管理、拥塞控制、多路复用等功能全部整合在用户空间实现。这一架构带来了几大优势:连接建立更快(通常0-1次往返即可完成,结合了TCP握手和TLS协商);改进的拥塞控制;无队头阻塞(即使在包丢失时,只影响单个数据流而非整个连接)。HTTP/3继承了HTTP/2的多路复用等特性,并借助QUIC彻底解决了传输层的队头阻塞问题。
HTTP/3代表了协议演进的前沿方向,特别适合不稳定的网络环境,如移动端切换Wi-Fi和蜂窝网络时,QUIC连接可以无缝迁移而无需重连。尽管目前部署程度不及HTTP/2,但Cloudflare、Google等大型服务商已广泛支持。它预示着Web通信协议的未来:更敏捷、更抗干扰、更贴近真实复杂的网络环境。
协议选型:场景化的平衡艺术
面对从HTTP到HTTPS,再到HTTP/2、HTTP/3的协议家族,在实际项目中如何选择?这并非追求最新技术,而是一场场景化的平衡艺术。对于绝大多数面向公众的Web服务,HTTPS + HTTP/2已成为性能与安全的黄金组合。它既能提供必要的加密保护,又能通过多路复用显著提升页面加载速度。
对于内部系统、监控仪表盘或对极致延迟有要求的特定场景(如局域网内的高频API调用),有时仍会使用TTP,以避免TLS握手带来的初始延迟。而对于新兴的移动应用、实时交互服务(如游戏、视频会议),正在积极评估和部署HTTP/3,以利用其在弱网环境下的卓越表现。选型时还需考虑服务器与客户端支持度、运维复杂度及网络基础设施的兼容性。
更重要的是,协议并非孤立的开关。它需要与内容压缩(如Brotli)、缓存策略、CDN分发、资源优化等一系列前端与后端技术协同工作,共同构成用户体验的护城河。理解协议的特性,是为了在恰当的环节做出恰当的技术决策,让协议这把利器,真正服务于业务目标。
超越Web:相关通信协议生态
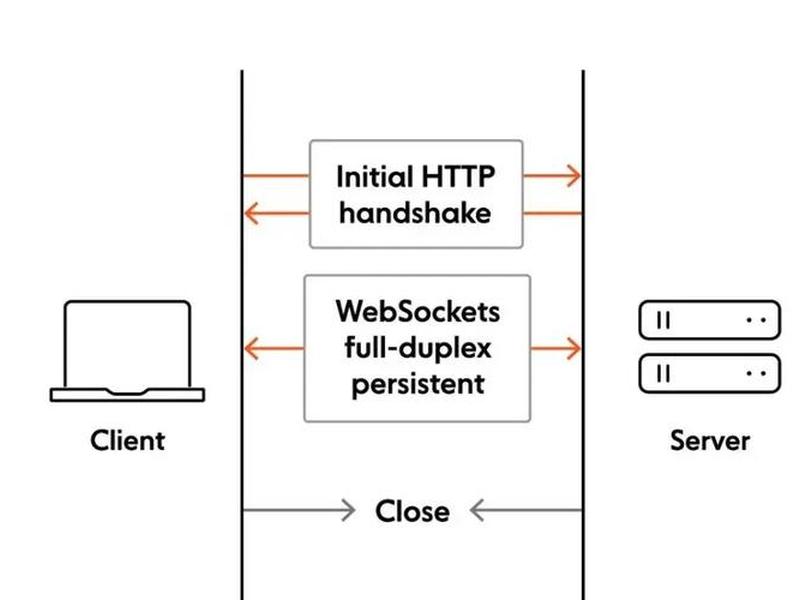
Web服务器与客户端的对话,并不仅限于HTTP家族。在某些特定场景下,其他协议也扮演着关键角色。例如,WebSocket协议提供了全双工、长连接的通信通道,特别适合需要服务器主动向客户端推送数据的应用,如在线聊天、实时股票行情、协同编辑工具。它在HTTP握手基础上建立,之后便独立于HTTP进行数据传输。
对于需要极简通信或运行在受限设备(物联网传感器)上的场景,MQTT这类轻量级消息协议可能更合适。而在文件传输场景,FTP协议虽古老但仍在使用。gRPC这类基于HTTP/2的现代RPC框架,正在微服务架构内部通信中崭露头角,它使用Protocol Buffers作为接口定义和序列化工具,提供了高效的跨语言服务调用能力。
这个广阔的协议生态说明,没有一种协议能解决所有问题。HTTP家族的成功在于其通用性和可扩展性,使之成为互联网应用的基石。而其他协议则在各自的细分领域深耕,共同编织起一张满足不同需求、丰富多样的网络通信图谱。
以上是关于web服务器与客户端的通信协议,web服务器与客户端的通信协议有哪些的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:web服务器与客户端的通信协议,web服务器与客户端的通信协议有哪些;本文链接:https://zwz66.cn/jianz/396906.html。
猜你喜欢
- web服务器与浏览器连接示意图 - 浏览器与web服务器之间 2026-11-01
- web服务器与客户端浏览器使用什么协议;web服务器与浏览器之间的交互要遵循什么协议 2026-11-01
- web服务器与web容器的区别、web服务器和web容器的区别 2026-11-01
- web服务器下载、web服务器下载 安卓版 2026-11-01
- web服务器app服务器区别 web服务器和普通服务器的区别 2026-11-01
- web服务包括哪些服务、web服务包括哪些服务内容 2026-11-01
- web是网站的意思吗(web是网站的意思吗怎么写) 2026-11-01
- web是网站域名吗 web是网站域名吗为什么 2026-11-01
- web是网站吗,web就是网站吗 2026-11-01
- web是干什么用的(web是干什么用的公司) 2026-11-01







