serv-u搭建ftp服务器,serv-u搭建ftp服务器无法允许访问
-
serv-u,搭建,ftp,服务器,无法,允许,访问,你,是

- 建站百科知识-小虎建站百科知识网
- 2026-10-30 19:05
- 小虎建站百科知识网
serv-u搭建ftp服务器,serv-u搭建ftp服务器无法允许访问 ,对于想了解建站百科知识的朋友们来说,serv-u搭建ftp服务器,serv-u搭建ftp服务器无法允许访问是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否也曾幻想拥有一个完全由自己掌控的数字文件仓库?一个不受网盘速度限制、没有存储空间焦虑、权限由你一手分配的私人领地。Serv-U,这款经典的FTP服务器软件,正是开启这扇大门的钥匙。许多满怀激情的搭建者,却在最后一步被“无法访问”这道冰冷的数字高墙拦在门外,看着近在咫尺的服务器,却如同隔着一层无法穿透的玻璃。本文将不仅带你一步步构建属于你的Serv-U FTP王国,更将深入那些阴暗角落,揪出导致“访问被拒”的元凶,让你从搭建到畅享,一路通关。
一、 基石奠定:Serv-U的精准安装与初始化
搭建之旅始于一次正确的安装。这绝非简单的“下一步”点击游戏。从官方渠道获取安装包是信任的起点,它能避免潜在的捆绑与安全隐患。运行安装程序时,一个关键决策点赫然出现:是否将Serv-U安装为系统服务并设置为自动启动?对于希望服务器能7x24小时无声值守的搭建者而言,务必勾选此项。它意味着即使无人登录操作系统,你的文件仓库也始终灯火通明,静候访问。
安装路径的选择同样暗藏玄机。不建议将其安装在系统盘(通常是C盘),尤其是当计划存储大量共享文件时。为Serv-U程序和数据分配一个独立的磁盘分区或非系统盘,能有效避免因系统盘空间不足导致的服务异常,也为未来数据迁移和备份留出清晰的路径。完成安装后,管理控制台的首次启动,将引导你创建第一个“域”。在Serv-U的宇宙里,“域”就是一个独立的虚拟FTP服务器实例,是你一切管理活动的中心舞台。
二、 权限迷宫:用户与目录的精细雕刻
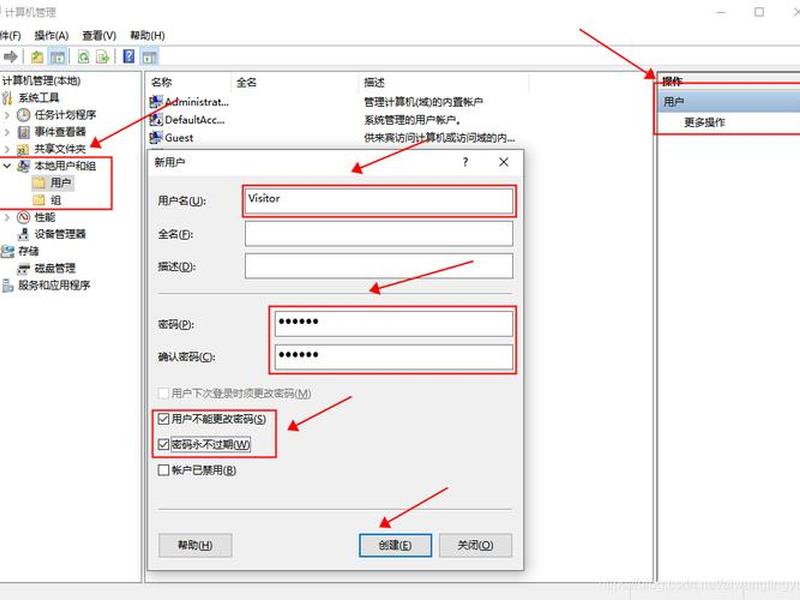
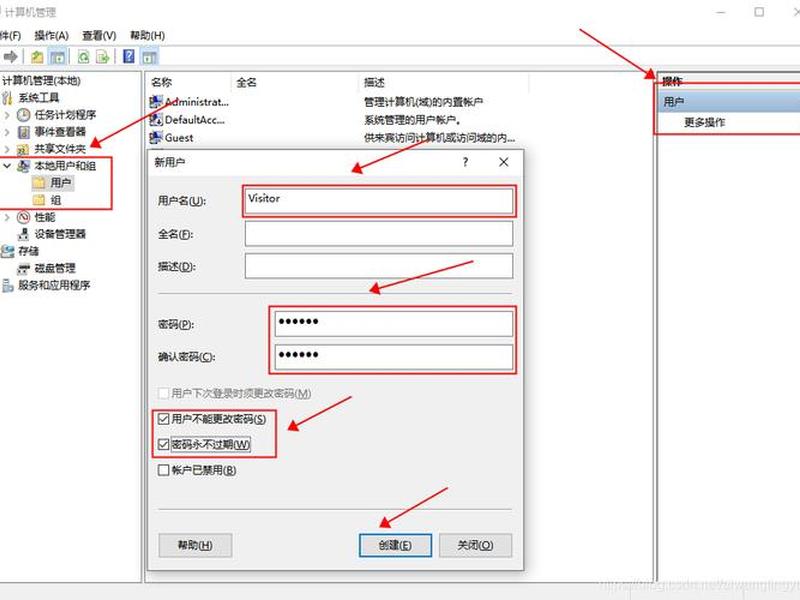
服务器建成了,但谁能进,能进到哪里,能做什么?这是权限迷宫的核心。许多“无法访问”的悲剧,根源就在于这座迷宫没有设置好入口和规则。创建用户时,一个强密码是首要防线,但更重要的是为其指定的“主目录”。这是用户登录后看到的唯一世界,一个安全的做法是勾选“将用户锁定于主目录”,这如同给用户戴上了一副只能看到前方风景的眼镜,有效防止其窥探或篡改服务器上的其他敏感区域。
权限的雕刻需要遵循“最小权限原则”。切勿图省事赋予用户“完全控制”权限。应根据实际需求,像手术刀般精确勾选:仅允许“读取”和“列表”用于下载共享;添加上“写入”和“创建”用于文件上传;而“删除”和“执行”权限则应慎之又慎。对于匿名用户(Anonymous),除非有公开共享的强烈需求,否则最安全的做法是直接禁用,这能堵住一个最常见的安全漏洞。
三、 网络围城:防火墙与端口的攻防战
你的服务器在本地可能运行得完美无瑕,但在网络的世界里,它可能正身处一座无形的围城之中。Windows防火墙或其他第三方安全软件,常常是那道拒绝外部访问的钢铁城门。FTP服务默认使用21端口进行命令连接,而数据传输则可能使用20端口(主动模式)或一系列随机高位端口(被动模式)。你必须在防火墙的入站规则中,明确放行这些端口。
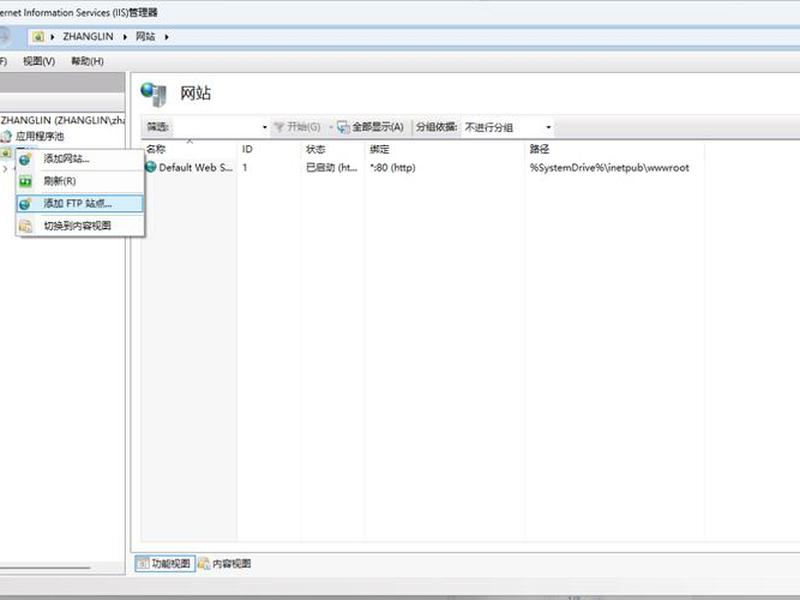
端口冲突是另一个沉默的杀手。如果系统中有其他应用程序(如IIS的FTP服务、某些开发环境)占用了21端口,Serv-U将无法正常启动或监听。通过命令提示符输入`netstat -ano | findstr :21`,可以快速检查21端口的占用情况。若被占用,要么停止冲突服务,要么在Serv-U的域设置中,为FTP服务指定一个其他空闲端口,并在客户端连接时相应修改。
四、 协议迷雾:主动模式与被动模式的选择
FTP协议本身古老的特性,在现代网络环境(尤其是经过NAT转换或位于防火墙后的网络)中布下了一片迷雾,导致“数据连接失败”或目录列表无法显示。这通常源于主动模式与被动模式的混淆。在主动模式下,服务器主动连接到客户端的数据端口,这在客户端也处于防火墙后时极易失败。
对于大多数位于路由器后或使用公司网络的环境,在Serv-U的域设置中启用并正确配置“被动模式”是更佳选择。你需要指定被动模式使用的端口范围(如50000-50020),并同样在防火墙中放行此端口段。更关键的是,如果服务器位于路由器后,还需在路由器上为这些端口设置端口转发,将外部对此端口段的访问请求,准确导向内网中的Serv-U服务器。
五、 加密与安全:从明文到堡垒的进化
在数据传输的路上,使用未加密的传统FTP协议,就像用明信片邮寄机密文件,沿途所有人都可窥视。这不仅可能导致“无法访问”被安全软件拦截,更带来巨大的数据泄露风险。Serv-U支持FTPS(基于SSL/TLS的FTP)和SFTP(基于SSH的文件传输),这是将你的文件通道升级为加密隧道的必由之路。
启用FTPS或SFTP,意味着你需要配置SSL/TLS证书。对于内部或测试环境,可以使用Serv-U生成的自签名证书;对于对外服务,建议使用受信任的证书颁发机构颁发的证书。启用加密后,客户端也必须相应支持并选择加密连接方式(如FileZilla中需选择“FTPES”或“SFTP”)。这一步的升级,不仅解决了因安全策略导致的连接拒绝,更将你的服务器从一间玻璃屋,加固成了一座数据传输的加密堡垒。
六、 诊断利刃:日志分析与步步排查
当所有设置看似无误,但访问之门依然紧闭时,Serv-U内置的日志功能便成为你手中的诊断利刃。在管理控制台中,详细启用“连接”和“文件传输”等日志类别。尝试连接失败后,立即查看日志文件。日志可能会明确记录:“连接被拒绝:端口未打开”、“用户认证失败”、“被动模式地址错误”等关键线索。
一个典型的排查流程应是:确保Serv-U服务进程正在运行。在服务器本机使用`127.0.0.1`或`localhost`进行连接测试,排除服务器软件自身问题。接着,在同一局域网内的另一台机器上用服务器的内网IP进行连接测试,排查网络和防火墙问题。再尝试从外网进行访问。这种由内而外、循序渐进的排查方法,能像侦探破案一样,精准定位问题发生的环节。
通往自由共享的终局之门
Serv-U FTP服务器的搭建,是一场从无到有的创造,也是一次与细节和障碍的较量。“无法允许访问”并非不可逾越的绝境,它更像一道道设计精密的锁,考验着搭建者的耐心与智慧。从稳固的安装基石,到精细的权限雕刻;从突破网络的围城,到穿越协议的迷雾;再到构建加密的堡垒,最终挥舞日志的利刃——每一个环节的完善,都在为你理想中的文件共享王国添砖加瓦。
当最后一道障碍被清除,连接成功的提示亮起时,你收获的不仅仅是一个可用的服务器。你掌握的是对数字资源的完全自主权,是一套应对复杂网络问题的系统性思维,更是一种将构想变为可靠服务的创造者成就感。这片由你亲手建立并守护的数字领地,终将成为你高效协作与安全存储的坚实后盾。
以上是关于serv-u搭建ftp服务器,serv-u搭建ftp服务器无法允许访问的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:serv-u搭建ftp服务器,serv-u搭建ftp服务器无法允许访问;本文链接:https://zwz66.cn/jianz/395250.html。
猜你喜欢
- serv-u文件服务器已停止;servu文件服务器已停止解决方案 2026-10-30
- serv-u搭建ftp服务器教程(servu搭建ftp服务器教程) 2026-10-30
- SEO网站搭建需要哪些技术、seo网站搭建需要哪些技术 2026-10-30
- SEO网站搭建的素材(seo网站搭建的素材) 2026-10-30
- SEO网站搭建的服务商(seo网站搭建的服务商有哪些) 2026-10-30
- SEO网站搭建的技巧 - seo网站搭建的技巧是什么 2026-10-30
- SEO网站搭建的平台哪家好;seo网站搭建的平台哪家好 2026-10-30
- SEO网站搭建的定位,seo网站搭建的定位有哪些 2026-10-30
- SEO网站搭建的价格 - seo网站搭建的价格是什么 2026-10-30
- seo网站搭建是什么、seo网站搭建是什么工作 2026-10-30







