sdl软件 - SDL软件安全开发周期
-
sdl,软件,SDL,安全,开发,周期,在,数字,浪潮,

- 建站百科知识-小虎建站百科知识网
- 2026-10-29 11:32
- 小虎建站百科知识网
sdl软件 - SDL软件安全开发周期 ,对于想了解建站百科知识的朋友们来说,sdl软件 - SDL软件安全开发周期是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷全球的今天,每一行代码都可能成为黑客眼中的黄金通道,每一次系统更新都可能暗藏未知的风险深渊。你是否曾疑惑,那些承载着亿万用户数据的庞大软件系统,究竟如何抵御层出不穷的网络攻击?答案,或许就隐藏在SDL软件安全开发周期这套神秘而强大的方法论之中。它不仅是微软等科技巨头守护数字疆域的“金钟罩”,更是任何有志于打造安全软件产品的团队必须掌握的核心法则。本文将带你揭开SDL的面纱,探寻其如何将安全基因深植于软件生命的每一个脉搏。
安全左移:从源头扼杀风险
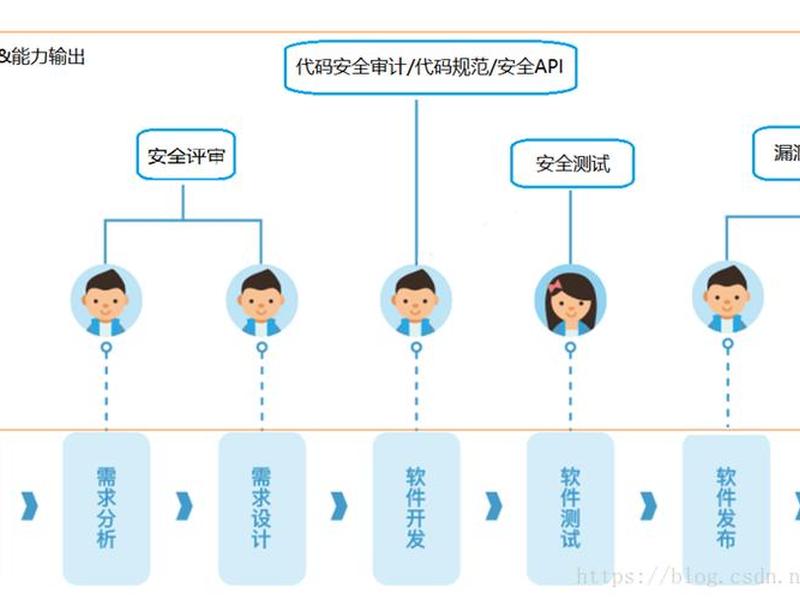
传统的软件开发如同在漏洞出现后再进行修补,往往是“亡羊补牢”,代价高昂且效果有限。SDL的核心革命性理念在于“安全左移”,即将安全考量前置到软件生命周期的极早期阶段。想象一下,在需求分析的蓝图上,就预先标出所有可能被攻击的薄弱点;在设计架构的草稿中,就为每一处数据流穿上防护铠甲。这种思维模式的转变,意味着安全不再是开发尾声的附加题,而是贯穿始终的必修课。
它要求开发团队在项目伊始,就明确系统的安全与隐私需求。这些需求如同建筑的抗震标准,必须清晰、可衡量,并基于所处理数据的敏感性、合规要求及历史安全事件教训来制定。例如,一个处理支付信息的应用,其加密强度、访问控制粒度等安全需求,从第一天起就必须被严格定义和追踪。这确保了安全目标不会在后续的功能迭代中被稀释或遗忘。
通过将安全活动嵌入需求与设计阶段,SDL从根本上改变了游戏规则。它迫使团队思考“攻击者会如何利用这个功能?”,而非仅仅“用户会如何使用这个功能?”。这种以攻防视角审视自身产品的过程,能在代码编写之前就发现大量设计缺陷,将成本高昂的后期修复消弭于无形,真正实现了防患于未然。
威胁建模:预见未来的攻击
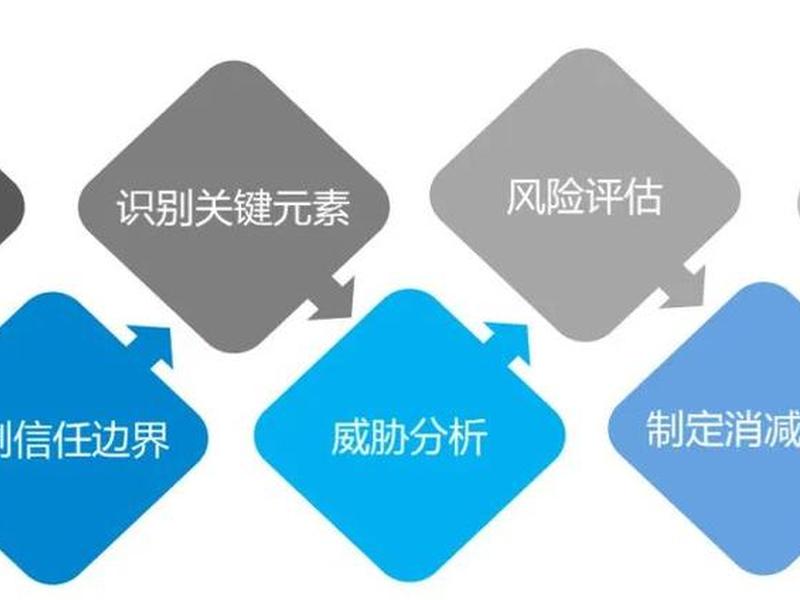
如果说安全左移是战略,那么威胁建模就是SDL战术体系中最锐利的武器。它不是一个晦涩的理论概念,而是一套系统化的“攻击预演”流程。团队通过绘制数据流图,清晰勾勒出软件各个组件如何交互、数据如何流动。这张图便成了“作战沙盘”,工程师们化身为“红队”,在此之上穷举所有可能的攻击路径。
微软推广的STRIDE模型是常用的分类法,它帮助团队系统性地思考欺骗、篡改、否认、信息泄露、拒绝服务、权限提升等六类威胁。例如,在一个用户登录模块中,威胁建模会引导开发者思考:攻击者能否伪造认证信息?能否篡改传输中的会话令牌?登录日志是否可能被删除以掩盖行踪?每一个问题都指向一个潜在漏洞。
完成威胁识别后,SDL要求对威胁进行风险评估与优先级排序。基于潜在影响和发生可能性,团队可以决定是彻底消除、实施缓解措施,还是接受残余风险。这个过程将抽象的安全担忧,转化为具体、可执行的安全需求与设计变更,确保有限的资源投入到最关键的防御点上,为软件构筑起智能、动态的防御纵深。
安全编码与验证:锻造无瑕的代码盔甲
再完美的设计,也需要通过代码实现。SDL在这一阶段构筑了多重防火墙。它强调安全编码实践,为开发者提供明确的行为准则。这包括使用安全的API、避免已知的危险函数、正确处理内存与输入验证等。微软曾通过推广“禁用函数清单”等实践,显著减少了由其导致的缓冲区溢出漏洞。
自动化安全工具是SDL验证阶段的“火眼金睛”。静态应用程序安全测试工具能在不运行代码的情况下,分析源代码模式,发现潜在的漏洞;动态应用程序安全测试则通过模拟攻击行为,测试运行中应用程序的响应;而模糊测试则向程序接口输入大量畸形、随机的数据,旨在触发那些在常规测试中难以发现的边界错误和崩溃。
SDL深知工具并非万能。它强制要求进行人工代码评审,由非代码编写者的资深工程师,以攻击者的思维逐行审查关键安全代码。这种“另一双眼睛”的视角,往往能发现自动化工具无法识别的逻辑缺陷和业务上下文相关的风险。代码只有在通过这层层严苛的自动化与人工审查后,才能获准进入下一个环节,确保交付的每一行代码都经得起考验。
安全发布与响应:闭环守护的最后防线
即使软件通过了所有测试,SDL也绝不掉以轻心。安全发布过程采用分阶段、渐进式的“圈发布”策略。新版本首先面向内部开发团队,然后逐步扩展到公司员工、小部分外部预览用户,最后才全面推向市场。每一圈都是一次真实环境的压力测试,旨在捕获那些在实验室环境中无法复现的复杂问题。
发布,远不是终点。SDL将安全应急响应视为一个核心的支持性活动。这意味着团队必须预先建立清晰的漏洞披露渠道、组建专门的响应小组、并制定详尽的事件响应预案。当漏洞被内部或外部研究人员发现时,团队能够快速评估影响、开发补丁、并协调分发更新,同时与受影响的用户进行透明、及时的沟通。
这个“发布-监控-响应”的闭环,确保了软件在漫长运维生命周期中的持续安全。它将安全视为一个动态、持续的过程,而非一次性的项目任务。通过收集响应阶段的信息,如新出现的攻击手法和漏洞模式,这些经验教训又被反馈到下一个开发周期的“培训”与“需求”阶段,从而驱动整个SDL流程的持续优化与进化,形成自我强化的安全飞轮。
拥抱变化:SDL的现代化演进
诞生于传统瀑布开发时代的SDL,并未固步自封。面对敏捷开发与DevOps的浪潮,它展现了惊人的适应性。现代SDL不再僵硬地要求所有阶段按序进行,而是将安全实践“原子化”,并融入到持续集成与持续交付的自动化流水线中。安全测试与代码分析成为每一次提交的“门禁”,威胁建模可以针对单个用户故事或微服务进行。
这种演进的核心,是将安全能力无缝“编织”进开发者的日常工作流中,而非将其视为额外的负担。通过将安全工具与开发工具链集成,安全反馈变得即时、可视。SDL更加强调对开源组件、第三方库的安全治理,以及云原生环境下的配置安全,应对当今软件供应链的复杂挑战。
从微软的强制实践,到成为全球众多企业构建安全软件的基石,SDL软件安全开发周期证明了一件事:在数字世界,安全无法靠运气获得,必须通过严谨、系统、贯穿始终的工程化流程来构建。它是一套将安全意识、技术实践与流程管理完美融合的哲学,指引着每一个开发团队,在创造功能与价值的道路上,同时铸就可信赖的坚实屏障。
以上是关于sdl软件 - SDL软件安全开发周期的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:sdl软件 - SDL软件安全开发周期;本文链接:https://zwz66.cn/jianz/393651.html。
猜你喜欢
- sdn软件开发 sdn应用开发 2026-10-29
- sdk软件开发平台、sdk软件开发平台哪个好 2026-10-29
- sdd开发平台;sdr平台开发 2026-10-29
- sdc软件;SDC软件查聊天记录的步骤与注意事项 2026-10-29
- sd ppp软件安装 - spsd软件安装 2026-10-29
- scrm软件购买 schrodinger软件购买 2026-10-29
- scrm软件能删除吗 - scrm软件是干什么的 2026-10-29
- scrm软件系统,scrm软件是干什么的 2026-10-29
- scrm软件系统市场价、scrm软件是干什么的 2026-10-29
- scrm软件测试难吗,schirmer测试 2026-10-29







