linux服务器添加永久路由;linux服务器添加永久路由设置
-
linux,服务器,添加,永久,路由,设置,在,网络,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 10:01
- 小虎建站百科知识网
linux服务器添加永久路由;linux服务器添加永久路由设置 ,对于想了解建站百科知识的朋友们来说,linux服务器添加永久路由;linux服务器添加永久路由设置是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在网络架构的隐秘深处,路由是数据包穿越数字疆域的“导航系统”。对于Linux服务器而言,临时路由指令如同昙花一现,服务器重启后便烟消云散。而永久路由设置,则是将这条关键路径镌刻入系统的“灵魂”,确保网络连接在每一次启动后都能精准、稳定地抵达目的地。这不仅是系统管理员必须精通的技能,更是构建高可用、复杂网络环境的基石。本文将带领您深入探索Linux服务器添加永久路由的奥秘,从概念到实践,为您揭开网络配置中这一关键环节的神秘面纱。
路由基础:理解网络世界的“交通规则”
在深入配置之前,必须厘清路由的核心概念。想象一下,数据包如同信件,需要从源地址(你的服务器)寄往目标地址(另一台主机或网络)。Linux内核中的路由表,就是一张详尽的“邮政地图”,它告诉系统:去往某个网络或IP地址,应该通过哪个“出口”(网卡)和“下一站”(网关)。
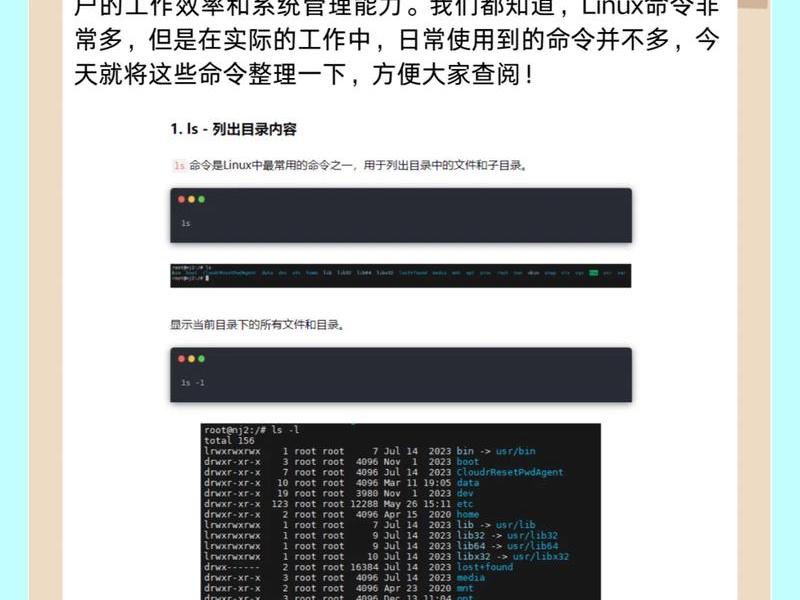
`route -n` 或 `ip route show` 命令可以揭示这张地图的全貌。你会看到默认路由(0.0.0.0/0),它像一条主干道,处理所有未明确指向的流量;而静态路由,则是通往特定区域(如内部办公网、存储网络)的专用通道。临时添加路由使用 `ip route add` 命令,但这只存在于当前运行的内存中,重启即失效。当服务器需要永久、可靠地访问特定网络段(例如跨机房内网、VPN子网、云上对等网络)时,永久路由的设置便成为不可或缺的操作。理解这一点,是迈出正确配置的第一步。
为何需要永久路由?试想生产环境中的数据库服务器,它可能需要恒定地通过一条特定路径访问备份存储网络。如果这条路径在每次重启后丢失,备份作业将失败,业务连续性面临威胁。又或者,在复杂的混合云架构中,服务器需要同时与本地数据中心和多个VPC网络通信,每一条路径都必须被系统牢牢记。临时方案的脆弱性与运维的稳定性需求,构成了学习永久路由设置最原始的驱动力。
方法核心:三种主流配置途径详解
为Linux服务器注入永久的路径记忆,主要有三种经典方法,它们各具特色,适用于不同的发行版和系统环境。
第一种,通过 `/etc/network/interfaces` 文件(Debian/Ubuntu系)。这是传统且直观的方式。在该文件中,找到对应的网卡(如eth0)配置段落,使用 `up` 指令后接 `ip route add` 命令。例如,`up ip route add 10.1.0.0/16 via 192.168.1.254 dev eth0`。这条命令会在该网卡启动时自动执行,将去往10.1.0.0/16网络的流量,通过网关192.168.1.254从eth0发出。修改后需重启网络服务(`systemctl restart networking`)或直接重启服务器生效。这种方法将路由配置与网络接口绑定,逻辑清晰,管理方便。
第二种,利用 `/etc/sysconfig/network-scripts/route-
第三种,采用Netplan配置(现代Ubuntu版本)。Netplan是Ubuntu引入的崭新网络配置抽象层,使用YAML格式文件,通常位于 `/etc/netplan/` 目录下。在对应的YAML文件中,在网卡配置下添加 `routes:` 段落。配置示例清晰而结构化。完成编辑后,运行 `sudo netplan apply` 即可无缝应用新路由。Netplan代表了Linux网络配置的未来趋势,更具可读性和一致性。
实战演练:从命令到配置的完整流程
理论需要实践的淬炼。让我们以一个典型场景为例,一步步完成永久路由的添加。假设一台CentOS 8服务器,内网网卡为ens192,IP为192.168.100.10。现在需要永久添加一条路由,使服务器能访问位于10.10.0.0/16的研发测试网络,网关是192.168.100.254。
使用临时命令测试路径是否通畅:`sudo ip route add 10.10.0.0/16 via 192.168.100.254 dev ens192`。添加后,立即用 `ping 10.10.1.1`(假设该网络内有一台主机)测试连通性。用 `ip route show | grep 10.10` 确认路由已加入内核表。这是至关重要的验证步骤,确保网关和网络接口正确无误,避免将错误配置永久化。
测试通过后,开始制作永久配置。在CentOS系统上,进入 `/etc/sysconfig/network-scripts/` 目录,创建(或编辑)文件 `route-ens192`。在文件中写入一行:`10.10.0.0/16 via 192.168.100.254`。保存并退出。执行 `sudo systemctl restart NetworkManager` 或 `sudo nmcli connection reload; sudo nmcli connection up "System ens192"` 来激活配置。再次使用 `ip route show` 检查,并重启服务器进行最终验证,确保路由在重启后依然坚如磐石地存在。这个过程体现了Linux运维“测试先行,谨慎持久”的哲学。
排错指南:当路由“迷失”时的寻回术
即使最谨慎的配置,也可能遭遇意外。掌握排错技巧,是运维人员的必修课。当发现添加的永久路由未生效时,一个系统性的排查链条至关重要。
第一步,检查配置文件语法与位置。确认配置文件名称是否正确(如 `route-eth0` 的网卡名是否与实际一致),文件权限是否为root所有且可读。对于Netplan,使用 `sudo netplan --debug apply` 可以输出详细解析过程,帮助定位YAML语法错误。对于interfaces文件,一个多余的空格或分号都可能导致命令执行失败。
第二步,验证网络服务状态。执行 `systemctl status networking` 或 `systemctl status NetworkManager`,查看服务是否正常运行,以及日志中是否有关于路由加载的错误信息(`journalctl -u NetworkManager -f` 可跟踪实时日志)。有时,路由配置的加载依赖于某个特定的网络服务,而该服务可能未能成功启动。
第三步,深入内核路由表与网络连接。使用 `ip route show` 仔细核对,预期的路由条目是否存在?其网关、出接口是否正确?如果条目存在却无法通信,问题可能不在路由本身。接下来,用 `ip neigh show` 检查ARP表,看是否能解析到网关的MAC地址。利用 `traceroute 目标IP` 或 `mtr 目标IP` 这两个强大的工具,可视化数据包的旅行轨迹,看它是在哪一跳“迷路”或“被拒”。是防火墙(iptables/nftables)拦截?还是对端网关未配置回程路由?循着这些线索,你总能找到让数据流重新奔腾的钥匙。
高级应用:复杂网络环境下的路由策略
在真实的云原生、多活数据中心环境中,路由配置往往超越简单的“一点到一段”,演变为精妙的策略游戏。
策略路由(Policy-Based Routing, PBR) 允许你根据源IP、协议类型甚至端口号来决策路由路径,而不仅仅是目标IP。例如,让来自管理网段的SSH流量走低延迟的专线,而批量数据备份流量走高带宽的公网链路。这需要通过 `ip rule` 命令配置多张路由表,并定义规则来选择它们。虽然其永久化配置更为复杂(通常需编写自定义systemd服务或利用 `ip rule` 命令配合启动脚本),但它提供了无与伦比的流量控制粒度。
在多网卡(多宿主)服务器场景下,永久路由的设置需格外小心。你需要明确每条路由的“出接口”(dev),避免流量从错误的网卡发出。要妥善处理默认路由的指向,通常只保留一个默认路由,其他出口通过具体的静态路由来指引。在容器化(Docker, Kubernetes)环境中,容器网络会创建虚拟网桥和大量的虚拟路由条目。宿主机的永久路由配置需要与这些虚拟网络协同工作,有时需避免路由冲突,有时则需特意添加路由以便宿主机能直接访问Pod网络。
这些高级应用将永久路由从一项基础配置,提升为塑造网络流量形态、实现业务逻辑的关键技术。它要求管理员不仅知其然,更知其所以然,深刻理解数据包在系统内核中的旅程。
最佳实践:让路由配置稳固而优雅
将配置投入生产环境前,遵循一系列最佳实践,能极大提升稳定性和可维护性。
文档化与版本控制。任何对 `/etc` 下配置文件的修改,都应被视为基础设施即代码(IaC)的一部分。使用Git等工具管理这些配置文件,并在修改时填写清晰的提交注释。这能在出现问题时快速回滚,也便于团队协作与知识传承。
变更窗口与回滚计划。修改永久路由属于网络变更,务必在业务低峰期进行。操作前,备份原始配置文件。准备好清晰、测试过的回滚命令(通常是删除刚添加的配置行并重启网络服务)。如果可能,在测试环境中先行验证。
监控与告警。配置完成后,并非一劳永逸。通过Zabbix、Prometheus等监控系统,对关键的网络连通性指标(如到目标网络的延迟、丢包率)进行监控。可以编写简单的定时脚本,用 `ip route show` 检查特定路由条目是否存在,一旦发现丢失,立即触发告警。这种主动式的监控,能将潜在的网络中断扼杀在萌芽状态。
遵循这些实践,永久路由的设置将从一项有风险的操作,转变为一项可预测、可控制、可追溯的常规运维工作,为业务的稳定运行铺设坚实的数字道路。
以上是关于linux服务器添加永久路由;linux服务器添加永久路由设置的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:linux服务器添加永久路由;linux服务器添加永久路由设置;本文链接:https://zwz66.cn/jianz/392347.html。
猜你喜欢
- linux服务怎么永久生效 linux服务怎么永久生效的 2026-10-28
- linux服务器搭建网站 linux服务器搭建网站教程 2026-10-28
- linux搭建视频服务器 - linux视频流服务器搭建 2026-10-28
- linux搭建网站教程,简单来说,linux网站搭建步骤 2026-10-28
- linux搭建存储服务器演示过程 - linux搭建存储服务器演示过程图 2026-10-28
- linux搭建个人网站;linux搭建简单网站 2026-10-28
- linux搭建web服务器教程(在linux搭建web服务器) 2026-10-28
- linux搭建smtp服务器,linux服务器搭建ftp服务 2026-10-28
- linux搭建samba服务器步骤(linux安装及配置samba服务器的步骤) 2026-10-28
- linux搭建samba共享文件夹、linux samba 共享文件夹 2026-10-28







