ip反查域名是怎么回事,ip反查域名是怎么回事啊
-
反查,域名,是,怎么回事,啊,你,是否,曾有过,曾,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 04:57
- 小虎建站百科知识网
ip反查域名是怎么回事,ip反查域名是怎么回事啊 ,对于想了解建站百科知识的朋友们来说,ip反查域名是怎么回事,ip反查域名是怎么回事啊是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾有过这样的经历:访问一个网站时页面迟迟无法打开,或是收到一封来源可疑的邮件,屏幕上只留下一串冰冷的数字——IP地址。这些看似无意义的数字组合,就像互联网世界的“身份证号码”,背后隐藏着怎样的秘密?IP反查域名,这项被许多网络工程师称为“网络追踪的”的技术,正是揭开这层神秘面纱的关键。它能够将枯燥的IP地址转化为我们熟悉的域名,让隐藏在数字背后的网络实体无所遁形。无论是排查网络故障、追踪安全威胁,还是进行资源管理,掌握IP反查域名的技能都至关重要。本文将带你深入探索这项技术的原理、方法与实战应用,让你彻底明白IP反查域名究竟是怎么回事。
IP与域名的奇妙映射关系
互联网世界由两套标识系统共同维系:一套是机器理解的数字语言——IP地址,另一套是人类友好的字符组合——域名。IP地址如同每个网络设备的“经纬度坐标”,由一串数字构成,例如“192.168.1.1”或“114.114.114.114”。而域名则是这些坐标的“地名”,比如“baidu.com”这样便于记忆的字符串。两者通过DNS(域名系统)这座“翻译桥梁”建立联系。
当你输入一个网址时,DNS系统会迅速将域名“翻译”成对应的IP地址,引导你的请求抵达正确的服务器。这个过程称为正向解析。而IP反查域名,则是这个过程的逆向操作——通过已知的IP地址,反向寻找它可能关联的一个或多个域名。这种反向查询的核心依赖于DNS系统中的PTR记录(指针记录)。PTR记录专门用于建立从IP地址到域名的反向映射,是反向解析得以实现的技术基石。
理解这种映射关系,就如同掌握了互联网的“双向通信密码”。正向解析让我们能够便捷地访问网络,而反向解析则在安全、运维等深层领域发挥着不可替代的作用。这种双向可追溯性,构成了网络可信环境的重要基础。
反向解析的核心技术原理
反向解析的技术实现有着精妙的设计。它并非简单地将正向解析过程倒转,而是构建了一套独立的查询体系。对于IPv4地址,系统会将其分段反转,并添加特定的后缀。例如,IP地址“192.0.2.1”在反向查询时会被转换成“1.2.0.192.in-addr.arpa”这样的特殊格式。IPv6地址则使用“.ip6.arpa”后缀。这个转换后的字符串,就是反向查询时所使用的“反向域名”。
整个查询过程遵循DNS的层级解析机制。当你的计算机发起反向查询时,请求首先抵达本地DNS服务器。若本地无缓存,查询便会沿着DNS根服务器、顶级域服务器一路向下,最终找到管理该IP段反向区域的权威DNS服务器。这台权威服务器中存储的PTR记录,会给出最终的域名答案。这个过程虽然复杂,但通常在毫秒间即可完成。
值得注意的是,并非所有IP地址都配置了PTR记录。据统计,约有30%的公有IP缺乏有效的反向解析设置。这可能导致查询失败或返回空结果。一台服务器(一个IP)绑定多个域名的情况十分常见,尤其是在虚拟主机和云服务环境中。此时的反向查询可能会返回一个域名列表,而非单一结果。
两种主流实操方法详解
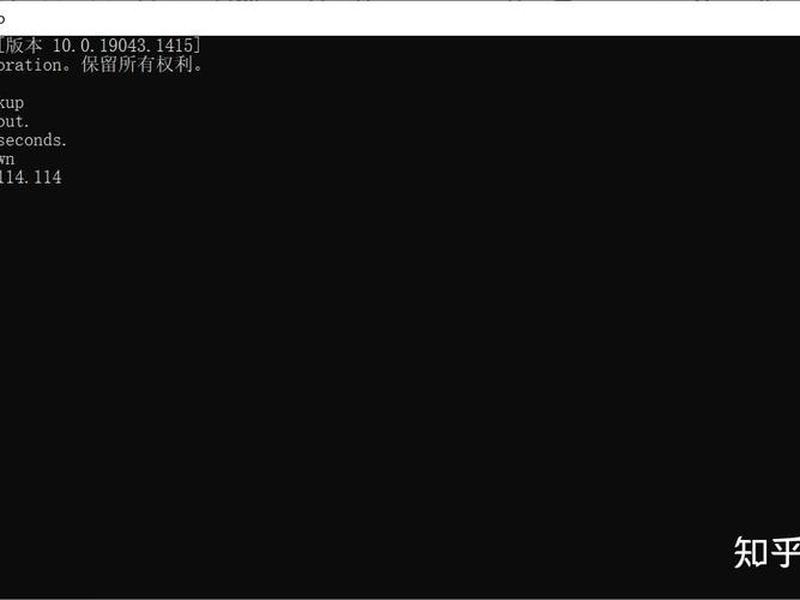
对于普通用户和技术人员,掌握几种实用的反查方法至关重要。最基础的方式是使用操作系统自带的命令行工具,无需安装任何额外软件。在Windows系统中,你可以打开命令提示符,输入“nslookup IP地址”并回车,系统便会返回该IP的PTR记录查询结果。Linux或macOS用户则可以使用“dig -x IP地址”或“host IP地址”命令。这些命令快速直接,适合进行即时验证和简单排查。
当需要更全面、更深入的信息时,各类在线查询平台便展现出强大优势。这些平台聚合了丰富的DNS数据、WHOIS信息和网络测绘结果,能提供远超基础PTR记录的洞察。例如,通过某些专业工具,你不仅能查到IP关联的主域名,还能发现同一服务器上承载的所有其他网站(旁站),获取IP的地理位置、服务商信息,甚至历史解析记录。这类平台大大降低了技术门槛,让网络分析变得可视化、易操作。
对于开发者和运维人员,通过编程实现自动化反查能够极大提升效率。Python的dnspython库、Node.js的dns模块都提供了完善的反向解析接口。你可以编写脚本批量处理IP列表,将结果集成到监控系统或安全分析平台中。这种自动化能力在处理大量数据、构建内部工具时显得尤为珍贵。
在网络安全领域的实战应用
在网络安全防御体系中,IP反查域名扮演着“溯源追踪者”的关键角色。当服务器遭受DDoS攻击或恶意扫描时,安全分析师首先获取到的往往是攻击源的IP地址。通过反向查询这些IP,可以迅速关联到可能的域名信息,进而判断攻击是来自竞争对手、黑客组织还是被控的“肉鸡”设备。这种从IP到域名的映射,为威胁情报分析提供了宝贵线索。
电子邮件安全是反向解析的另一大经典应用场景。全球主要的邮件服务商(如Gmail、Outlook)在接收邮件时,会检查发件方IP地址的PTR记录。如果发送邮件的服务器IP无法反向解析到一个有效的、与发件域名匹配的域名,这封邮件很可能被直接拒收或投入垃圾箱。这是SPF、DKIM等反垃圾邮件协议的基础验证环节,能有效抵御钓鱼邮件和域名伪造攻击。
在企业内部安全审计中,反向查询帮助管理员识别网络中的异常连接。通过分析防火墙日志、服务器访问记录中的IP地址,并对其进行反向解析,能够快速发现未经备案的外部服务连接、内部员工违规访问的域名,甚至是潜伏的恶意软件通信域名。这种基于域名的识别,比单纯分析IP地址更加直观和高效。
网络运维与故障排查的价值
日常网络运维中,IP反查域名是快速定位问题的利器。当用户反映某个内部系统访问缓慢或异常时,运维人员查看监控工具,往往只能看到一堆IP地址流量图谱。通过反向解析,这些IP可以立刻转换为研发部服务器、测试环境网关、第三方API服务商等易于理解的标识,使得故障定位从“猜谜游戏”变为“按图索骥”。
在复杂的云原生和微服务架构中,服务实例动态创建、IP频繁变化。通过为关键服务的IP地址配置规范的反向解析记录(如service-name.env.company.com),运维和开发团队在查看日志、追踪链路时,能够清晰识别每个IP对应的服务角色,极大提升了分布式系统调试和监控的效率。这不仅是技术实践,更是运维规范的重要体现。
对于网站运营者而言,为自己服务器的公网IP配置正确的PTR记录,是一项重要的基础工作。这不仅关系到邮件发送的可靠性,也影响着服务的专业形象。一些第三方安全评分平台、合作伙伴接口在评估你的服务时,也会检查反向解析记录是否规范配置。一个精心维护的网络身份,能在无形中增加信任度。
常见挑战与进阶技巧
尽管IP反查域名功能强大,但在实际应用中也会面临一些挑战。最常遇到的问题是“查询无结果”。这通常是因为目标IP的管理者没有配置PTR记录。可以尝试通过查询IP的WHOIS信息,找到IP所属的服务商或机构,再结合其他网络空间测绘平台(如FOFA、Shodan)进行关联分析,寻找蛛丝马迹。
另一个难点是处理“一对多”的映射。一个大型CDN节点或云负载均衡器的IP,可能对应成千上万个不同的客户域名。简单的反向查询可能只返回CDN供应商的泛解析域名(如“.cdnprovider.com”)。要穿透这层屏蔽,需要结合SSL证书查询、历史DNS记录分析、子域名枚举等技术进行综合研判,才能找到背后真正的源站域名。
对于安全研究人员和红队人员,反向查询常与“旁注”攻击思路结合。如果直接攻击的目标网站防护严密,但其服务器IP上还运行着其他安全薄弱的网站(通过反查同一IP下的其他域名发现),那么可以先攻破这些“邻居”网站,再以此为跳板,最终获取目标服务器的控制权。这种迂回战术体现了网络资产关联分析在攻防对抗中的巧妙运用。
互联网的浩瀚海洋中,IP地址与域名如同经纬交织的坐标网。IP反查域名这项技术,就是解读这张网络地图的逆向罗盘。它从冰冷的数字起点出发,追溯出温暖可读的字符标识,在网络安全、运维管理、故障排查等多个维度散发着独特光芒。无论是通过一行简单的命令揭开某个IP的神秘面纱,还是利用自动化脚本在海量数据中绘制出完整的资产图谱,这项技能都在不断拓展我们对网络空间的认知边界。下一次当你再面对一串陌生的IP数字时,不妨尝试运用反查技巧——也许,一个隐藏在背后的完整故事,正等待着被你发现。掌握这把“反向钥匙”,你便拥有了透视网络层叠关系的洞察之眼。
以上是关于ip反查域名是怎么回事,ip反查域名是怎么回事啊的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:ip反查域名是怎么回事,ip反查域名是怎么回事啊;本文链接:https://zwz66.cn/jianz/392088.html。
猜你喜欢
- ip反查域名的网站、ip反查域名的网站有哪些 2026-10-28
- ip反查域名 ip138;ip地址反查域名 在线 2026-10-28
- ip代理教程 ip代理怎么设置 2026-10-28
- ip二级子域名大全;ip子域名大全 ip二级域名 ip域名解析查询 2026-10-28
- ip二级域名子域名查询;ip子域名大全 ip二级域名 ip域名解析查询 2026-10-28
- ip下域名查询 ip域名查询www 2026-10-28
- ipv6域名服务器;ipv6根域名服务器 2026-10-28
- iphone搭建服务器、iphone搭建ftp服务器 2026-10-28
- ip38域名信息查询网站,138ip域名查询网 2026-10-28
- ip168域名查询 ip163域名查询 2026-10-28







