intext-登录(登录 incorrect username or)
-
intext-,登录,incorrect,username,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 03:28
- 小虎建站百科知识网
intext-登录(登录 incorrect username or) ,对于想了解建站百科知识的朋友们来说,intext-登录(登录 incorrect username or)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当你在搜索引擎中输入 intext:登录(登录 incorrect username or) 这串看似神秘的字符时,你是否知道,这不仅仅是一个简单的查询,而是一把钥匙,它开启了一扇通往网络世界深层领域的大门?这个由精准搜索指令与常见错误信息构成的短语,像一个独特的坐标,将我们引向那些隐藏在万千网页之中、记录着登录失败瞬间的角落。它可能是技术员排查问题的起点,也可能是黑客寻找漏洞的线索,更是无数普通用户在屏幕前那一声无奈叹息的数字印记。今天,让我们一同潜入这个由错误信息构筑的隐秘世界,探寻其背后交织的技术逻辑、安全暗礁与人性温度。
精准搜索:一扇通往数据暗网的门
“intext:”这个搜索指令,是搜索引擎赋予高级用户的“显微镜”。它要求搜索引擎仅在网页的正文内容中寻找指定的关键词,而非标题或链接。当它与“登录(登录 incorrect username or)”结合时,便构成了一种极具针对性的。这串字符像是一个精心编制的密码,旨在从互联网的浩瀚信息海洋中,精准打捞出那些包含了标准登录错误提示语的页面。
这些页面为何存在?它们可能是网站的技术文档,记录了常见的错误代码及其解决方法;可能是开发者在论坛上贴出的错误日志片段,寻求同行帮助;也可能是安全研究人员披露的漏洞报告,指出某个系统在登录验证环节存在的缺陷。通过这个搜索,我们得以窥见互联网基础设施中那些不常被普通用户看见的“维修通道”和“施工图纸”。
更重要的是,这种搜索方式揭示了一种思维模式:在网络空间,一切皆可被索引,一切痕迹皆可被追溯。一个看似普通的错误提示,当其以特定格式被大量网页收录时,便成了可供分析的数据节点。这既是技术透明度的体现,也暗含着隐私与安全的隐忧。每一个“incorrect username or password”的回应,都可能是一个故事的开端。
错误提示:安全防线与用户体验的博弈
“用户名或密码错误”——这或许是全球最令人熟悉又沮丧的短句之一。从技术安全角度看,这条模糊的提示是一条至关重要的防线。它遵循了“安全最小信息披露”原则,不明确告知用户究竟是用户名不存在,还是密码错误,从而防止攻击者通过反馈信息枚举出有效的用户名。这一行冷冰冰的文字,是守护账户安全的第一道闸门。
从用户感知的层面,这条统一且模糊的错误信息,常常成为挫败感的来源。用户可能会陷入困惑:是我记错了用户名?还是密码输错了大小写?抑或是账户被锁定了?尤其是在紧急或焦虑的情境下,这种不确定性会被放大。这种安全性与便利性之间的永恒博弈,在每一次登录尝试中微缩上演。好的系统会在不破坏安全基石的前提下,通过额外的、安全的验证手段(如邮件确认、二次验证触发)来缓解用户的焦虑。
更有趣的是,不同文化和地区的产品会对这条提示进行本地化的“软化”处理。有的会加上“请再检查一下”的友好前缀,有的会提供“忘记密码”的醒目链接,试图在冰冷的机器逻辑中注入一丝人性化的关怀。但无论如何变化,其核心的安全使命从未改变。
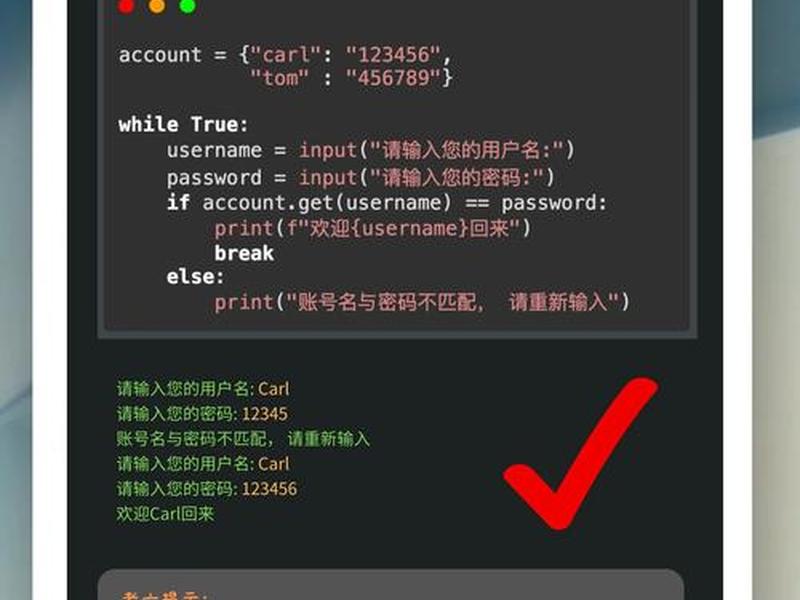
漏洞窗口:错误信息暴露的攻击面
令人警惕的是,公开在互联网上的登录错误信息,可能成为恶意攻击者的“路标”。通过大规模搜索“intext:登录(登录 incorrect username or)”,攻击者可以寻找那些将详细错误信息(如数据库错误、SQL语句片段、服务器路径)直接返回给前端的网站。这些过度的错误披露,相当于将系统的内部结构图部分暴露在外。
例如,某些网站在登录失败时,可能会意外返回类似“SQL语法错误 near …”这样的数据库报错。这立刻暴露了该系统使用SQL数据库,并且可能存在SQL注入漏洞。攻击者可以利用这些信息,精心构造恶意输入,尝试绕过登录验证,甚至直接窃取或破坏数据库。这些因配置不当而泄露的“incorrect username or”的上下文,成了安全链上最脆弱的一环。
安全社区和黑客都在使用类似的搜索技术,但目的截然相反。白帽子们用它来发现和报告漏洞,帮助厂商修复;而黑帽子则用它来寻找可乘之机。这场在搜索引擎中展开的无声攻防,让每一个公开的错误日志都成为了潜在的战场。现代Web开发的最佳实践严格规定,在生产环境中必须使用自定义的、信息量最小化的通用错误页面。
心理映射:从失败反馈到用户行为
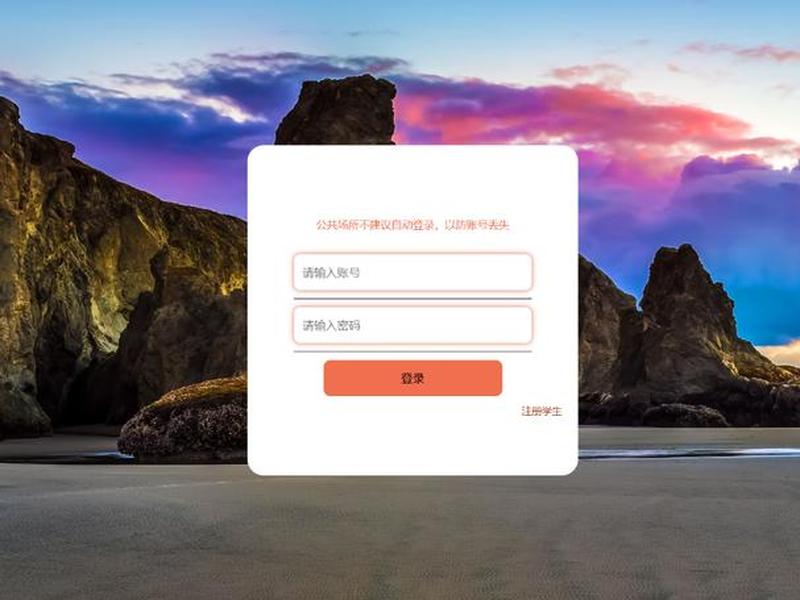
每一次“登录 incorrect username or”的闪现,都是一次人机交互的中断,也是一次用户心理的微妙波动。认知心理学认为,模糊的负面反馈容易引发用户的归因困惑——用户会将失败归咎于自己(记性差)、系统(不好用)或是环境(网络卡)。频繁的登录失败会显著降低用户对产品的好感度和信任度,甚至导致流失。
顶尖的产品团队会深度分析登录失败的数据。他们不仅看失败率,更看失败后的用户流向:有多少人立刻点击了“忘记密码”?有多少人放弃了登录?有多少人转而寻求客服帮助?这些行为数据,比错误信息本身更能揭示产品的体验瓶颈。或许,问题不在于提示语本身,而在于密码规则过于复杂、用户名记忆门槛高,或是登录流程设计存在误导。
更进一步,一些前沿的交互设计开始尝试“积极引导式错误处理”。例如,在用户首次输入错误后,系统不是简单地显示红字警告,而是主动高亮用户名输入框,或提供一个“显示密码”的复选框(仅在本地显示),帮助用户自我核查。这些设计旨在将消极的“阻断”时刻,转化为积极的“辅助”时刻,重塑用户的挫败体验。
技术演进:从静态提示到智能认证
“用户名+密码”的登录模式及其相伴的错误提示,正站在技术演进的路口。随着生物识别(指纹、面部)、硬件密钥、无密码认证(通过邮件或手机验证码直接登录)等技术的普及,传统的密码错误场景正在减少。未来的登录体验,可能不再有“incorrect username or password”的经典提示,取而代之的是“人脸识别未通过”或“安全密钥验证超时”。
这并不意味着错误处理的逻辑消失,而是变得更加复杂和智能化。系统需要判断:是用户本人尝试了错误的指纹,还是有人试图用照片进行面部解锁?不同的失败原因,对应着不同的安全策略(如锁定账户、提升验证等级)和用户沟通方式。错误信息的管理从简单的字符串配置,进化为一整套基于风险评估的动态响应规则。
即便在无密码的未来,搜索指令如 intext:登录(登录 incorrect username or) 的历史价值依然存在。它将成为互联网考古的一部分,标记着一个以“记忆秘密”为主要认证方式的时代。它提醒着我们,网络安全与用户体验的平衡,是一个永远在动态调整、持续优化的核心命题。
以上是关于intext-登录(登录 incorrect username or)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:intext-登录(登录 incorrect username or);本文链接:https://zwz66.cn/jianz/392018.html。
猜你喜欢
- intext-网站管理,网站管理教程 2026-10-28
- intext-搭建小程序 搭建小程序怎么赚钱 2026-10-28
- intext-后台管理 - 后台管理ui 2026-10-28
- intest官网登录入口;itest官网登录界面 2026-10-28
- http--192.168.1.1进入口、http--192.168.1.1登录口 2026-10-28
- http--192.168.1.1路由器登录入口 http-192.168.1.1.路由器登录 2026-10-28
- http--192.168.1.1登录,http--192.168.1.1登录口 2026-10-28
- http--192.168.1.1登录口,192.168.1.1 -cu.html登陆入口 2026-10-28
- html静态网页登录,html静态登录页面 2026-10-27
- html静态登录页面 html静态登录界面代码 2026-10-27







