IIS怎么配置网站证书(iis怎么配置网站证书)
-
IIS,怎么,配置,网站,证书,iis,从,零,到,精通,的

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 02:44
- 小虎建站百科知识网
IIS怎么配置网站证书(iis怎么配置网站证书) ,对于想了解建站百科知识的朋友们来说,IIS怎么配置网站证书(iis怎么配置网站证书)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在网络世界的每一次点击背后,都潜藏着数据流动的暗涌。当访客在浏览器地址栏看到那个小小的锁形图标时,一种名为“信任”的微妙连接便已悄然建立。这枚“锁”,正是由SSL/TLS证书所铸就的安全堡垒。对于部署在微软Internet Information Services(IIS)上的网站而言,配置网站证书不仅是技术操作,更是一次从“明文裸奔”到“加密铠甲”的关键进化。本文将深入探讨IIS配置网站证书的完整路径,揭开HTTPS协议背后的神秘面纱,带领管理员穿越从证书申请、绑定到最终安全加固的每一个技术峡谷。
证书获取:选择你的安全密钥之源
配置的旅程始于获取一把正确的“钥匙”。证书并非凭空生成,它需要来自受信任的第三方——证书颁发机构(CA)的签名认可。对于企业级公开服务,向全球可信CA(如DigiCert, Sectigo, GlobalSign)购买商业证书是标准选择,它们被所有主流浏览器和操作系统预置信任。申请过程通常涉及生成证书签名请求(CSR),其中包含服务器的公钥和主体信息,提交给CA审核验证。
对于内部网络、测试环境或预算有限的场景,自签名证书提供了快捷通道。IIS管理器自身就能创建此类证书,它同样能实现加密,但由于未经公共CA签名,浏览器会向用户发出强烈的安全警告,宛如一扇标有“私人领地,未经认证”的大门。自签名证书适用于封闭的开发和测试循环。
还有一个闪耀的免费选择——Let‘s Encrypt。这个非营利性CA通过自动化协议(如ACME)提供免费、自动化的域名验证证书,有效期为90天,支持自动续期。借助Win-ACME等客户端工具,可以在Windows服务器上实现IIS证书的自动化申请与管理,为个人网站、博客和小型项目打开了零成本启用HTTPS的潘多拉魔盒。
IIS绑定:架设加密通信的桥梁
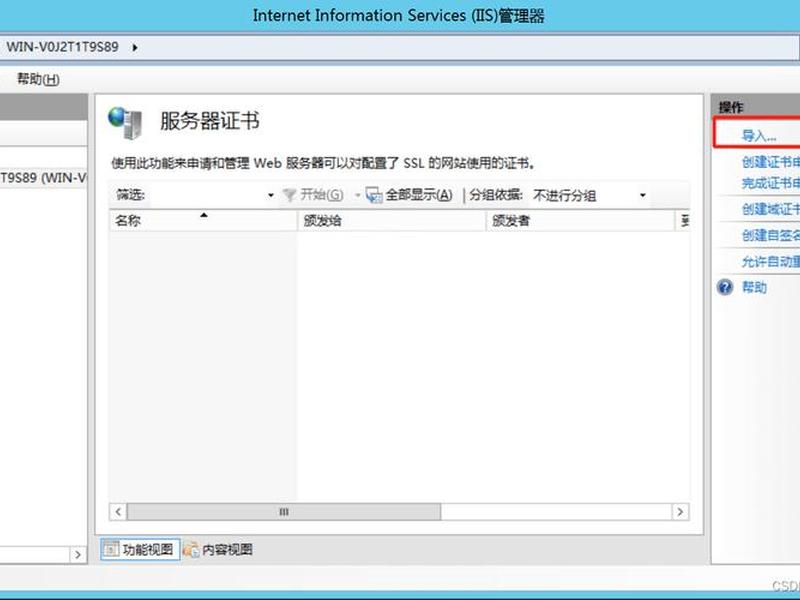
获取证书文件(通常为.pfx或.cer格式及私钥)后,真正的配置核心在于IIS管理器中的“网站绑定”操作。这是一个将数字证书与特定网站、端口和主机名关联起来的仪式性步骤。打开IIS管理器,选中目标网站,在右侧“操作”窗格中点击“绑定”,在弹出的网站绑定对话框中点击“添加”。
在添加网站绑定窗口里,类型选择“https”,端口默认为443——这是HTTPS通信的专属通道。关键一步在于从“SSL证书”下拉列表中,选择已导入到服务器计算机个人存储区中的目标证书。如果列表为空,则需要先通过服务器级别的“服务器证书”功能将证书文件成功导入。此过程如同为城堡的吊桥配上了唯一匹配的钥匙。
对于需要支持多个域名的场景(如主域名和www子域名),可以选择支持多域名(SAN)的证书,并在绑定后,确保网站在IIS中的主机名设置与之匹配。成功绑定后,网站便同时拥有了HTTP(端口80)和HTTPS(端口443)两个入口。此刻,一个重要的进阶操作是考虑启用“需要SSL”选项,强制所有通信都通过安全的HTTPS通道进行,杜绝数据在明文世界的任何泄露可能。
强制跳转:构建无懈可击的安全围墙
仅仅配置好HTTPS绑定还不够,若用户仍能通过旧的HTTP地址访问,安全防线便存在缺口。设置HTTP到HTTPS的自动重定向(301永久重定向)是构建无缝安全体验的必备环节。这可以通过配置IIS的URL重写模块(URL Rewrite Module)来实现,这是一场优雅的流量导引术。
在IIS管理器中,选中目标网站,双击“URL重写”图标,在右侧“操作”窗格中点击“添加规则”。选择“空白规则”,然后配置匹配模式为匹配所有URL(模式为“.”)。关键在于条件添加:添加一个条件,检查“{HTTPS}”服务器变量是否等于“off”。在操作设置中,将操作类型设为“重定向”,重定向URL填写“https://{HTTP_HOST}{REQUEST_URI}”,并选择重定向类型为“301永久重定向”。
完成此规则后,任何试图通过HTTP访问的请求都会被自动、永久地转向到对应的HTTPS地址。这不仅提升了安全性,也有利于搜索引擎优化(SEO),因为搜索引擎会将权重统一集中到HTTPS版本。整个跳转过程对用户而言几乎无感,他们只是被一只无形的手,从湍急的明文河流轻轻推入了加密的宁静深海。
安全加固:超越基础配置的终极守护
证书配置完成并强制跳转后,网站的安全性已得到质的飞跃。真正的安全高手不会止步于此。他们还会深入TLS/SSL协议的细微之处,进行一系列加固操作,以抵御已知的协议漏洞和密码套件弱点。这包括在IIS的密码套件顺序中,禁用那些已被证实不安全的算法(如SSL 2.0/3.0, TLS 1.0,甚至在某些高安全要求下禁用TLS 1.1)。
通过组策略编辑器或注册表,可以精细调整服务器支持的TLS协议版本和密码套件优先级,优先使用前向保密(PFS)的密钥交换算法(如ECDHE)和强加密套件。开启HSTS(HTTP严格传输安全)是另一道强力屏障。通过在网站响应头中设置“Strict-Transport-Security”,可以告知浏览器在未来一段时间内(max-age指定)只能通过HTTPS访问该站,即使手动输入HTTP地址也会被浏览器强制转换。
定期更新和续期证书是长期安全的生命线。证书都有有效期,过期证书会导致浏览器发出致命错误,中断服务。建立证书到期监控和预警机制至关重要。对于使用Let’s Encrypt等短期证书,自动化续期脚本是运维的基石。安全是一场永无止境的攻防战,配置只是起点,持续的维护和加固才是守护数字领土长治久安的真谛。
故障排查:照亮配置迷雾中的暗礁
即使按照指南一步步操作,在IIS证书配置的道路上仍可能遭遇暗礁。常见的故障包括绑定后访问网站出现“证书错误”、“连接不安全”或“ERR_SSL_PROTOCOL_ERROR”等。排查的第一步是确认证书是否已正确导入到“本地计算机”的“个人”存储区,并且其私钥可用。可以通过MMC控制台添加“证书”管理单元来查看和管理。
检查证书的“主题”或“使用者可选名称”是否完全匹配网站的访问域名。一个常见的错误是证书绑定给了“www.example.com”,但用户直接访问“example.com”,导致域名不匹配错误。此时需要确保证书覆盖所有需要访问的域名,或正确设置IIS中的主机名绑定。
如果问题依旧,可以借助强大的在线工具,如SSL Labs的SSL Server Test,对网站进行深度扫描。它会详细列出证书链、协议支持、密钥交换和密码套件等信息,并给出评级和具体问题提示,是诊断SSL/TLS配置问题的“X光机”。日志也是忠实的伙伴,检查Windows事件查看器中和IIS的日志,往往能发现错误代码和详细描述,指引你找到问题的根源。
以上是关于IIS怎么配置网站证书(iis怎么配置网站证书)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:IIS怎么配置网站证书(iis怎么配置网站证书);本文链接:https://zwz66.cn/jianz/391978.html。
猜你喜欢
- iis搭建网站教程 iis搭建网站教程win2008 2026-10-28
- iis怎么部署网站可以访问手机 iis怎么部署网站可以访问手机文件夹 2026-10-28
- iis怎么设置详细步骤;iis怎么设置详细步骤图片 2026-10-28
- iis怎么编辑网址(iis怎么修改ip地址) 2026-10-28
- iis怎么发布网站 - iis怎么发布网站内容 2026-10-28
- iis怎么发布html文件(iis怎么发布网页) 2026-10-28
- iis如何配置php环境 - 如何配置iis的环境 2026-10-28
- iis如何配置ftp服务器 - iis搭建ftp服务器设置用户密码 2026-10-28
- iis如何设置通过网址下载文件,如何设置iis网站 2026-10-28
- iis如何设置asp网站功能,iis如何配置asp网站 2026-10-28







