iis如何映射别的端口(iis如何映射别的端口文件)
-
iis,如何,映射,别的,端口,文件,你,是否,曾为,

- 建站百科知识-小虎建站百科知识网
- 2026-10-28 02:28
- 小虎建站百科知识网
iis如何映射别的端口(iis如何映射别的端口文件) ,对于想了解建站百科知识的朋友们来说,iis如何映射别的端口(iis如何映射别的端口文件)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾为无法从外部访问自己精心搭建的IIS网站而苦恼?明明局域网内一切正常,却始终被困在路由器的“围墙”之内。今天,我们就来深入探讨一个网络技术中的“魔法”——IIS如何映射别的端口,并揭开其背后文件配置的神秘面纱。通过端口映射,我们可以将内网的服务安全、稳定地暴露给公网,无论是个人博客、测试站点还是内部应用,都能实现随时随地访问。本文将带你从零开始,逐步掌握这项核心技能,打通内外网络连接的“任督二脉”。
理解端口映射的核心原理
端口映射,也称为端口转发,是网络地址转换(NAT)技术中的关键一环。它如同一名训练有素的邮差,负责将公网(外部互联网)发送到路由器特定端口的“信件”(数据请求),准确无误地投递到内网中指定服务器(如运行IIS的电脑)的对应端口上。
想象一下,你的家庭或办公室网络是一个大型社区(内网),而你的电脑是其中一栋房子(服务器)。社区只有一个对外的公共大门(路由器的公网IP地址)。端口映射的作用,就是告诉守门人(路由器):“所有寄到‘80号信箱’(例如80端口)的邮件,都请转交给A栋房子的主人(你的服务器IP和IIS监听端口)。” 这样一来,外部访客只需知道社区地址和信箱编号,就能把信息送达指定住户,无需知晓其具体的内部门牌号。理解这一原理,是成功配置所有步骤的基石。
精准配置IIS站点绑定
在施展端口映射的“魔法”之前,必须确保你的IIS“城堡”已经为迎接外部访客做好了准备。这第一步,就是正确配置IIS站点绑定,告诉它应该监听哪个“窗口”(端口)来接收信号。
打开Internet信息服务(IIS)管理器,找到你需要对外发布的网站。右键点击该网站,选择“编辑绑定”。在弹出的窗口中,你需要重点关注“端口”这一栏。默认情况下,HTTP网站通常绑定在80端口,HTTPS则绑定443端口。如果你希望使用非标准端口(例如8080、8888等),只需在此处将端口号修改为你想要的数字即可。例如,添加一个绑定,类型为“http”,IP地址可以保持“全部未分配”或指定本机内网IP(如192.168.1.100),端口填写“8080”。完成此操作后,你的IIS站点就开始监听8080端口了。请务必确保所选端口未被系统其他程序占用,否则IIS将无法成功启动监听。
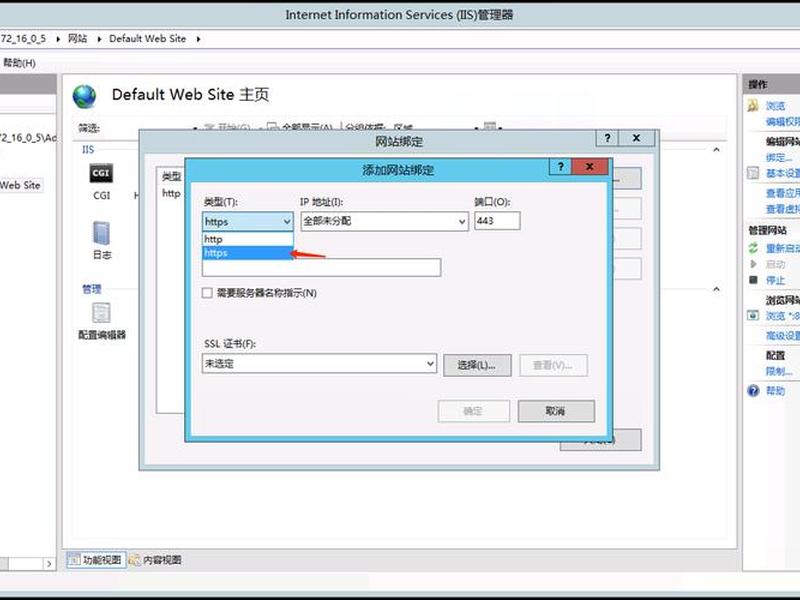
仅仅修改端口还不够,有时我们还需要调整应用程序池的高级设置或站点的物理路径权限,确保其有足够的权限响应请求。配置完成后,建议首先在服务器本机使用浏览器访问 `http://localhost:8080` 进行测试。如果能够正常显示网站内容,说明IIS端的监听配置已经成功。这是整个映射链条的起点,也是后续所有操作能够生效的前提。
掌控路由器端口转发规则
当IIS在“城堡”内点亮了指定的“窗口”(端口)后,接下来就需要在社区的“大门”(路由器)上设置转发规则。这是实现从外网访问内网服务最关键、也最容易出错的一步。
你需要登录到路由器的管理后台。通常通过在浏览器地址栏输入 `192.168.1.1` 或 `192.168.0.1` 来实现,具体地址和账号密码可参考路由器背面标签。进入后台后,寻找名为“虚拟服务器”、“端口转发”、“端口映射”或“NAT设置”的功能模块。不同品牌的路由器界面略有差异,但核心逻辑相通。
在这里,你需要新建一条转发规则。关键参数包括:服务端口/外部端口(公网访客访问时使用的端口,例如8080)、内部IP地址(运行IIS的服务器的内网IP地址,如192.168.1.100)、内部端口(IIS站点实际监听的端口,同样为8080,如需内外端口不同可在此转换)、协议类型(通常选择“TCP”或“ALL”)。保存并启用这条规则后,路由器就学会了如何“派件”:所有从公网发往路由器WAN口IP地址8080端口的请求,都会被自动转发到内网192.168.1.100服务器的8080端口上。
为了确保规则生效,建议将服务器的内网IP设置为静态IP(在路由器DHCP设置中绑定MAC地址与IP),防止IP变动导致映射失效。配置完成后,可以尝试在与服务器同一局域网的另一台设备上,使用路由器的WAN口IP(通常可在路由器状态页查看)加上端口号进行访问测试,例如 `http://[路由器WAN口IP]:8080`。若能成功访问,说明路由器转发规则基本正确。
巧妙穿越系统防火墙屏障
很多时候,明明路由器和IIS配置都正确无误,但外部访问依然石沉大海。这堵“看不见的墙”很可能就是操作系统自带的防火墙。防火墙出于安全考虑,默认会阻止未经明确允许的入站连接,因此我们必须为其“开绿灯”。
在Windows服务器上,需要配置Windows Defender 防火墙的入站规则。打开“控制面板”->“系统和安全”->“Windows Defender 防火墙”->“高级设置”。在左侧选择“入站规则”,然后在右侧点击“新建规则”。规则类型选择“端口”,下一步后指定你映射的TCP端口(例如8080)。在后续的“操作”步骤中,选择“允许连接”。接着根据网络环境选择应用规则的配置文件(域、专用、公用,通常可全选)。最后为规则起一个易于识别的名称,如“允许IIS 8080端口入站”。完成创建后,规则立即生效。
对于Linux服务器或某些特定应用,也可能需要配置相应的防火墙策略(如firewalld、iptables或云服务商的安全组)。其核心思想是一致的:明确允许目标端口的TCP(有时包括UDP)协议流量通过。这是一个常被忽略但至关重要的环节,排查故障时务必将其纳入检查范围。完成防火墙配置后,可以再次尝试从外部网络进行访问测试。
应对无公网IP的挑战
对于许多使用家庭宽带或某些企业内网的用户来说,可能会面临一个更棘手的难题:路由器获取到的WAN口IP地址本身就是一个大的局域网IP(如10.x.x.x或100.x.x.x),并非真正的公网IP。这意味着即使完美设置了端口映射,外部互联网也无法直接寻址到你的路由器,映射自然无效。这种情况下,就需要借助内网穿透技术来实现外网访问。
内网穿透工具(如花生壳、Ngrok、Frp、Nat123等)充当了一个“中转站”的角色。你需要在服务器上运行这些工具的客户端,它会自动与工具服务商的公网服务器建立一个持续的加密隧道。当外部用户访问服务商提供的特定域名或地址时,流量会先到达公网服务器,然后通过这条隧道被转发到你内网的IIS服务上。这相当于为你的内网服务分配了一个永久的“外网电话号码”。
以一些主流工具为例,其配置通常较为简单:注册账号、下载客户端、登录后添加一条映射记录,指定内网IP、端口以及希望使用的外网域名或系统分配的二级域名即可。这类服务很多提供免费套餐,适合个人测试和低流量使用。选择时需关注其稳定性、速度和免费额度。内网穿透是解决无公网IP环境的终极方案,让部署在任意网络环境下的IIS服务都能轻松拥抱公网。
系统化排查连接故障
即使按照上述步骤一一操作,有时仍可能遇到无法访问的情况。需要一套系统化的排查方法来定位问题根源,化身为网络“侦探”。
第一步,进行分层测试。 首先确保IIS服务本身在本机 `http://localhost:端口` 可访问。在同一局域网内用另一台电脑通过服务器内网IP加端口访问,如 `http://192.168.1.100:8080`。若此步失败,问题可能出在IIS绑定、防火墙或服务器网络设置上。若此步成功,但用路由器WAN口IP加端口访问失败,则问题集中在路由器映射规则或上层网络。
第二步,验证端口开放状态。 可以利用在线的端口扫描工具(如canyouseeme.org)检查你的公网IP和端口是否确实对外开放。也可以从外部网络使用 `telnet [公网IP] [端口]` 命令测试TCP连接是否通畅。如果连接超时,可能是映射未生效或运营商屏蔽了端口(常见于80、443等常见服务端口,可尝试更换为8080、8443等非常用端口)。
第三步,检查日志与细节。 查看路由器管理界面中是否有端口转发的日志信息。检查IIS的日志文件(默认位于 `C:inetpublogsLogFiles`),看是否有外部IP的访问记录。确认服务器的网关和DNS设置正确,没有指向错误。对于云服务器用户,还需额外检查云服务商控制台中的安全组规则,确保已放行对应端口的入站流量。耐心遵循从内到外、从简到繁的排查顺序,绝大多数连接问题都能迎刃而解。
拥抱更现代的部署选择
掌握传统的IIS端口映射固然重要,但在云原生和容器化时代,我们也应了解更多的可能性。例如,直接将IIS网站部署到云虚拟机(如阿里云ECS、腾讯云CVM) 上,云服务商通常直接提供公网IP和便捷的安全组配置,省去了复杂的内网穿透步骤。
对于追求高效和集成的开发者,可以考虑使用Docker来容器化你的.NET应用,然后通过Docker的端口映射参数(`-p 8080:80`)轻松将容器端口暴露给主机,再结合主机层面的端口转发或直接部署在云上,管理起来更加灵活。像Azure App Service、AWS Elastic Beanstalk 这类平台即服务(PaaS),更是将服务器管理和端口暴露等底层问题完全抽象,让开发者只需专注代码和业务逻辑。
这些现代方案并非要取代传统的端口映射知识,而是提供了在不同场景下的更优选择。理解端口映射的原理,能让你更好地驾驭这些高级服务,根据项目需求、成本预算和技术栈,做出最合适的架构决策。
以上是关于iis如何映射别的端口(iis如何映射别的端口文件)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:iis如何映射别的端口(iis如何映射别的端口文件);本文链接:https://zwz66.cn/jianz/391964.html。
猜你喜欢
- iis如何查看post请求数据;iis post请求 2026-10-28
- iis如何搭建网站(如何用iis搭建网站) 2026-10-28
- iis如何实现公网共享打印机教程 - iis共享打印机客户端设置 2026-10-28
- iis如何安装、如何进行iis的安装 2026-10-28
- iis如何发布自己的网页、iis如何发布自己的网页文档 2026-10-28
- iis如何发布网站,iis如何发布网站内容 2026-10-28
- iis如何发布网站内容;iis如何发布网站内容文件 2026-10-28
- iis如何发布域名 - iis如何发布域名请求 2026-10-28
- iis发布网站;iis怎么发布网站 外网 2026-10-28
- iis发布网站教程;iis发布网站教程是什么 2026-10-28







