html设置访问过的样式(html设置访问密码)
-
html,设置,访问,过,的,样式,密码,在,数字,世界,

- 建站百科知识-小虎建站百科知识网
- 2026-10-27 20:28
- 小虎建站百科知识网
html设置访问过的样式(html设置访问密码) ,对于想了解建站百科知识的朋友们来说,html设置访问过的样式(html设置访问密码)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的深处,每一个网页都是一扇门。有些门敞开怀抱,欢迎所有访客;而有些门,则需要一把独特的“钥匙”——这或许是一个简单的密码,又或许是一段隐藏的代码。今天,我们将探索一扇特殊的门:如何通过纯粹的HTML技巧,为你的网页设置一道访问密码,并在验证通过后,悄然变换它的“容颜”。这不仅仅是技术,更是一种数字仪式,一种在访客输入正确密码的瞬间,让页面从沉寂中“苏醒”的艺术。想象一下,一个普通的链接,在点击之后,因为一段被访问过的历史,而披上了不同的色彩——这背后,正是`:visited`伪类与创意脚本交织的魔法。本文将为你揭开这层神秘面纱,从基础原理到高级实践,手把手教你打造既安全又极具视觉吸引力的私密空间。
密码守护:基础HTML访问控制机制
为网页加上一把锁,最直接的方式莫过于利用HTML表单与简单的JavaScript。这种方法虽不适用于极高安全级别的场景,但对于保护个人日记、家庭相册或小型项目预览页,却是一道优雅的防线。其核心在于,在页面加载时,通过脚本将真正的内容隐藏起来,只显示一个密码输入框。当访客输入预设的密码并提交后,脚本进行比对,若匹配成功,则隐藏密码表单,并显示出被保护的内容。
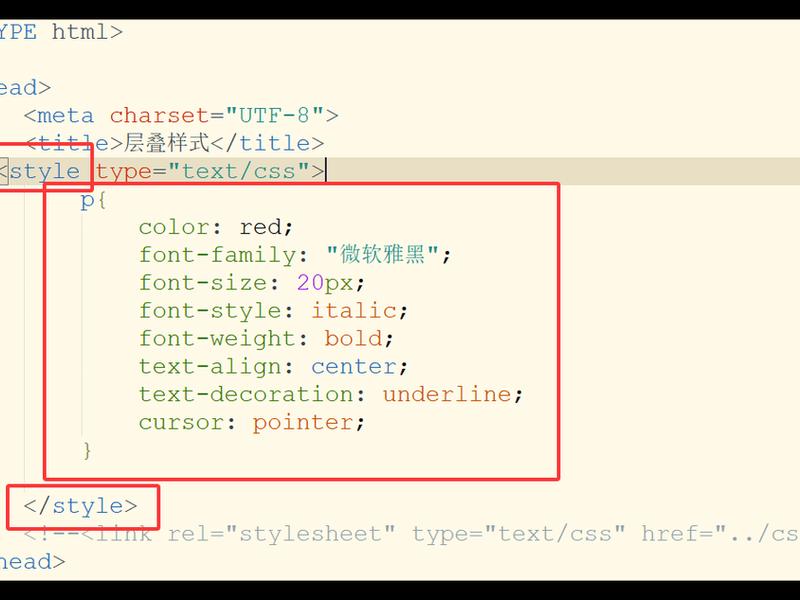
这种机制的实现,通常依赖于对`document.getElementById`等DOM操作函数的运用。密码可以直接硬编码在JavaScript中,也可以进行简单的哈希处理以增加一点隐蔽性。关键在于,整个验证过程发生在客户端,这意味着密码和逻辑对于懂技术的用户是可见的。它更像是一种“君子协定”或轻量级的访问控制,旨在阻止偶然的、不经意的访问,而非对抗恶意攻击。
正是这种简洁性,赋予了它巨大的创意空间。开发者可以围绕这个密码输入界面大做文章,设计充满悬念的提示语,或是将输入框融入整体的页面美学之中。当正确的密码被键入,页面内容豁然开朗的那一刻,访客获得的不仅仅是一段信息,更是一种解谜成功的参与感和满足感。这便是基础HTML密码保护的魅力所在——它用最低的技术门槛,创造了交互的仪式感。
视觉密语:`:visited`伪类的样式魔法
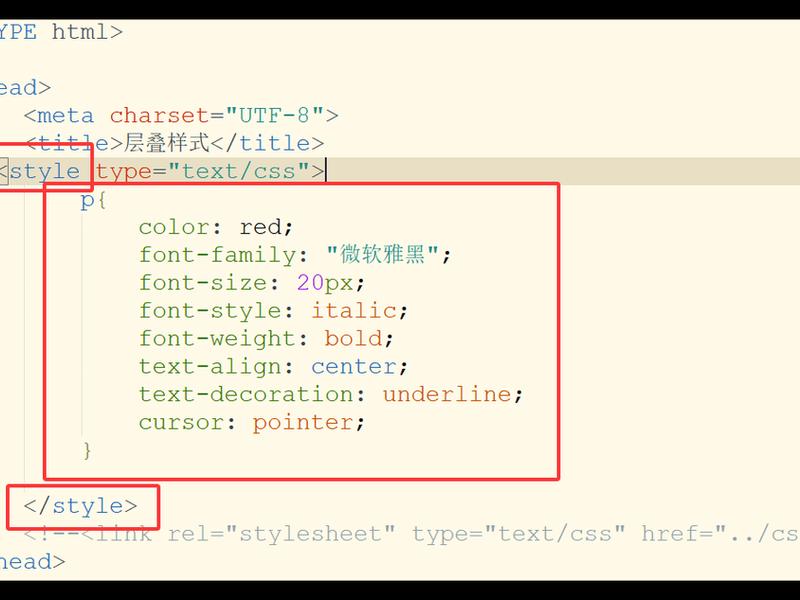
如果说密码是打开大门的钥匙,那么`:visited`伪类就是门后世界随访问状态变化的“环境灯光”。在CSS中,`:visited`选择器允许开发者专门为已被浏览器访问过的链接(``标签)定义样式。最常见的应用,便是改变链接的颜色,以提示用户“这条路你已经走过了”。例如,未访问的链接是蓝色,访问后变为紫色,这已成为一种不言而喻的网络惯例。
但它的潜力远不止于此。通过`:visited`,我们可以创造更细腻的用户体验。对于一个需要密码访问的页面,其入口链接本身就可以设计成一种状态指示器。当用户尚未访问或密码错误时,入口链接可以保持一种“未解锁”的样式,比如灰色、带有锁形图标。一旦用户成功通过密码验证并浏览了该页面,浏览器便会记录这个链接为“已访问”,借助`:visited`的样式定义,这个入口链接可以瞬间变为金色、高亮,或者显示一个“已解锁”的徽章。
这种视觉反馈是即时且持久的(在浏览器历史记录被清除前)。它无声地告诉用户:“秘境的通道已为你开启。”这不仅提升了界面的友好度,也增强了功能的可发现性。更重要的是,这种样式变化是基于浏览器内核的行为,无需额外的JavaScript去维护状态,既高效又可靠。巧妙运用`:visited`,能让密码保护功能从一次性的验证,延伸为一种持续的、可视化的状态标记。
双剑合璧:密码验证与状态样式联动
将基础的HTML密码验证与`:visited`伪类的样式魔法相结合,便能创造出更为强大的体验。思路是:密码验证成功后,不仅显示隐藏内容,还通过某种方式,让浏览器“认为”某个特定的链接(比如返回入口或指示链接)已经被访问过,从而触发预设的`:visited`样式。
一种经典的实现方式是,在密码验证通过的JavaScript函数中,动态创建一个隐藏的``标签,将其`href`属性指向受保护页面的真实URL(或一个锚点),然后模拟一次对该链接的“程序化访问”,例如使用`click`方法,再立即将其移除。这样操作后,浏览器便会将此链接记录到访问历史中,随后所有应用了`:visited`样式的对应链接都会改变外观。
这个过程宛如一场精心编排的戏剧。用户在前台输入密码,点击提交;后台脚本在验证成功后,一边展示隐藏的宝藏内容,一边悄无声息地翻动了浏览器历史记录的书页,为那个代表入口的链接盖上一个“已阅”的印章。从此,这个链接在用户眼中便有了不同的意义和外观。这种联动,使得密码保护不再是一个孤立的、封闭的事件,而是融入了用户的浏览旅程,成为了一个带有记忆和反馈的智能环节。
安全边际:认识客户端控制的局限性
在沉醉于这种技术美感的我们必须清醒地认识到它的边界。基于HTML和JavaScript的客户端密码验证,其安全性是有限的。密码通常以明文或简单编码形式存在于网页源代码中,任何查看页面源代码的用户都有可能发现它。验证逻辑完全暴露在前端,技术娴熟的用户可以通过浏览器开发者工具禁用JavaScript、修改本地文件或直接访问隐藏内容的资源路径来绕过保护。
这种技术绝不适用于保护敏感、机密或重要的个人数据,如财务信息、身份证件或私密通信。它的最佳定位,是作为一种“轻量级隐私守护者”或“趣味互动元素”。例如,用于保护一个给朋友的生日惊喜页面、一个家庭内部的公告板,或是一个作品集的“隐藏关卡”。它传递的更多是“此内容需要一点小努力才能获得”的意图,而非坚不可摧的堡垒。
明确这一点,并非否定其价值,而是为了更负责任、更恰当地使用它。开发者可以在页面中加入友好的提示,如“此密码仅防君子”,或通过巧妙的代码混淆增加一点点探索难度。最重要的是,始终对保护内容的敏感度有正确的评估,对于真正需要安全性的场景,务必转向服务器端验证、数据库存储哈希密码等后端技术。
创意延展:超越密码的交互式访问控制
既然安全性并非其首要目标,我们不妨放开思路,探索更多有趣、创新的“访问凭证”形式。密码不一定是一串字符,它可以是一个谜题、一道选择题、一次简单的拖拽操作,甚至是在页面上按特定顺序点击几个元素。JavaScript可以监听各种用户事件,从而创造出千变万化的“验证”方式。
例如,可以设计一个“星座锁”:页面上散落着12星座的图标,用户需要按照特定的星座顺序(比如他的幸运星座顺序)依次点击,才能解锁内容。或者,设置一个“情绪选择题”:通过几个问题判断用户当下的心情,只有选择特定情绪组合的用户才能进入。这些方式,其核心逻辑与密码验证一脉相承,都是通过用户交互触发JavaScript函数来判定是否显示内容。
与此`:visited`样式也可以随之进化。解锁链接的样式变化,可以根据不同的解锁方式而不同。比如,通过解谜解锁的链接,访问后显示为神秘的符文边框;通过回答问题解锁的,则显示为智慧的书卷图标。这种将交互方式与视觉反馈深度绑定的设计,极大地丰富了用户体验,让每一次访问都像是一次独特的冒险。它把简单的访问控制,升华为一场人与页面之间的趣味对话。
美学融合:设计无缝的视觉体验
技术是骨架,设计则是血肉。一个成功的HTML密码访问页面,最终打动人的往往是其浑然一体的视觉体验。密码输入框不应该是一个生硬的表单,而可以是融入背景画面的一扇门、一个需要旋转的保险箱转盘、或者一张需要填写答案的古老卷轴。CSS3提供了强大的滤镜、过渡、动画和形状工具,可以让验证过程充满动感和惊喜。
当密码正确,隐藏内容显示时,可以设计优雅的过渡动画:内容如画卷般徐徐展开,或像雾气一样消散显现。而对于那个因`:visited`而改变样式的入口链接,其设计更需精心。样式变化应当明显到足以被察觉,但又不能过于突兀,破坏整体的设计和谐。可以从颜色、饱和度、边框、阴影、附加图标等多个维度进行微调,使其状态变化显得自然且高级。
整个页面的色彩、字体、间距和意象,都应围绕“秘密”“解锁”“发现”等主题来构建。深色背景搭配亮色高光可以营造神秘感;手写字体和羊皮纸纹理能带来复古的探险氛围;流畅的微交互则能保证过程的顺滑。当技术实现与视觉设计完美融合时,这个需要密码访问的页面就不再是一个功能工具,而是一件值得欣赏和回味的数字艺术品。
以上是关于html设置访问过的样式(html设置访问密码)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:html设置访问过的样式(html设置访问密码);本文链接:https://zwz66.cn/jianz/391662.html。
猜你喜欢
- html设计一个商业网站代码(html设计一个商业网站代码怎么写) 2026-10-27
- html论文模板 html网页制作论文 2026-10-27
- html视频网站模板 html视频播放网站 2026-10-27
- html视频网站 html5视频网站 2026-10-27
- html视频怎么添加;html怎么在视频上添加文字 2026-10-27
- html视频怎么打开 - 怎么打开html视频文件 2026-10-27
- html表格颜色代码 html中表格颜色代码 2026-10-27
- html表格素材、html 素材 2026-10-27
- html表格的完整代码,html表格的完整代码有哪些 2026-10-27
- html表格模板代码,html表格设计代码 2026-10-27







