google浏览器主页被篡改 chrome浏览器主页被修改
-
google,浏览器,主页,被,篡改,chrome,修改,你

- 建站百科知识-小虎建站百科知识网
- 2026-10-25 21:52
- 小虎建站百科知识网
google浏览器主页被篡改 chrome浏览器主页被修改 ,对于想了解建站百科知识的朋友们来说,google浏览器主页被篡改 chrome浏览器主页被修改是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾在某个不经意的瞬间,打开熟悉的Chrome浏览器,却发现主页不再是那个简洁的谷歌搜索框,而是某个陌生的网址导航、购物网站,甚至充满弹窗广告的页面?那一刹那的错愕与烦躁,仿佛自己的数字领地被人强行闯入并肆意涂改。这不是简单的设置错误,而是一场悄无声息的“浏览器绑架”——Google Chrome主页被恶意篡改,已成为无数网民遭遇的隐秘之痛。
这种看似微小的变动背后,往往潜伏着更深层的威胁:隐私泄露、系统拖慢、广告轰炸,甚至财产安全风险。它如同数字世界的一株“寄生藤”,悄无声息地附着在你的日常工具上,蚕食着浏览体验与网络安全。本文将为你揭开Chrome主页被修改的层层迷雾,从入侵原理到根除方案,提供一套完整、深入的自救与防护指南。
入侵途径:恶意软件如何“绑架”你的浏览器
捆绑安装与恶意插件潜伏
绝大多数浏览器主页劫持的始作俑者,并非高深莫测的黑客,而是那些伪装成“免费软件”“系统优化工具”或“破解补丁”的捆绑安装包。用户在下载安装某个心仪的软件时,往往不会仔细阅读每一行安装选项,而恶意程序便利用这一点,在安装流程的角落勾选上“设置XX导航为首页”或“安装XX助手”等选项。一旦你快速点击“下一步”,劫持便已完成。
更隐蔽的则是通过浏览器扩展插件进行。一些声称能提供视频下载、广告屏蔽或购物比价的插件,在通过Chrome网上应用店审核后,可能会在后续更新中植入劫持代码。它们通常拥有合法的“外衣”,却在后台默默修改浏览器的启动页、新标签页设置,甚至劫持搜索引擎。这些插件往往权限过高,能读取和更改你的浏览数据,危害极大。
一些所谓的“浏览器优化工具”或“主页保护器”本身可能就是劫持者。它们以保护你的主页不被修改为名,实则将自己设置为唯一合法的修改者,从而实现对主页的长期控制。这种“贼喊捉贼”的手法,让普通用户难以辨别真伪,深陷其中。
注册表与快捷方式的隐秘篡改
对于Windows系统用户,注册表是系统与应用程序配置的核心数据库,也是恶意软件钟爱的劫持重灾区。某些顽固的恶意软件或广告程序会直接修改系统注册表中与Chrome相关的键值,例如在`HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun`或与浏览器策略相关的路径下,添加指向恶意网址的启动参数。即使用户在Chrome设置中恢复了主页,下次重启电脑或浏览器后,注册表中的恶意指令会再次将其改回。
另一种常见手法是篡改Chrome浏览器桌面快捷方式的“目标”属性。右键点击桌面上的Chrome图标,选择“属性”,你可能会在“目标”一栏的`chrome.exe`后面发现一长串陌生的网址链接。这就是恶意程序添加的启动参数,它指示浏览器每次启动时都强制打开那个特定网页。即使浏览器自身设置正确,通过这个被污染的快捷方式启动,依然会直达劫持页面。
更棘手的是,恶意软件可能同时从多个层面发起攻击——修改注册表、感染快捷方式、注入系统进程,甚至劫持DNS。这种多维度、立体式的劫持,使得单一的清理方法往往治标不治本,需要一套组合拳才能彻底根治。
网络劫持与运营商层面干预
除了本地计算机的问题,网络环境本身也可能成为“帮凶”。一些不太规范的公共场所Wi-Fi(如酒店、咖啡馆)、企业网络,或者个别地区的网络运营商,可能会在网络网关层面进行流量劫持。当你的浏览器发起打开主页的请求时,网络设备将其拦截并重定向到预设的广告页面或推广站点。这种情况的特点是,在任何浏览器、任何设备上连接该网络,主页都可能显示异常,而一旦切换网络(如使用手机流量),问题便立刻消失。
DNS劫持是网络层面另一种常见手段。DNS如同互联网的电话簿,负责将域名(如`google.com`)翻译成IP地址。如果恶意软件或网络设备篡改了你的DNS服务器设置,将其指向一个恶意的DNS服务器,那么当你请求访问谷歌主页时,这个恶意服务器可能会返回一个假冒或广告页面的IP地址。这种劫持影响范围广,不仅限于浏览器主页,可能影响所有网站的访问。
区分本地劫持和网络劫持至关重要。一个简单的判断方法是:尝试使用其他浏览器(如Edge、Firefox),或者在同一网络下的其他设备(如手机)访问谷歌主页。如果所有设备、所有浏览器都出现同样问题,那么网络劫持的可能性就非常大。反之,则问题大概率出在你自己的电脑上。
全面排查:精准定位主页被改的根源
系统化检查浏览器设置与扩展
解决问题的第一步是精准诊断。打开Chrome浏览器,点击右上角三个点,进入“设置”。在“外观”选项中,检查“显示主页按钮”是否开启,以及下方的主页地址是什么。确保它设置为你想要的网址(例如`https://www.google.com`)或“新标签页”。接着,在“启动时”选项中,检查浏览器启动时打开的页面是哪个。很多劫持行为就是通过修改这里的设置实现的。
接下来,进入“扩展程序”页面(在地址栏输入`chrome://extensions/`可直接访问)。这是排查的重中之重。仔细审视已安装的每一个扩展,尤其是近期待安装的、名称可疑的、或者你不记得主动安装过的扩展。可以尝试暂时禁用所有扩展,然后重启浏览器,观察主页是否恢复正常。如果恢复,则说明问题出在某个扩展上,再逐个启用扩展进行测试,直到找到罪魁祸首。
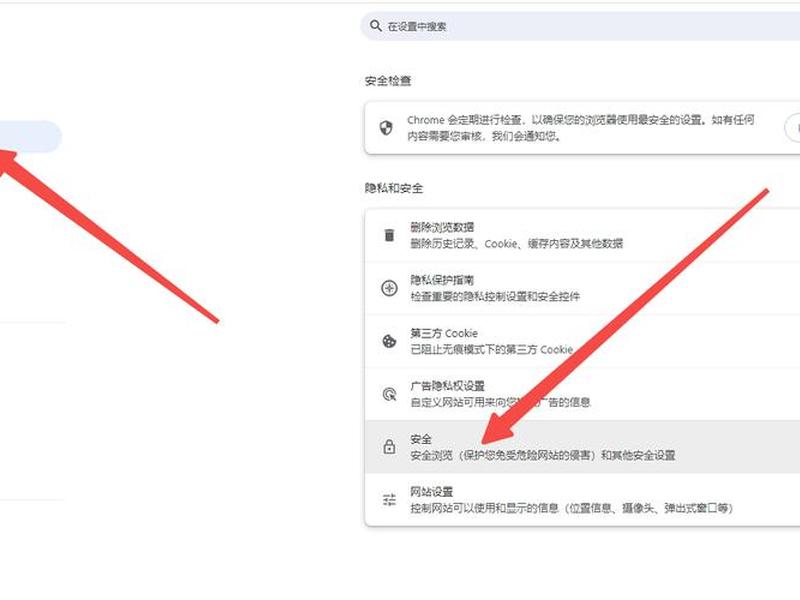
不要忽略“管理搜索引擎”设置(在设置中搜索“搜索引擎”)。有些劫持会将默认搜索引擎修改为带有推广代码的搜索站,这也会影响新标签页的打开行为。确保你的默认搜索引擎是Google或其他可信的选项。检查一下“隐私设置和安全性”中的“安全浏览”是否开启,这有助于Chrome识别和阻止恶意网站与扩展。
深度扫描系统与注册表关键项
如果浏览器设置本身无误,那么战火可能已经蔓延至系统层面。需要借助专业的安全工具。使用Windows系统自带的Windows Defender防病毒软件(或你已安装的其他知名杀毒软件,如卡巴斯基、诺顿等)进行一次全盘扫描。现代杀毒软件通常具备检测和清除浏览器劫持者、广告软件等潜在不受欢迎应用程序的能力。
对于顽固的注册表劫持,需要更专业的工具或手动清理。可以使用像AdwCleaner、Malwarebytes这类专注于广告软件、潜在不受欢迎程序清理的免费工具。它们能深度扫描浏览器插件、注册表、计划任务、服务等所有可能藏匿劫持代码的角落,并提供清晰的清理报告。注意:手动修改注册表有风险,非专业人士建议在清理前备份注册表或创建系统还原点。
除了专门的清理工具,检查系统启动项也至关重要。按下`Ctrl+Shift+Esc`打开任务管理器,切换到“启动”选项卡。查看是否有名称奇怪、发行商未知的高影响度启动项。禁用可疑的启动项。检查系统计划任务(在Windows搜索中输入“任务计划程序”),恶意软件常常在这里创建定时任务,以确保劫持行为在清理后能死灰复燃。
网络环境与快捷方式的最终验证
完成上述本地检查后,如果问题依旧,就需要将视线投向网络和入口。如前所述,尝试使用手机连接同一个Wi-Fi,然后用手机浏览器访问Google.com,看是否正常。如果不正常,基本可以断定是网络劫持,需要联系网络管理员或运营商,或避免使用该不安全的网络。
检查所有启动Chrome的入口。包括桌面快捷方式、任务栏固定图标、开始菜单快捷方式等。对每一个入口都右键点击,选择“属性”,查看“目标”栏是否被添加了多余网址。最简单彻底的方法是:找到Chrome的安装目录(通常是`C:Program FilesGoogleChromeApplication`),直接双击其中的`chrome.exe`主程序文件来启动浏览器。如果这样启动后主页正常,那么问题100%出在某个快捷方式上。可以放心地删除所有旧的快捷方式,然后从干净的`chrome.exe`主程序重新发送快捷方式到桌面或任务栏。
根除与修复:一步步夺回浏览器控制权
重置浏览器与移除恶意组件
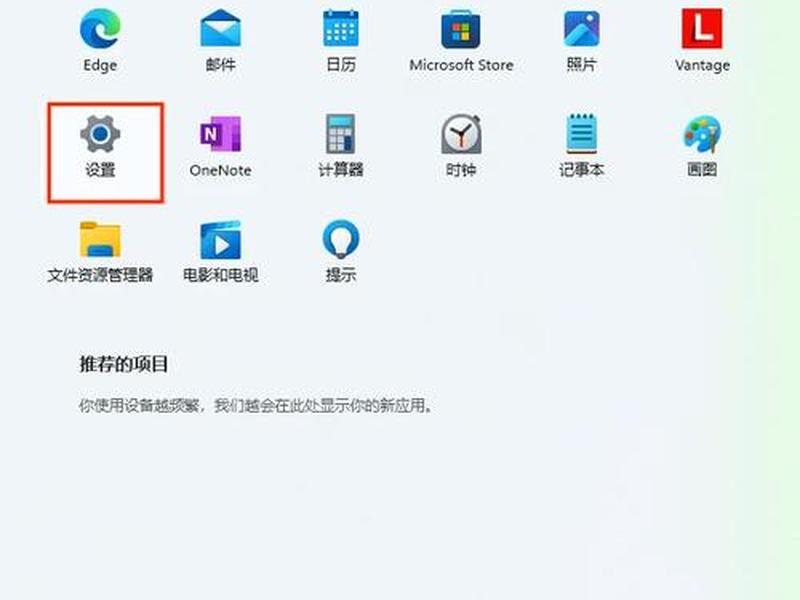
当确定问题根源后,最直接有效的“大招”之一是重置Chrome浏览器设置。这一操作会将浏览器恢复到初始状态,包括重置主页、新标签页、搜索引擎、固定标签页,并禁用所有扩展程序(但会保留书签、历史记录和保存的密码)。操作路径为:Chrome设置 -> 高级 -> 重置并清理 -> 将设置恢复为原始默认值。这能清除绝大多数通过常规设置和扩展进行的劫持。
对于通过恶意扩展进行的劫持,仅仅禁用是不够的,必须彻底移除。在扩展程序页面,将可疑扩展直接删除。有些恶意扩展非常顽固,可能无法正常删除,此时可以尝试在安全模式下启动Chrome(关闭所有Chrome进程后,按住Shift键再点击Chrome图标),或者在扩展程序页面开启“开发者模式”,然后通过扩展的ID在本地文件系统中找到其文件夹并手动删除。更彻底的方法是,在清理完恶意软件后,手动清空Chrome的用户数据文件夹(`C:Users[你的用户名]AppDataLocalGoogleChromeUser Data`下的部分文件夹,如`Default`,操作前请备份重要数据),然后重新登录同步。
如果重置后问题很快复发,说明系统中有常驻进程在持续搞破坏。这时需要结合前文提到的AdwCleaner等工具进行深度清理,并检查浏览器策略。在Chrome地址栏输入`chrome://policy/`查看是否有被恶意配置的管理策略。如果有,且非企业环境所需,可以尝试通过组策略编辑器(gpedit.msc)或注册表编辑器删除相关策略项。
修复系统与创建纯净运行环境
对付最顽固的、与系统文件深度捆绑的劫持者,可能需要更强大的系统修复工具。例如,使用Microsoft Safety Scanner或ESET Online Scanner等在线扫描器进行二次深度查杀。这些工具不依赖本地病毒库,能检测到最新的威胁。
修复被篡改的注册表键值。可以手动定位到关键的注册表路径,如与浏览器启动相关的`HKEY_LOCAL_MACHINESOFTWAREPoliciesGoogleChrome`和`HKEY_CURRENT_USERSOFTWAREPoliciesGoogleChrome`(如果存在),以及`HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun`等启动项,删除其中与Chrome相关但不明确的字符串值。再次强调,修改注册表前请备份。
为了杜绝后患,考虑创建一个干净的浏览器使用环境。可以使用Chrome的“多用户”功能,为日常浏览创建一个全新的配置文件,与可能被污染的旧配置文件隔离。更终极的解决方案是,如果电脑长期未经清理,且感染源不明,备份重要个人数据后,执行一次系统的“重置此电脑”或干净重装操作系统,是从根本上解决问题的办法,虽然代价较大。
更改网络设置与使用安全工具
针对网络层面的DNS劫持,解决方法相对明确。进入系统的网络设置,将DNS服务器手动更改为可靠的公共DNS,例如Google Public DNS (8.8.8.8 和 8.8.4.4) 或 Cloudflare DNS (1.1.1.1)。这不仅能解决劫持问题,有时还能提升解析速度和安全性。在Windows中,可以通过控制面板的“网络和共享中心”-“更改适配器设置”-右键点击当前网络连接“属性”-选择“Internet协议版本4 (TCP/IPv4)”-“属性”来手动设置DNS。
安装并使用可靠的网络安全工具进行持续防护。除了实时防病毒软件,可以考虑使用带有“浏览器保护”或“主页锁定”功能的安全软件。这类功能能主动防止任何程序(包括你自己)未经允许修改浏览器的主页、搜索引擎和启动页设置,为浏览器加上一把坚固的锁。
养成良好的下载与安装习惯,是预防的关键。永远从官方网站或可信的应用商店下载软件。安装时选择“自定义安装”或“高级选项”,仔细阅读每一个步骤,取消勾选所有捆绑安装的额外软件、工具栏或主页修改提议。对网络上来源不明的、激活工具保持高度警惕,它们往往是恶意软件的最大温床。
终极防护:构建主动防御体系,远离劫持威胁
强化安全习惯与下载源头管理
预防永远胜于治疗。构建浏览器安全的第一道防线,在于用户自身的安全意识。下载软件时,务必认准官方网站。许多第三方下载站提供的安装包已被植入广告插件,甚至替换为恶意软件。对于开源软件,可以优先考虑在GitHub等知名平台下载。安装过程中,放慢速度,拒绝“一路下一步”,对所有预勾选的附加选项说“不”。
谨慎对待浏览器扩展。只在Chrome网上应用店(Chrome Web Store)安装扩展,并关注其用户评价、评分和更新日期。对于要求过多权限(如“读取和更改您在所有网站上的数据”)的扩展要保持警惕。定期审查已安装的扩展,及时移除不再使用或可疑的扩展。可以考虑使用像“扩展程序更新通知”这类工具来监控扩展的更新行为。
保持系统和浏览器的更新至关重要。Chrome和操作系统的安全更新往往包含了针对最新威胁的防护补丁。开启自动更新,确保你始终运行着最安全的版本。考虑使用Chrome的增强型安全浏览功能(在隐私设置和安全性中),它能提供针对危险网站、扩展和下载的更强保护。
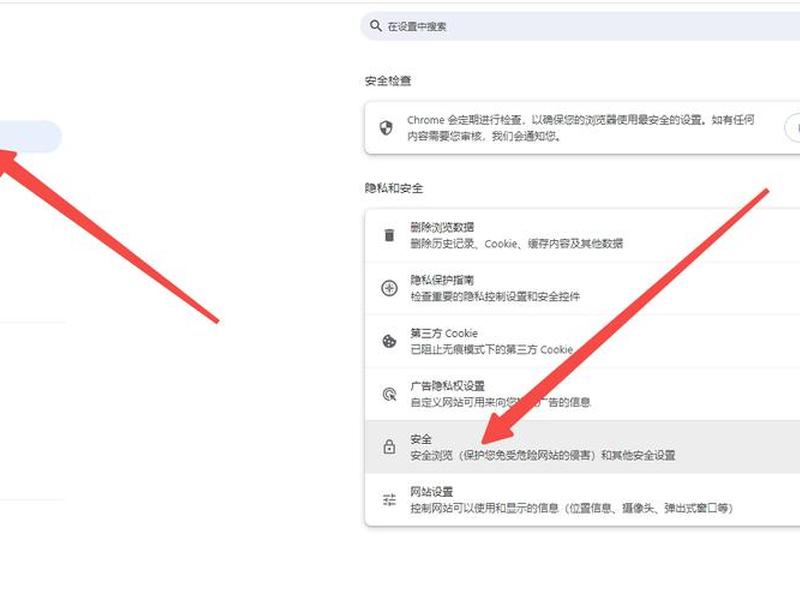
利用技术工具进行主动锁定与监控
借助技术手段加固防线。如前所述,使用安全软件的“浏览器保护”功能是简单有效的一招。可以手动通过组策略来锁定Chrome设置(适用于Windows专业版及以上)。运行`gpedit.msc`,导航到“计算机配置”->“管理模板”->“Google”->“Google Chrome”,可以找到诸如“禁用配置主页”等策略,启用它们可以从系统层面防止修改。
对于企业或高级用户,可以通过创建干净的浏览器快捷方式并设置权限来保护。创建一个指向`chrome.exe`的快捷方式,然后右键点击该快捷方式->属性->安全,修改权限,使当前用户只有“读取和执行”的权限,而没有“写入”或“修改”的权限,这样恶意软件就无法通过修改这个快捷方式来添加启动参数。
定期进行安全检查。可以设定每月一次,使用AdwCleaner、Malwarebytes等扫描工具进行快速扫描,清理可能潜入的潜在不受欢迎程序。定期检查浏览器设置、扩展列表和系统启动项,防患于未然。使用密码管理器并启用双重认证,也能在账号层面增加安全性,防止恶意扩展窃取凭据后造成更大损失。
建立应急响应与数据备份意识
即使防护再严密,也应做好最坏的打算。熟悉Chrome的同步功能,并确保书签、密码、自动填充信息等重要数据已安全地同步到你的谷歌账户。这样,即使在最极端情况下需要重置或重装,也能快速恢复核心数据。定期导出书签为HTML文件,作为本地备份。
了解并练习上文所述的排查与修复流程,将其内化为一种“数字急救”技能。当问题发生时,能够冷静、有条理地从浏览器设置、扩展、快捷方式、注册表、网络等维度逐步排查,而不是盲目下载各种所谓的“修复工具”,后者很可能带来二次伤害。
培养一种健康的“数字怀疑精神”。对突然弹出的系统警告、过于诱人的“免费”承诺、以及朋友发来的可疑链接保持警惕。网络空间危机四伏,你的浏览器主页不仅是上网的起点,更是你数字主权的前哨。守护它,就是守护你自由、清洁、安全的网络旅程的第一道关卡。
守护数字起点的纯净与自主
Google Chrome主页被篡改,绝非一个可以忽视的小麻烦。它是一个明确的信号,标志着你的数字设备或网络环境已经出现了安全缺口。从恼人的广告弹窗到隐秘的数据窃取,其危害可大可小。通过本文揭示的从捆绑安装、插件潜伏到注册表篡改、网络劫持的多元入侵路径,我们看到了这场“静默绑架”的复杂性。
与之对应,从基础设置检查、扩展清理,到深度系统扫描、DNS修复,再到主动防御体系的构建,夺回控制权的过程也需要系统性的策略和持之以恒的警惕。解决问题的核心,在于精准定位根源,然后采用针对性的、层层递进的清理与修复手段。更重要的是,将事后的修复转化为事前的预防,通过强化安全习惯、善用防护工具、建立备份意识,筑起一道防火墙。
让你的浏览器主页,始终是你通往广阔互联网世界的、纯净而自主的起点。这不仅是技术上的维护,更是一种数字时代必备的自我捍卫能力。当你能从容应对并预防此类劫持时,你便在这个充满未知的网络海洋中,牢牢握住了自己航船的舵盘。
以上是关于google浏览器主页被篡改 chrome浏览器主页被修改的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:google浏览器主页被篡改 chrome浏览器主页被修改;本文链接:https://zwz66.cn/jianz/389340.html。
猜你喜欢
- google自建站教程(google搭建个人网页) 2026-10-25
- google永久免费网站 google永久免费网站搜索引擎https 2026-10-25
- google永久免费的服务器、google永久免费的服务器剧集 2026-10-25
- google搭建个人网页、google网站怎么做 2026-10-25
- google建站(google建站费用) 2026-10-25
- google关键词排名优化 谷歌关键词排名优化 2026-10-25
- google seo实战教程,做好google seo的技巧 2026-10-25
- google seo 推广,google 推广效果怎么样 2026-10-25
- google chrome学生网站怎么打开、google drive学生 2026-10-25
- dw个人页面设计 dw个人主页设计 2026-10-25