download.php、download.php是什么文件
-
download.php,、,是什么,文件,在,浩如烟海,的

- 建站百科知识-小虎建站百科知识网
- 2026-10-25 06:45
- 小虎建站百科知识网
download.php、download.php是什么文件 ,对于想了解建站百科知识的朋友们来说,download.php、download.php是什么文件是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩如烟海的网站后台,一个名为 `download.php` 的文件,常常扮演着默默无闻却至关重要的角色。当用户点击“下载”按钮,期待的文件顺利落入本地时,背后的功臣往往就是这个看似简单的PHP脚本。它究竟是什么?为何一个文件名就能让浏览器乖乖地交出文件,而不是直接打开?这背后,隐藏着一套精密的HTTP协议对话与服务器端的逻辑控制。对于网站开发者而言,它是构建下载功能的基石;而对于安全意识薄弱者,它也可能成为黑客撬开服务器大门的“”。本文将深入解析 `download.php` 的本质,揭开其神秘面纱,并探讨如何安全、高效地驾驭它。
核心原理:HTTP头的魔法
`download.php` 的核心使命,是作为服务器与浏览器之间的“翻译官”与“指挥官”。它的工作原理并不复杂,却极为巧妙。当用户访问一个形如 `example.com/download.php?file=report.pdf` 的链接时,服务器并非直接返回文件内容,而是先执行 `download.php` 这个脚本。
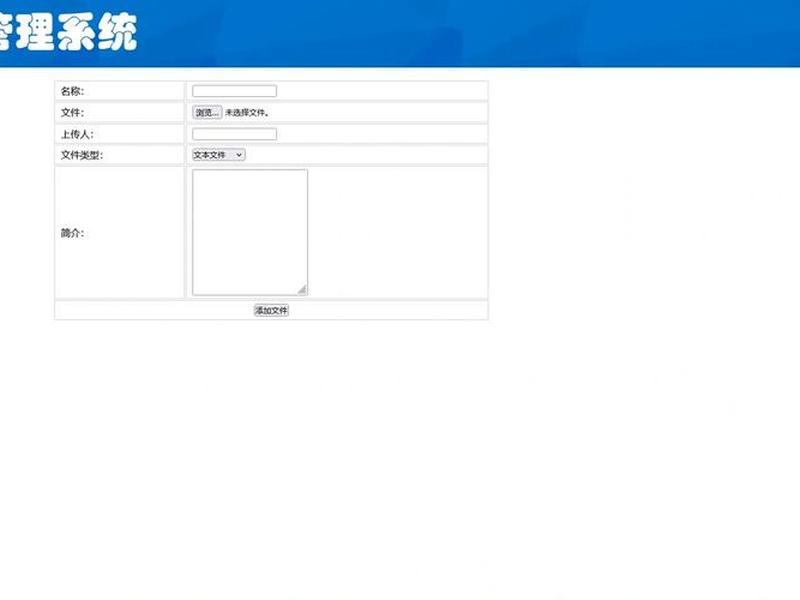
脚本的第一项任务,是设置一组特殊的HTTP响应头。其中,`Content-Type: application/octet-stream` 这行代码至关重要。它告诉浏览器:“即将发送的内容是一个二进制数据流,不要尝试用任何插件或内置功能去解析、预览它。”紧接着,`Content-Disposition: attachment; filename="report.pdf"` 这行指令则发出明确命令:“请将接下来的数据以附件形式保存,并建议用户将其命名为‘report.pdf’。”这些头信息共同构成了一道强制指令,让浏览器弹出下载对话框,而非在标签页内直接打开PDF文件。
脚本通过 `readfile` 或分段读取文件流的方式,将服务器硬盘上指定文件的内容“推送”到HTTP响应体中。浏览器接收到这些二进制数据后,便会根据之前的指令,启动下载流程。整个过程,文件真实的物理路径(如 `/var/www/uploads/secret/report.pdf`)对用户是完全隐藏的,用户看到的只是一个动态生成的PHP链接,这为权限控制和安全管理提供了基础。
安全基石:抵御路径遍历攻击
正是这种动态处理特性,如果实现不当,会将服务器置于极度危险的境地。最常见且致命的漏洞是“路径遍历攻击”。想象一下,如果脚本简单地拼接用户传入的文件名:`$file_path = '/uploads/' . $_GET['file'];`,那么恶意用户只需构造 `?file=../../../etc/passwd` 这样的参数,便能轻松跳转目录,读取服务器系统的敏感文件,如用户账户列表、配置文件甚至数据库连接字符串。
构建安全的 `download.php`,首要任务便是铸就一道不可逾越的路径防火墙。最有效的方法是使用 `basename` 函数,它能剥离路径中的目录部分,只返回纯粹的文件名,瞬间化解所有 `../` 的诡计。更进一步,结合 `realpath` 函数将路径解析为绝对路径,并与预设的白名单安全目录进行比较,确保最终访问的文件绝对位于允许的目录树下。例如,检查 `strpos($real_file_path, realpath(‘/safe/dir/’)) === 0`,确保文件路径以安全目录开头。
建立文件扩展名白名单机制也至关重要。只允许下载 `[‘pdf’, ‘docx’, ‘jpg’]` 等预设的安全类型,可以有效防止攻击者利用服务器可能存在的解析漏洞,将可执行脚本当作文件下载后触发。这些措施共同构成了一套纵深防御体系,将危险拒之门外。
体验优化:处理中文与大型文件
一个健壮的下载脚本不仅要安全,还需考虑用户体验。中文文件名乱码是一个经典问题。不同浏览器对中文的编码处理方式不同。针对古老的IE浏览器,可能需要对文件名进行 `urlencode` 处理;而对于现代浏览器,则可能需要使用 `iconv(‘UTF-8’, ‘GB2312’, $filename)` 进行字符集转换,确保下载对话框显示正确的文件名,而不是一堆乱码。
面对数百兆甚至数GB的大型文件,直接使用 `readfile` 可能导致PHP内存耗尽。优雅的解决方案是采用“流式输出”。通过 `fopen` 以二进制模式打开文件,然后在循环中,使用 `fread` 每次读取一小块数据(例如1MB),并立即用 `echo` 输出,同时配合 `ob_flush` 和 `flush` 刷新输出缓冲区。这种方式如同细水长流,对服务器内存压力极小,用户也能看到持续前进的下载进度条,体验更佳。
还可以通过设置 `Cache-Control` 和 `Expires` 等头信息,合理控制浏览器缓存行为。对于频繁更新的文件,设置为不缓存;对于静态资源,则可允许缓存以提升重复下载速度。这些细节的打磨,体现了开发者的专业与用心。
高级应用:权限校验与下载统计
在内容付费、会员制网站或企业内部系统中,下载往往不是对所有人开放的。`download.php` 就演变成了一个强大的网关。在脚本开始处理文件之前,可以先进行会话验证:检查用户是否已登录、其账户是否有效、会员是否在有效期内。更进一步,可以查询数据库,验证当前用户是否有权限下载这个特定ID的资源,或者其下载次数是否已达上限。
基于这种架构,可以轻松实现更复杂的功能。例如,记录每一次成功下载的日志,包括用户ID、下载时间、文件ID、IP地址等,用于后续的数据分析和审计。也可以实现“防盗链”功能,检查HTTP请求头中的 `Referer` 字段,判断请求是否来自自己的网站,防止资源被其他网站直接引用,消耗带宽。
甚至可以实现动态文件生成与下载。例如,用户请求下载一份个人数据报告,`download.php` 在验证权限后,并不读取一个静态文件,而是实时从数据库中查询该用户的数据,调用PDF生成库,在内存中动态创建一份PDF文档,然后将其作为下载流发送给用户。这实现了真正的按需生成。
常见漏洞与错误实践
尽管原理清晰,但在实际开发中,围绕 `download.php` 仍存在大量错误实践,导致安全漏洞和功能缺陷。最典型的错误是直接将用户输入拼接到文件路径中,如前文所述的路径遍历漏洞。另一个常见错误是过度信任客户端提交的文件MIME类型,应该由服务器使用 `finfo_file` 函数根据文件内容实际判断类型,而非仅看扩展名。
有些开发者为了“方便”,允许直接通过文件完整URL访问静态资源,这完全绕过了 `download.php` 的权限校验,使得安全措施形同虚设。正确的做法是将所有真实文件存放在Web根目录之外,确保只能通过PHP脚本间接访问。未能设置合适的 `Content-Length` 头,会导致浏览器无法显示下载进度;在处理失败时,直接暴露服务器内部路径信息给用户,也为攻击者提供了线索。
忽略下载频率限制也是一个风险点。恶意用户可能编写脚本,高速连续调用 `download.php` 下载大量文件,进行内容爬取或发起DDoS攻击,消耗服务器带宽和IO资源。一个完善的实现应当集成简单的频率限制逻辑,例如基于IP或用户会话,在单位时间内限制最大下载次数。
以上是关于download.php、download.php是什么文件的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:download.php、download.php是什么文件;本文链接:https://zwz66.cn/jianz/388617.html。
猜你喜欢
- dreame网站怎么进入、怎么进入dream的服务器 2026-10-25
- dns二级域名分发平台(dns二级域名分发平台是什么) 2026-10-25
- dnf毁灭之神、dnf毁灭之神卡赞怎么打 2026-10-25
- dnd毁灭神器、毁灭神器外观 2026-10-25
- dnd毁坏的寂静城、毁坏的城堡 2026-10-25
- dnd弑神夺格的说法是谣言吗、有一部动漫弑神夺取能力 2026-10-25
- deepseek一键生成ppt、kimi一键生成ppt 2026-10-25
- d1模板、d1ppt模板 2026-10-25
- d---网页制作--index.、d-----网页制作----index. 2026-10-25
- c语言零基础自学、c语言零基础自学用什么软件 2026-10-25