cms建站系统漏洞,萌新也能找cms漏洞
-
cms,建站,系统,漏洞,萌新,也能,找,你,是否,

- 建站百科知识-小虎建站百科知识网
- 2026-10-24 22:17
- 小虎建站百科知识网
cms建站系统漏洞,萌新也能找cms漏洞 ,对于想了解建站百科知识的朋友们来说,cms建站系统漏洞,萌新也能找cms漏洞是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否觉得“漏洞挖掘”是安全大神们的专属领域,离普通网站管理员或新手开发者遥不可及?今天,我们将打破这一迷思。内容管理系统(CMS)作为构建网站的核心工具,其广泛应用的背后,也潜藏着诸多安全风险。好消息是,即便你是网络安全领域的“萌新”,只要掌握正确的方法和视角,同样可以系统地发现常见CMS的潜在漏洞,为自己的网站筑起第一道防线。本文将为你揭开这层神秘面纱,提供一套清晰、可操作的入门路径。
一、洞悉漏洞:从理解CMS架构开始
任何探索都始于理解。CMS并非铁板一块,它通常由核心程序、主题模板、功能插件(或模块)以及数据库共同构成。这种模块化设计在带来灵活性的也创造了多个潜在的攻击面。核心程序的更新往往由官方团队维护,相对规范;而海量的第三方主题和插件,其代码质量参差不齐,更新维护也不及时,成为了漏洞滋生的“重灾区”。
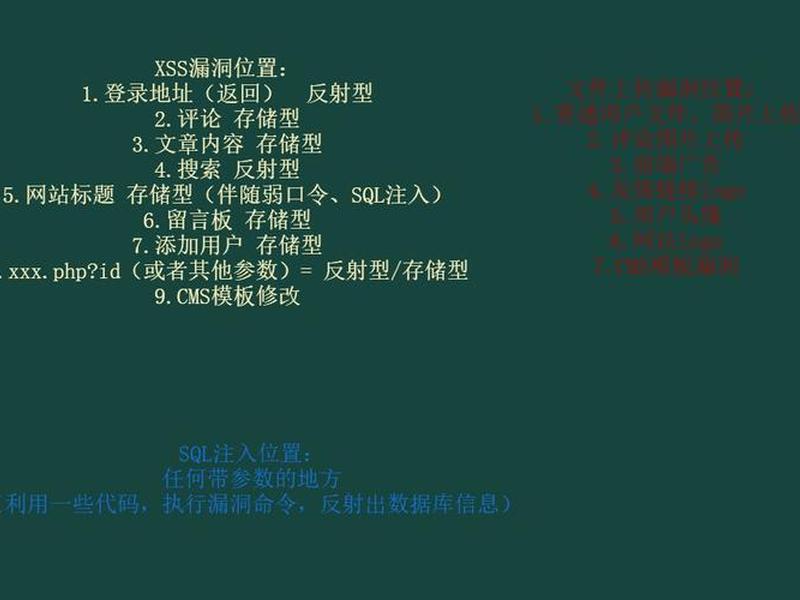
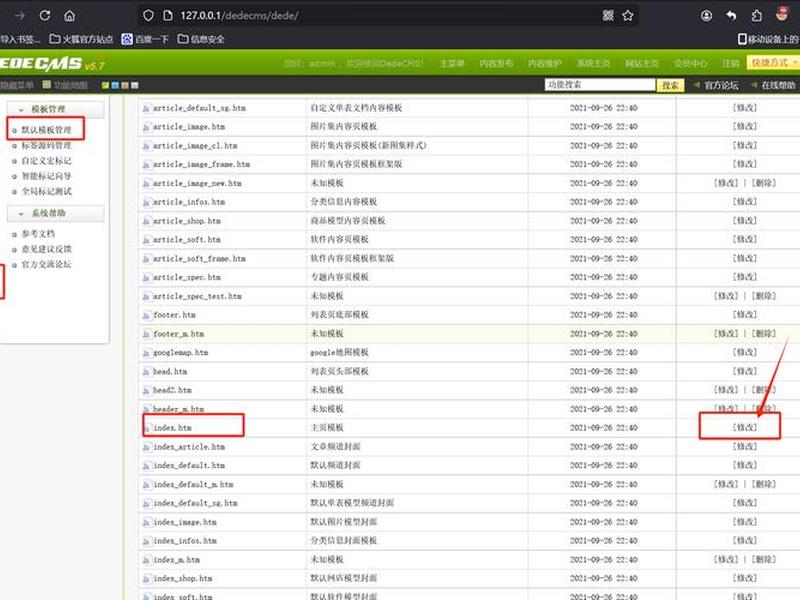
对于新手而言,无需一开始就深入复杂的代码审计。首先应建立对目标CMS的整体认识:它是什么?常用的版本有哪些?其基本的目录结构和文件作用是什么?例如,了解`/admin/`通常是后台入口,`/uploads/`存放用户上传文件,`/includes/`包含核心函数库。这些基础知识能帮助你在后续测试中快速定位关键位置。
理解常见漏洞类型同样关键。SQL注入、跨站脚本(XSS)、文件上传漏洞、逻辑漏洞等,是CMS中最高频出现的问题。萌新可以从这些经典漏洞的原理学起,了解它们是如何因开发者未对用户输入进行充分过滤、验证或授权检查而产生的。这种原理性认知,是指引你寻找漏洞的灯塔。
二、信息搜集:绘制你的“攻击地图”
在发起任何实质性测试之前,详尽的信息搜集是至关重要的一步。这如同战士上战场前需要侦察地形。你的目标是尽可能多地收集关于目标CMS站点的信息。确认对方使用的具体CMS类型和版本号。许多CMS会在元数据、生成的文件路径、Cookie名称或特定文件中留下版本标识。也有专门的在线工具和浏览器插件可以辅助识别。
接下来,探索网站暴露的目录和文件。尝试访问一些常见路径,如`/robots.txt`、`/sitemap.xml`、`/admin/`、`/install/`、`/readme.md`等。这些文件可能泄露目录结构、后台地址甚至数据库配置信息。关注网站上使用的插件、主题名称及其版本,通过搜索引擎查询这些组件是否存在已知的公开漏洞。
不要忽视错误信息的力量。有时,通过故意触发错误(如访问不存在的页面或提交异常数据),CMS可能会返回详细的报错信息,其中可能包含路径、数据库语句或代码片段,这些都是极有价值的情报。信息搜集阶段越充分,后续的漏洞挖掘就越有方向性和效率。
三、实战入口:从简单漏洞类型入手
对于新手,建议从相对容易理解和发现的漏洞类型开始实践,建立信心和手感。文件上传漏洞是一个绝佳的起点。许多CMS允许用户上传头像、文档等文件,如果未对文件后缀、类型、内容进行严格校验,攻击者就可能上传包含恶意代码的脚本文件(如.php, .jsp),从而获取网站控制权。测试时,可以尝试上传各种类型的文件,观察系统的过滤机制。
跨站脚本(XSS)漏洞也较为常见。它常出现在搜索框、评论框、留言板等用户输入会被直接输出显示的地方。你可以尝试输入一些简单的测试载荷,如``,观察页面是否弹窗。如果成功,则证明存在反射型XSS。存储型XSS则需要寻找输入能被持久化保存并展示给其他用户的功能点。
敏感信息泄露也值得关注。检查网站是否存在目录遍历漏洞(通过修改参数访问系统文件),或配置文件、备份文件、日志文件等是否被错误地放置在Web可访问目录下。这些看似“低级”的漏洞,在实际网络中依然大量存在,是萌新练习眼力和测试流程的绝佳目标。
四、工具辅助:让扫描器成为你的“探路杖”
完全手动测试效率有限,合理利用自动化工具能极大扩展你的能力边界。对于新手,可以从一些图形化、集成化的漏洞扫描工具开始。这些工具操作相对简单,只需输入目标URL,它们便能自动进行一系列常规安全检测,如端口扫描、目录爆破、常见漏洞探测等,并生成直观的报告。
值得注意的是,工具是辅助,而非万能。自动化扫描器可能会产生大量误报,也可能遗漏一些复杂的逻辑漏洞。你需要学会分析扫描报告,对工具提示的“疑似漏洞”进行手动验证。这个过程本身就是一个深度学习的过程:为什么工具会在这里报警?它的检测原理是什么?我该如何复现和确认?
除了综合扫描器,还有一些针对特定任务的小工具,如用于爆破目录的DirBuster、用于检测SQL注入的SQLMap(需在授权环境下谨慎使用)、用于拦截和修改请求的Burp Suite社区版等。逐步熟悉这些工具的基本用法,能让你的漏洞挖掘工作事半功倍。
五、思维升级:关注逻辑与权限漏洞
当你对常见技术漏洞有一定了解后,需要将思维提升到业务逻辑层面。逻辑漏洞往往更隐蔽,危害也可能更大,因为它直接绕过了正常的业务流程。例如,在CMS的购物车功能中,能否通过修改参数(如商品价格、数量、总价)以异常低价完成支付?在密码找回功能中,验证码是否会返回给客户端?能否被暴力枚举?
权限绕过与垂直越权是另一类关键问题。尝试在未登录状态下直接访问登录后才能访问的页面URL(如用户中心、后台管理页面)。或者,使用普通用户账号登录后,尝试访问本应只有管理员才能访问的功能或数据。CMS在权限校验上的疏忽,可能导致严重的未授权访问。
测试逻辑漏洞需要你真正理解每个功能的设计初衷和正常流程,然后思考“如果我不按常理出牌会怎样”。这种“打破常规”的思维,是漏洞挖掘者最宝贵的素质。从用户注册、登录、信息修改、订单处理到后台管理,每一个交互环节都值得你用怀疑的眼光去审视。
六、善用资源:在社区与实践中成长
独学而无友,则孤陋而寡闻。网络安全是一个高度依赖社区和知识共享的领域。国内外有许多优秀的安全论坛、博客、漏洞披露平台和GitHub项目。多关注这些平台,学习他人分析漏洞的思路、方法和技巧。阅读公开的漏洞分析报告(CVE详情),是理解复杂漏洞原理的最佳途径之一。
强烈建议你在合法授权的环境下进行练习。可以自己搭建靶场环境(如DVWA、WebGoat、以及各种CMS的旧版本靶机),也可以参与一些在线的CTF(夺旗赛)挑战中Web安全相关的题目。在完全可控的环境里大胆测试,不用担心法律风险,这是萌新积累实战经验最安全的方式。
保持持续学习的心态至关重要。CMS在更新,漏洞形态在演变,防御技术也在进步。定期关注你所研究的CMS的安全公告,了解其修复了哪些漏洞,从而逆向学习漏洞的发现方法。将理论、工具、实践和社区交流结合起来,你就能在寻找CMS漏洞的道路上,从“萌新”稳步走向“熟练”。
以上是关于cms建站系统漏洞,萌新也能找cms漏洞的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:cms建站系统漏洞,萌新也能找cms漏洞;本文链接:https://zwz66.cn/jianz/388196.html。
猜你喜欢
- cms建站系统都有什么,cms建站是什么意思 2026-10-24
- cms建站系统源码 cms建站平台 2026-10-24
- cms建站系统源码 - cms建站详细教程 2026-10-24
- cms建站系统有哪些(cms建站程序哪个好) 2026-10-24
- cms建站系统排行榜 cms建站是什么意思 2026-10-24
- cms建站系统怎么赚钱 cms建站是什么意思 2026-10-24
- cms建站系统小程序官网 - cms建站程序哪个好 2026-10-24
- cms建站系统哪个最好、cms建站程序哪个好 2026-10-24
- cms建站系统哪个好,cms建站程序哪个好 2026-10-24
- cms建站系统企业线上展厅;企业建站 cms 2026-10-24