api免费下载网站 api免费下载网站安全吗
-
api,免费,下载网站,安全,吗,在,数字,技术,

- 建站百科知识-小虎建站百科知识网
- 2026-10-23 10:42
- 小虎建站百科知识网
api免费下载网站 api免费下载网站安全吗 ,对于想了解建站百科知识的朋友们来说,api免费下载网站 api免费下载网站安全吗是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字技术蓬勃发展的今天,API(应用程序编程接口)已成为连接不同软件、服务和数据的核心桥梁。对于开发者,尤其是个人开发者、学生和初创团队而言,“API免费下载网站”犹如一座座诱人的“数据金矿”,提供了便捷获取天气、金融、新闻、地理位置等各类接口的途径,极大地降低了开发门槛与成本。一个令人不安的疑问也随之浮现:这些唾手可得的免费API下载网站,真的安全吗?当开发者满怀欣喜地将一个未知来源的接口集成到自己的项目中时,是否无意中为系统打开了一扇危险的“后门”?本文将深入剖析API免费下载网站的安全图景,从多个维度揭示潜在风险,并提供实用的安全自检与防护思路。
免费接口,暗藏数据泄露陷阱
许多API免费下载网站提供的接口,其来源和运营方往往模糊不清。这些接口可能直接暴露了后端服务器的数据库查询逻辑,甚至可能因配置不当,在响应中返回过多的调试信息或内部错误详情。攻击者可以利用这些信息,轻易地绘制出系统的内部架构图。
更危险的是,一些网站提供的所谓“免费API”,其本身就是恶意攻击的诱饵。它们可能被故意设计为存在SQL注入、未授权访问等漏洞。当开发者调用这些接口时,不仅可能获取到伪造或滞后的数据,更可能在不知不觉中将自身服务器的IP、请求参数等敏感信息发送给了攻击者控制的服务器。数据,在流转中失去了控制,成为黑产交易的。
对于需要用户认证的API,风险则更为直接。如果网站提供的接口在身份验证机制上存在缺陷,例如使用简单的API Key且未做访问频率和权限限制,攻击者就可能通过暴力破解或Key泄露,伪装成合法用户,窃取或篡改核心业务数据。每一次看似平常的接口调用,都可能是一次数据资产的无声流失。
传输链路,成为信息“裸奔”通道
安全性不仅仅在于接口本身,也在于数据“奔跑”的路径。一个令人警惕的现象是,部分API免费下载网站提供的接口地址,仍然使用HTTP明文协议,而非加密的HTTPS。这意味着,在开发者应用与API服务器之间传输的所有数据,包括可能包含的API密钥、用户标识乃至业务数据,都像是在公共网络上“裸奔”,极易被中间人攻击截获和篡改。
实时数据接口的场景下,风险被进一步放大。这类接口通常需要维持长连接、高频率的数据交换,暴露窗口远大于传统的定时批量同步。在金融行情、实时监控等场景中,一旦传输链路被攻破,不仅会导致敏感市场信息泄露,更可能因伪造的数据注入而引发错误的自动交易或决策,造成难以估量的损失。
即便接口本身支持HTTPS,如果提供该接口的网站服务器SSL/TLS配置存在过时或漏洞,安全防护也会形同虚设。开发者往往只关注功能是否实现,而忽略了这层至关重要的“传输铠甲”是否完整可靠。
滥用与攻击,压垮服务的最后一根稻草
免费通常意味着限制,但限制机制本身也可能成为攻击的突破口。API免费下载网站通常会对调用频率、次数进行限制。缺乏有效的、智能化的流量识别与防护机制,使得这些接口极易沦为“资源滥用”和“拒绝服务攻击”的目标。
攻击者可以利用自动化脚本,轻易地模拟海量正常请求,快速消耗完免费的调用额度,导致合法开发者无法使用。更进一步,通过分布式拒绝服务攻击,直接瞄准API服务器的弱点,使其过载瘫痪。这不仅影响了依赖该接口的所有应用,也可能暴露出服务器更深层次的漏洞。
更隐蔽的风险在于业务逻辑滥用。例如,一个免费发送短信验证码的API,如果缺乏对手机号格式、发送间隔和业务场景的严格校验,就可能被用来恶意骚扰或进行欺诈活动。免费API的开放性,在带来便利的也降低了作恶的成本。
第三方依赖,引爆连锁安全危机
集成一个免费API,意味着将一部分系统控制权交给了不可知的第三方。其安全性不再仅取决于自身代码的严谨,更与API提供方的安全水位紧密绑定。如果提供方的服务器被入侵、数据库遭拖库,那么所有调用该接口的应用都可能面临数据泄露、服务中断的连锁风险。
许多免费API接口在实现功能时,自身也可能调用了其他更底层的服务或数据源。这种嵌套的依赖关系,形成了一条漫长的风险链路。其中任何一个环节出现安全问题,如上游数据污染、中间件配置错误,都会像多米诺骨牌一样,将影响传递至最终的用户应用。
当API提供方因各种原因(如政策变更、服务终止、公司倒闭)突然关闭或大幅修改接口时,依赖它的应用将面临“猝死”风险。匆忙寻找替代方案或进行紧急代码重构,过程中极易引入新的安全漏洞。这种供应链式的安全风险,在免费服务中尤为突出。
资产不明,安全防护无从谈起
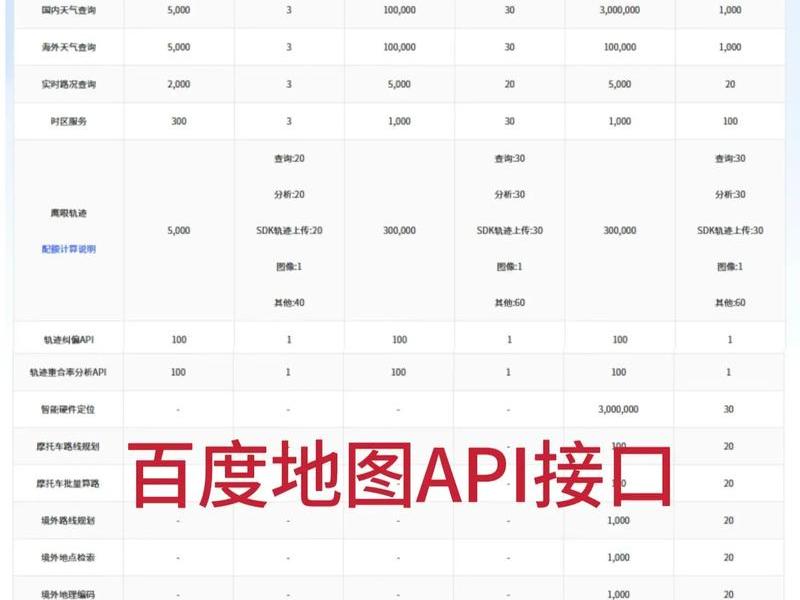
对于许多尝试使用免费API的团队,尤其是小型团队,一个根本性的安全挑战在于“资产不明”。他们可能清楚自己调用了某个天气API,但对于这个接口完整的URL参数、接收和发送的数据格式、潜在的敏感信息字段,缺乏系统的梳理和记录。
攻击面往往隐藏在未知之中。一个未被纳入管理清单的API接口,其权限是否过大?传输的数据是否包含未脱敏的个人信息?错误响应是否会泄露服务器路径?这些问题如果没有答案,任何安全防护措施都将是片面和滞后的。黑客的攻击,恰恰喜欢从这些被遗忘的角落开始。
建立API资产清单,是安全防护的第一步。这需要对所有内外部接口进行盘点,明确其用途、数据流、敏感等级和负责方。对于来源分散、文档不全的免费API,完成这项基础工作本身就充满挑战,这为整体安全体系埋下了巨大的隐患。
法律与合规的灰色地带
除了技术风险,免费API下载网站还涉及法律与合规的灰色地带。网站提供的接口,其数据来源是否合法?是否获得了必要的授权?数据的使用条款是否允许商用?许多开发者在急于实现功能时,常常忽略了对这些条款的仔细审阅。
一旦发生数据泄露或滥用事件,责任如何界定?如果因使用了存在漏洞的免费API导致自身用户数据泄露,应用开发方很可能需要承担主要法律责任,而API提供方则可能因其“免费”性质和模糊的协议而得以免责。合规风险,最终转化为实实在在的商业与声誉损失。
不同行业有严格的数据监管要求。例如,金融、医疗等领域的数据处理必须符合特定规范。一个来自不明网站的免费API,几乎不可能提供符合这些高标准要求的合规性证明,冒然使用无异于在悬崖边行走。
以上是关于api免费下载网站 api免费下载网站安全吗的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:api免费下载网站 api免费下载网站安全吗;本文链接:https://zwz66.cn/jianz/386425.html。
猜你喜欢
- api免费下载网站m87Kcc、api免费下载网站m87kcc 2026-10-23
- api下载免费方法 - api下载免费方法有哪些 2026-10-23
- android下载软件app免费(android安卓软件下载) 2026-10-23
- ai论文(ai论文查重免费) 2026-10-23
- ai自动生成ppt的网站免费,ai自动生成ppt的网站免费有哪些 2026-10-23
- ai网站搭建、ai网站搭建 免费 2026-10-23
- ai电商平台;电商平台api 2026-10-23
- ai电商平台推荐、电商平台api 2026-10-23
- ai电商图片生成软件下载(ai电商图片生成软件下载免费) 2026-10-23
- ai电商主图一键生成免费 - ai电商主图一键生成免费软件 2026-10-23