192.168.1.3进入 192.168.253进入
-
192.168.1.3,进入,192.168.253,在,浩

- 建站百科知识-小虎建站百科知识网
- 2026-10-21 23:15
- 小虎建站百科知识网
192.168.1.3进入 192.168.253进入 ,对于想了解建站百科知识的朋友们来说,192.168.1.3进入 192.168.253进入是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在浩瀚无垠的数字宇宙中,每一台设备都渴望一个独特的坐标,一个能让自己被识别、被寻址的身份。而“192.168.1.3进入”与“192.168.253进入”这两个看似由数字和点构成的简单短语,却像两把神秘的钥匙,悄然开启了通往局域网核心地带的大门。它们指向的并非某个公开的网站,而是隐藏在家庭路由器、企业防火墙背后的私有网络地址。对于网络新手而言,这串数字可能意味着一次失败的网页访问尝试;但对于技术探索者,它则象征着对内部网络结构、设备管理乃至网络安全边界的深度触碰。本文将带你穿越这串数字的表象,深入探究其背后的技术原理、应用场景与潜在风险,为你揭开私有IP地址访问的层层面纱,领略网络世界那精密而隐秘的秩序之美。
私网地址的本质与使命
192.168.1.3和192.168.253并非随意的数字组合,它们隶属于一个被国际标准精心划定的保留地——私有IP地址空间。具体而言,192.168.0.0到192.168.255.255是整个私有IP地址块中的一部分,专为内部网络设计。这意味着,全球无数个家庭、办公室、校园的内部网络中,都可能存在一个192.168.1.3的设备,但它们彼此隔离,互不干扰,就像平行宇宙中拥有相同门牌号的不同房间。
这些地址的诞生,源于IPv4地址资源的极度稀缺。如果每台联网设备都要求一个全球唯一的公网IP,地址早已耗尽。私有地址的巧妙之处在于,它允许在内部网络重复使用,仅通过一个或少数几个公网IP地址(通常由路由器持有)与外界互联网进行通信。当你在浏览器输入“192.168.1.3进入”时,你的请求实际上并未离开你的本地网络,而是在路由器构建的内网中寻找那台标识为192.168.1.3的电脑、NAS存储服务器或网络打印机。
理解“进入”这些地址,首先需要理解你正试图与自家或本单位网络中的某个特定成员对话。它可能是你设置好的智能电视后台,可能是你搭建的本地网站服务器,也可能是你亟需配置的无线路由器管理界面。这种访问,是网络管理员日常运维的基础,也是普通用户偶尔需要触及的深层设置领域。
访问路径与常见场景剖析
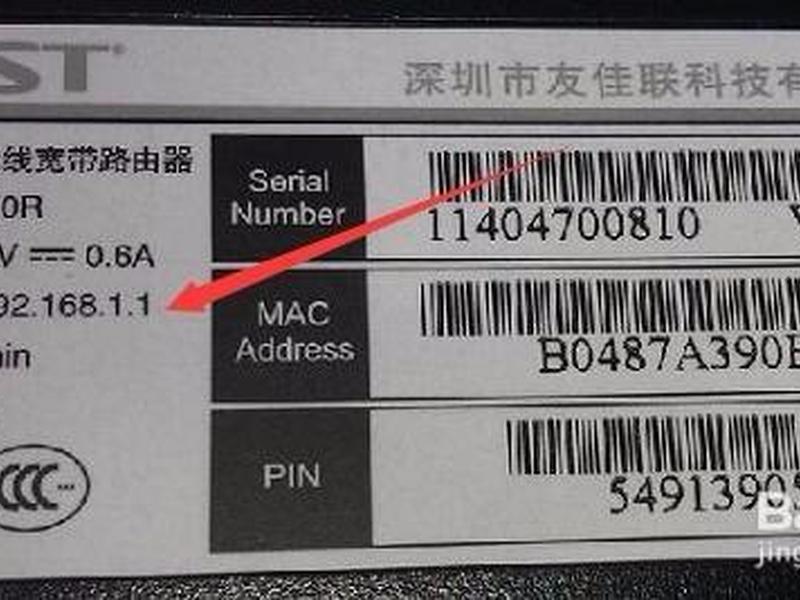
试图“进入”192.168.1.3或192.168.253,通常意味着你明确知道或猜测目标设备位于你的局域网内,并希望通过网络协议与之交互。最常见的场景便是访问路由器的管理后台。许多品牌的家用路由器默认将LAN口地址设置为192.168.1.1或192.168.0.1,而将DHCP地址池起始点设为类似192.168.1.2或192.168.1.100。那么,192.168.1.3很可能就是路由器自动分配给第一台连接设备的地址,例如你的个人电脑。
当这台电脑开启了某些网络服务(如文件共享、远程桌面、Web服务器软件),在浏览器输入“http://192.168.1.3”就可能看到相应的界面。而对于192.168.253这个地址,它可能出现在更大的子网划分中,例如某个企业将子网掩码设为255.255.255.0,并将网络段规划为192.168.253.0/24,那么192.168.253.1可能就是该网段的网关,而.3、.10等则是网段内的主机。
另一个典型场景是网络故障排查。当某个网络服务(如内部监控系统、内部办公平台)无法通过域名访问时,技术人员会尝试直接输入其私有IP地址进行连通性测试。成功“进入”意味着网络链路和基础服务正常,问题可能出在DNS解析或应用层配置上。这种直达核心的访问方式,剥离了域名、CDN等外层包装,直击网络通信的原始状态。
技术实现与协议基础
“进入”一个私有IP地址,背后依赖的是TCP/IP协议栈的稳定运行。当你输入地址并按下回车,你的操作系统首先会进行判断:目标IP地址是否与自己在同一网段?这通过本机的IP地址和子网掩码进行“与”运算得出。如果在同一网段,计算机会通过ARP协议在局域网内广播,询问“谁是192.168.1.3”,对应的设备会回应其MAC地址。随后,数据包便被封装,通过交换机直接送达目标设备。
如果目标地址不在同一网段(例如你的电脑是192.168.1.10,试图访问192.168.253.5),数据包会被发送到默认网关(通常是路由器),由路由器根据其路由表决定如何转发。若路由器连接了多个子网(如同时有192.168.1.0/24和192.168.253.0/24两个网段),它便能充当桥梁,实现跨网段访问。若路由器未配置相应路由,访问便会失败。
“进入”的具体形式取决于目标端口和服务。默认的HTTP服务使用80端口,HTTPS使用443端口。“192.168.1.3:8080进入”可能意味着访问该设备上运行在8080端口的Web应用。这涉及到传输层的端口概念,一个IP地址加上一个端口号,才唯一确定了网络上的一个应用程序端点。理解这一点,才能精准地“敲对门”。
潜在安全风险与防护意识
对私有IP地址的便捷访问,如同一把双刃剑,在带来管理便利的也潜藏着安全风险。如果内部设备存在安全漏洞,且服务暴露在网络上,那么任何一个能接入该局域网的人(包括通过弱密码连入Wi-Fi的陌生人)都可能尝试“进入”这些地址,发起攻击或窃取数据。例如,旧版路由器管理界面漏洞、未更改的默认设备密码、开启的不安全文件共享服务,都是常见突破口。
在“万物互联”的趋势下,智能家居设备(如摄像头、智能插座)往往也拥有私有IP。若其固件存在漏洞,或用户未修改默认凭证,攻击者一旦进入内网,便可轻易控制这些设备,造成隐私泄露甚至物理安全威胁。从外部发起的攻击,也可能先攻克网络边界设备(如路由器),再以此为跳板,向内网其他设备(如192.168.1.3)横向渗透。
强烈的安全意识不可或缺。基本原则包括:为所有网络设备设置强密码并定期更换;关闭不必要的网络服务与端口;将重要设备置于防火墙规则保护之下;定期更新设备固件以修补安全漏洞;对于企业网络,还需进行严格的VLAN划分和访问控制列表配置,确保即使获得某个网段的访问权,也无法随意“进入”其他关键网段(如192.168.253.0网段中的财务服务器)。
网络规划与地址管理艺术
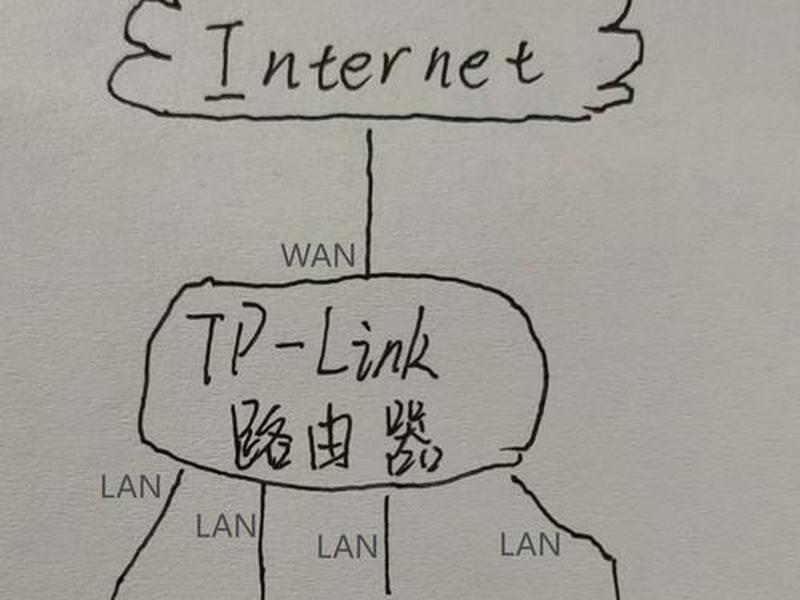
“192.168.1.3”和“192.168.253”这样的地址并非随机分配,其背后体现的是网络规划的逻辑。一个良好的内部网络地址规划,能极大提升管理效率和故障排查速度。例如,小型家庭网络可能简单使用192.168.1.0/24网段就足够了。而中型企业则可能进行精细化划分:将192.168.1.0/24分配给办公区电脑,192.168.2.0/24分配给无线访客,192.168.253.0/24则专门用于服务器和网络设备管理。
这种规划使得网络管理员一看到IP地址,就能大致判断设备类型、物理位置和所属部门。当监控系统告警显示192.168.253.10流量异常时,管理员能立刻意识到这是核心交换机出了问题,而非普通员工的电脑。合理的地址规划也有利于实施差异化的安全策略和带宽管理。
动态主机配置协议(DHCP)是自动分配像192.168.1.3这样地址的常用工具,但对于服务器、打印机、网络设备等需要固定地址的设备,通常建议采用静态IP绑定或DHCP保留地址,确保其地址永久不变,方便长期稳定的访问与维护。管理好这份内部的“地址簿”,是整个网络稳定运行的基石。
超越访问:私有网络的价值延伸
对私有IP地址的“进入”操作,其意义早已超越简单的设备管理。它代表了用户对网络自主控制权的追求。例如,许多技术爱好者在家中搭建“家庭实验室”,将旧电脑设为192.168.1.3,在上面运行个人云盘、媒体服务器、智能家居中枢或开发测试环境。通过内网高速访问这些服务,体验不依赖于公网速度和第三方平台的自由与快感。
在企业中,私有地址是构建复杂业务系统的基础。核心数据库、应用服务器、域控制器等关键资产通常都位于类似192.168.253.x的严格隔离的管理网段中,仅允许授权IP或通过跳板机访问。这种架构保障了业务数据的安全与纯净。虚拟化技术和容器技术的普及,使得一个物理服务器上能虚拟出多个拥有私有IP的虚拟机或容器,它们之间的通信与隔离,同样依赖于精细的私有网络规划。
更进一步,随着IPv6的普及,私有地址的概念虽然有所变化(IPv6拥有巨大的地址空间,更推崇全球单播地址),但类似“本地网络访问”、“内部服务发现”的需求和逻辑依然存在。理解私有IP访问的本质,就是理解网络分层、隔离与互联的思想,这种思想在任何网络时代都至关重要。
“192.168.1.3进入”与“192.168.253进入”这两个短语,如同两扇窗口,让我们窥见了局域网内部那个井然有序又充满活力的世界。它们不仅仅是技术操作的指令,更是连接用户与数字设备、规划与管理网络空间、平衡便利与安全的关键纽带。从理解私网地址的使命,到掌握访问的技术路径,再到树立牢固的安全防线,每一次对这类地址的尝试“进入”,都是一次对自身网络环境的认知深化。在这个互联日益紧密的时代,掌握这些知识,意味着你不仅能享受网络带来的便利,更能成为其理性的构建者与安全的守护者,真正驾驭属于自己的那片数字疆域。
以上是关于192.168.1.3进入 192.168.253进入的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:192.168.1.3进入 192.168.253进入;本文链接:https://zwz66.cn/jianz/384643.html。
猜你喜欢
- 192.168.1.1进入路由器设置(192.168.1.1进入路由器设置,你进不去怎么办) 2026-10-21
- 192.168.1.1进入网址,192.168.1.1进入网址admin 2026-10-21
- 192.168.1.1进入平台登录,192.168.1.1进入平台登录界面 2026-10-21
- 192.168.1.1直接进入路由器 - 192.168.1.1直接进入路由器原始密码是多少 2026-10-21
- 192.168.1.1直接进入 - 192.168.1.1直接进入192.168.1.1 2026-10-21
- 192.168.1.0.1手机进入;192.168.1.0怎么手机进不去 2026-10-21
- 1688官方网站 - 1688官方网站进入 2026-10-21
- 1688com直接进入 1688平台怎么进入 2026-10-21
- 迷你世界建造从哪里进入;迷你世界建造从哪里进入的 2026-10-16
- 远程进入vps 远程进入bios 2026-10-16