跨站点脚本 跨站点脚本怎么打开
-
跨,站点,脚本,怎么,打开,在,网络,世界,的,

- 建站百科知识-小虎建站百科知识网
- 2026-10-15 15:31
- 小虎建站百科知识网
跨站点脚本 跨站点脚本怎么打开 ,对于想了解建站百科知识的朋友们来说,跨站点脚本 跨站点脚本怎么打开是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在网络世界的光影交错处,潜藏着一类名为“跨站点脚本攻击”的隐形威胁。它并非物理意义上的闯入,而是如同数字幽灵,通过看似无害的网页缝隙,将恶意指令悄然注入,在用户毫无察觉间窃取机密、劫持会话。本文将深入探讨这一常见Web安全漏洞的本质,并揭示其运作原理与防御之道,为您揭开这层数字迷雾。
理解跨站脚本的本质
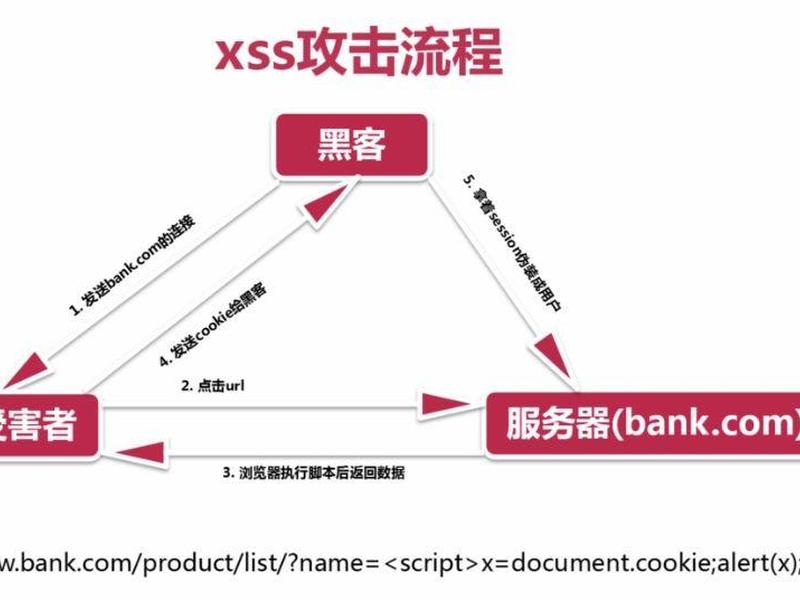
跨站点脚本攻击,通常缩写为XSS,是一种代码注入攻击。攻击者并非直接攻击服务器本身,而是利用网站应用程序对用户输入验证不足的漏洞,将恶意脚本代码嵌入到看似正常的网页中。当其他用户浏览这个被“污染”的页面时,嵌入的恶意脚本便会在其浏览器中自动执行。这就像是在一本公共留言簿中,有人用隐形墨水写下了一条会自动执行的指令,每个翻阅留言簿的人都会不知不觉地执行它。
这种攻击之所以危险,在于它巧妙地利用了用户对可信网站的信任。用户访问的是他们熟悉的、合法的网站,却不知道页面中已被混入了来自攻击者的恶意代码。攻击的后果可以非常严重,从窃取用户的登录凭证、会话Cookie,到冒充用户进行非法操作,甚至传播恶意软件。据统计,约68%的网站可能存在遭受此类攻击的风险,使其成为Web安全领域最普遍且顽固的威胁之一。
XSS名称的由来也颇具意味。其英文全称Cross-Site Scripting本应缩写为CSS,但为了与早已广为人知的“层叠样式表”区分,安全社区选择用字母“X”来代替“Cross”,于是XSS这个缩写便沿用至今。这个小小的命名细节,也折射出网络安全领域与互联网其他技术交织发展的历史脉络。
攻击的三种核心形态
根据恶意脚本的存储与触发方式,XSS攻击主要可分为三种类型,每一种都像拥有不同习性的危险生物。第一种是反射型XSS,它如同一次精准的“回音”攻击。攻击者构造一个含有恶意脚本的特殊链接,通过钓鱼邮件、社交媒体消息等手段诱骗用户点击。当用户点击后,该链接中的恶意参数被发送到服务器,服务器未加过滤便将其“反射”回用户的浏览器页面并执行。这种攻击通常是一次性的,依赖于用户交互,常见于搜索框、错误信息提示等场景。
第二种是危害更广的存储型XSS,它像一种潜伏的“数字病毒”。攻击者将恶意脚本代码提交到网站并存储在服务器上,例如在论坛的帖子、商品评论、用户资料等可以持久化保存内容的地方。此后,任何访问该页面或内容的用户,其浏览器都会自动加载并执行这段存储的恶意脚本。由于其持久性,一次成功的注入可能影响到成千上万的用户,危害范围极大,是网站运营者需要重点防范的类型。
第三种是更为隐蔽的DOM型XSS。这种攻击的特别之处在于,恶意脚本的注入和执行完全发生在客户端,不经过服务器端的处理。攻击利用的是前端JavaScript代码对用户输入数据的不安理,例如使用`document.write`或`innerHTML`等方式动态更新页面内容时,未对来源不可信的数据进行转义。由于攻击载荷可能仅存在于URL的片段标识或本地存储中,传统的服务器端日志监控难以发现,防御难度更高。
漏洞产生的根源探析
XSS漏洞滋生的土壤,核心在于“信任的滥用”。网站开发者往往过度信任用户的输入,认为所有提交的数据都是善意且格式规范的。网络环境并非净土,攻击者会尝试提交各种精心构造的、包含HTML和JavaScript代码的输入,试探应用程序的边界。当应用程序未对这些输入进行严格的验证、过滤和编码,便直接将其嵌入到输出的HTML页面中时,漏洞便产生了。
从技术层面看,漏洞的产生与Web应用的数据流处理紧密相关。用户输入的数据可能通过URL参数、表单提交、HTTP请求头、Cookie等多种渠道进入系统。如果应用程序在处理这些数据时,没有区分“数据”与“代码”的界限,错误地将用户输入的数据当作可执行的代码的一部分来拼接和渲染,攻击者就能突破这层界限,将自己的脚本“变成”页面代码的一部分。现代Web应用大量依赖动态内容生成和丰富的客户端交互,这无形中扩大了可能被攻击的界面。
更深层次看,这反映了安全开发意识的缺失。在追求开发效率和功能实现的过程中,安全性有时被置于次要位置。开发者可能未接受足够的安全编码培训,或者使用的开发框架、组件本身存在安全隐患。对第三方库和插件的盲目信任,也可能引入未知的XSS风险。修补漏洞不仅需要技术手段,更需要将安全思维融入软件开发生命周期的每一个环节。
构建多层次防御体系
抵御XSS攻击,需要构筑一道从输入到输出、从服务器到浏览器的立体防线。第一道也是最重要的防线是对输出的内容进行编码。这意味着,任何将要嵌入到HTML文档中的、来自不可信来源的数据,都必须根据其出现的上下文进行适当的转义。例如,放入HTML正文的数据要进行HTML实体编码,将`<`转换为`<`,将`>`转换为`>`;放入HTML属性值的数据要进行HTML属性编码;放入JavaScript代码中的数据则要进行JavaScript编码。许多现代Web开发框架都内置了自动转义机制,正确使用它们是防御的基础。
第二项关键措施是实施严格的输入验证。虽然“输出编码”是最终的保障,但在数据入口处进行验证同样重要。验证应遵循“白名单”原则,即只接受符合预期格式和范围的数据,拒绝其他一切。例如,对于用户名字段,可以限制只允许字母、数字和特定符号;对于电话号码字段,则验证其是否符合数字格式。输入验证不能完全阻止XSS,但可以大幅减少攻击面,并与其他防御措施形成互补。
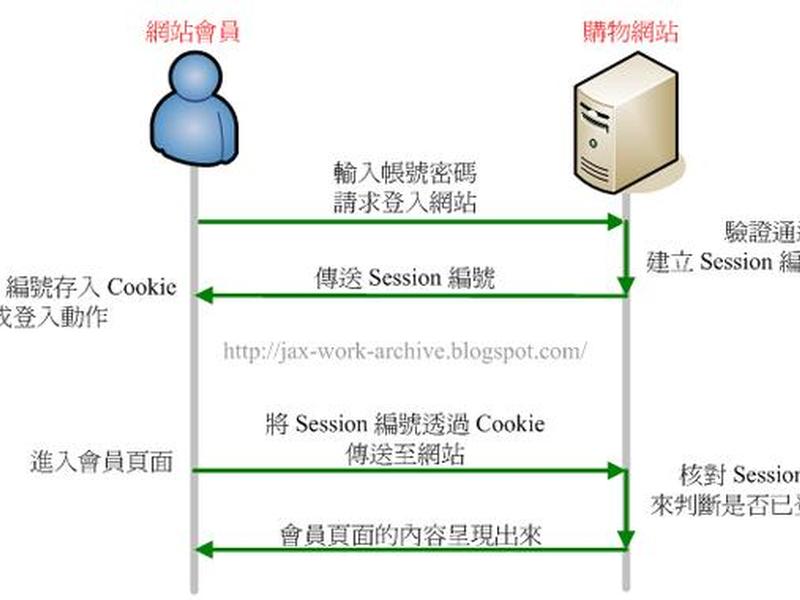
在HTTP层面,可以利用安全头来增强防护。内容安全策略是一项强大的浏览器安全特性,允许网站管理员通过HTTP响应头`Content-Security-Policy`,精确控制页面可以加载哪些来源的资源(如脚本、样式、图片)。通过禁止内联脚本和执行来自不可信域的脚本,CSP能有效遏制大多数XSS攻击的生效。为Cookie设置`HttpOnly`属性,可以阻止客户端JavaScript通过`document.cookie`访问敏感Cookie,即使发生XSS攻击,也能降低会话被盗的风险。
开发者与用户的共同责任
防御XSS是一场需要开发者与终端用户共同参与的持久战。对于开发者而言,首要任务是树立“永不信任用户输入”的安全第一原则。这意味着在代码审查、功能测试环节,必须将安全测试作为强制性步骤。采用安全的开发框架和库,定期更新以修补已知漏洞。对开发团队进行持续的安全意识教育和安全编码培训,让编写安全的代码成为一种肌肉记忆和职业习惯。
对于广大互联网用户,提高自身的安全意识同样至关重要。虽然普通用户无法直接修复网站漏洞,但可以通过良好的上网习惯来保护自己。谨慎点击来历不明的链接,尤其是通过邮件、即时通讯工具发送的短链接,它们可能是精心伪装的XSS攻击陷阱。保持浏览器和操作系统处于最新状态,及时安装安全更新。在可能的情况下,可以考虑使用带有XSS防护功能的浏览器扩展插件,它们能提供额外的检测和拦截层。
安全社区和平台提供商也扮演着重要角色。搜索引擎、社交媒体、云服务提供商等大型平台,有责任通过漏洞奖励计划、安全指南发布、自动化扫描工具等方式,推动整个互联网生态的安全水位提升。分享攻击案例和防御经验,能使防御技术不断进化,让攻击者的成本越来越高。
面向未来的安全思考
随着Web技术的飞速演进,XSS攻击的形式也在不断变异和复杂化。单页面应用的流行、WebAssembly等新技术的引入,在带来更佳用户体验的也可能引入新的攻击向量。例如,在复杂的客户端渲染逻辑中,传统的基于字符串拼接的XSS可能减少,但基于DOM操作、第三方组件库的XSS风险依然存在。这意味着防御策略也必须与时俱进,从单纯的字符串处理,发展到对数据流、组件交互的更细粒度监控。
人工智能和自动化工具正在被用于攻防两端。攻击者可能利用AI生成更隐蔽、更具欺骗性的攻击载荷;而防御方则可以部署智能化的Web应用防火墙和运行时应用自我保护技术,实时监测和阻断异常行为。未来,安全防御将更加趋向于动态、智能和自适应,能够在不影响正常业务的前提下,精准识别并化解威胁。
归根结底,网络安全的核心是信任的构建与管理。XSS攻击破坏了用户对网站的信赖。真正的安全不仅仅是技术方案的堆砌,更是一种承诺和责任。它要求企业将用户数据安全置于商业利益之上,要求开发者将安全视为产品质量不可分割的一部分。唯有建立起这种贯穿技术、流程和文化的全方位安全体系,才能在数字世界中构筑起值得信赖的堡垒。
以上是关于跨站点脚本 跨站点脚本怎么打开的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:跨站点脚本 跨站点脚本怎么打开;本文链接:https://zwz66.cn/jianz/381398.html。
猜你喜欢
- 跨站点脚本怎么打开 - 跨站点脚本怎么打开网页 2026-10-15
- 跨界电商不发货会有什么影响、跨界电商不发货会有什么影响吗 2026-10-15
- 跨浏览器跨终端的开发,跨浏览器跨终端的前端开发 2026-10-15
- 跨平台网站 网页跨平台 2026-10-15
- 跨平台web(跨平台webview) 2026-10-15
- 跨屏建站网站维护方法、跨屏ui 2026-10-15
- 跨境运营平台使用教程,跨境运营平台使用教程下载 2026-10-15
- 跨境运营基础教程 跨境运营基础教程课后答案 2026-10-15
- 跨境购物需要几个步骤、跨境购物需要几个步骤才能开通 2026-10-15
- 跨境购物需要交税吗,跨境购物需要交税吗现在 2026-10-15







