说出建立nfs的工作步骤及相关命令;简述nfs的工作流程
-
说出,建立,nfs,的,工作,步骤,及,相关,命令,

- 建站百科知识-小虎建站百科知识网
- 2026-10-15 06:11
- 小虎建站百科知识网
说出建立nfs的工作步骤及相关命令;简述nfs的工作流程 ,对于想了解建站百科知识的朋友们来说,说出建立nfs的工作步骤及相关命令;简述nfs的工作流程是一个非常想了解的问题,下面小编就带领大家看看这个问题。
想象一下,一个无形的“网络U盘”正悄然连接着网络中的每一台计算机,它让文件像本地资源一样触手可及,却又超越了物理介质的束缚。这个神奇的共享引擎,就是NFS(Network File System,网络文件系统)。无论是跨国企业的全球数据同步,还是家庭私有云的媒体共享,NFS都在幕后扮演着关键角色。本文将深入浅出,为你揭开NFS的神秘面纱,从搭建部署的具体步骤与核心命令,到其精妙的工作流程与通信原理,进行一次系统性的探索,助你掌握这项构建高效共享存储的核心技能。
一、NFS的核心概念与价值
NFS,网络文件系统,其本质是一个跨平台的分布式文件共享协议。它允许一台计算机(服务器端)将本地目录“共享”出来,网络上的其他计算机(客户端)可以像访问本地硬盘一样,透明地挂载并使用这些远程目录。这就像是给你的局域网安装了一个“数据传送门”,数据在网线中流淌,汇聚成共享的资源池。
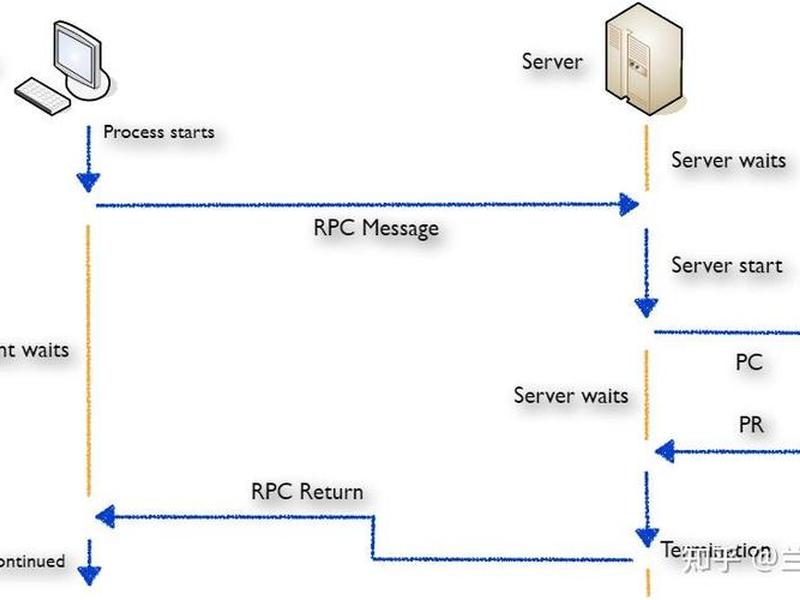
这种设计带来了革命性的优势。它实现了集中式存储管理,所有重要数据只需在服务器端维护一份,多台客户端即可同步访问,极大地降低了数据冗余和维护成本。例如,一个设计团队可以共同编辑服务器上的设计稿,财务部门可以实时更新同一份报表。NFS基于远程过程调用(RPC) 机制实现高效通信,确保了跨系统(如Linux与Unix之间)文件操作的无缝兼容。理解NFS,就是掌握了在复杂网络环境中构建灵活、高效数据共享网络的钥匙。
二、NFS服务端搭建全流程
搭建NFS服务器是构建共享存储的第一步。这个过程如同为数据建造一个对外的“港口”。需要在作为服务器的Linux系统上安装必要的软件包。在CentOS/RHEL系统中,使用命令`yum install -y nfs-utils rpcbind`;在Ubuntu/Debian系统中,则使用`apt install nfs-kernel-server`。`nfs-utils`提供了NFS服务的主要功能,而`rpcbind`(早期版本为portmap)则是RPC服务的管理者,负责服务端口的注册与映射。
接下来是创建与配置共享目录。你需要规划一个用于共享的目录,例如`/data/share`,使用`mkdir -p /data/share`创建它。然后,通过`chown`和`chmod`命令设置合适的目录权限,确保客户端能够访问。最关键的一步是编辑NFS的主配置文件`/etc/exports`。在这个文件中,你定义了共享规则,其基本格式为:`共享目录 客户端IP或网段(权限选项)`。例如,`/data/share 192.168.1.0/24(rw,sync,no_root_squash)`表示将`/data/share`共享给192.168.1.0网段的所有主机,并赋予读写权限、同步写入模式,且不压制root用户的权限。
配置完成后,需要启动服务并验证。依次执行`systemctl start rpcbind`和`systemctl start nfs-server`(或`nfs`)来启动服务,并使用`systemctl enable`命令设置开机自启。为了让新的共享配置立即生效,可以运行`exportfs -arv`命令。使用`showmount -e localhost`命令来查看本机已成功共享出的目录列表,确认配置无误。
三、NFS客户端挂载与使用
服务器配置妥当后,客户端就可以像连接“网络U盘”一样,挂载并使用共享资源了。客户端也需要安装基础支持软件,通常与服务器端类似,安装`nfs-utils`和`rpcbind`包即可。安装完成后,建议先启动`rpcbind`服务。
在挂载前,一个良好的习惯是探查可用的共享。使用`showmount -e 服务器IP地址`命令,可以像浏览网络邻居一样,列出目标NFS服务器上所有对外开放的共享目录。这个步骤能验证网络连通性与服务配置是否正确。
确认共享存在后,就可以进行挂载操作了。首先在客户端创建一个本地目录作为“挂载点”,例如`mkdir /mnt/nfs_share`。然后使用`mount`命令进行挂载:`mount -t nfs 服务器IP:/共享目录 /本地挂载点`,例如`mount -t nfs 192.168.1.100:/data/share /mnt/nfs_share`。执行成功后,使用`df -hT`或`mount`命令查看,就能发现该挂载点已与远程存储空间相连。所有对该本地目录的读写操作,实际上都在通过网络访问服务器上的文件。为了永久挂载,可以将配置写入`/etc/fstab`文件,实现开机自动连接。
四、NFS配置参数深度解析
NFS的强大与灵活,很大程度上体现在其丰富的配置参数上。`/etc/exports`文件中的权限选项,是精细控制访问行为的核心。读写权限控制是最基本的:`rw`代表可读可写,`ro`代表只读。数据同步模式关乎性能与可靠性:`sync`(同步)模式要求数据必须在写入服务器磁盘后才返回成功,确保数据一致性但可能影响性能;`async`(异步)模式则允许数据先缓存在内存,随后写入磁盘,性能更高但存在断电丢失数据的风险。
用户身份映射是NFS安全与权限管理的关键环节。`root_squash`(默认)将客户端的root用户映射为服务器上的匿名用户(通常是nfsnobody),以限制其权限,提升安全性。`no_root_squash`则相反,客户端的root在服务器端依然保持root权限,这在完全信任的环境中可以简化管理,但风险极高。`all_squash`将所有访问用户都映射为指定的匿名用户,常用于公共目录。配合`anonuid`和`anongid`参数,可以指定映射到的具体用户UID和组GID。
还有一些高级与安全选项。`insecure`允许客户端使用非特权端口(大于1024)进行连接,在某些特殊网络环境下可能需要。`subtree_check`与`no_subtree_check`涉及子树检查,后者可以关闭检查以提升某些情况下的访问效率,但可能带来轻微的安全隐患。理解并合理组合这些参数,是构建安全、高效、符合业务需求的NFS共享服务的必修课。
五、NFS工作流程与通信原理探秘
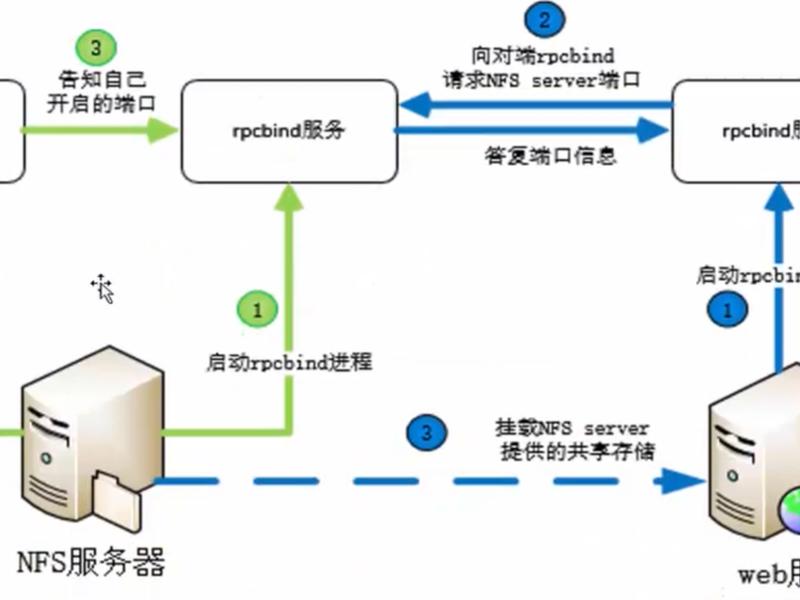
NFS的流畅工作,依赖于一套精密的“服务生与顾客”协作机制。整个过程始于RPC服务注册。NFS服务器启动后,其提供的各种服务(如mountd用于处理挂载请求,nfsd用于处理文件操作)并不会直接监听固定端口,而是首先向`rpcbind`服务(监听111端口)注册自己随机分配的服务端口。`rpcbind`就像一个“服务总机”,记录了所有RPC服务的端口号。
当客户端需要挂载时,挂载协商流程启动。客户端首先向服务器的`rpcbind`(111端口)查询mountd服务在哪个端口。得到答复后,客户端再向该端口的mountd服务发起挂载请求,验证权限并获得一个初始的文件句柄。这个文件句柄是服务器端用于唯一标识共享目录内文件或目录的“钥匙”。
挂载成功后,便进入核心文件操作阶段。此后,客户端应用程序的所有文件读写请求,都会由本地的VFS(虚拟文件系统)层截获,并通过内核的NFS客户端模块,转换为NFS协议请求。这些请求再次通过`rpcbind`查询到nfsd服务端口,并发送给服务器的nfsd守护进程。nfsd在服务器内核空间执行实际的文件操作,然后将结果数据封装返回给客户端。客户端内核收到响应后,再递交给应用程序。整个过程对应用程序透明,它以为自己只是在操作本地文件。
六、常见问题排查与性能调优
在实际使用中,可能会遇到各种问题。掌握基础排查命令是运维必备技能。`nfsstat`命令可以查看NFS客户端和服务器的详细统计信息,如调用次数、重传、缓存命中率等,是性能分析与故障定位的利器。`exportfs`命令用于管理当前共享的目录列表,`-v`选项可查看详细信息。当共享配置修改后,无需重启服务,使用`exportfs -ra`即可重新导出所有目录,使配置生效。
网络与权限是故障高发区。连接失败时,首先检查防火墙是否放行了`rpcbind`(111)、`mountd`、`nfsd`(2049)等相关端口。使用`rpcinfo -p 服务器IP`可以查看RPC服务注册是否正常。权限错误通常表现为“Permission denied”,这需要仔细检查服务器端`/etc/exports`中的IP限制、权限选项,以及共享目录本身的文件系统权限和SELinux上下文。
为了获得更佳的性能体验,在可信局域网内,可以考虑使用`async`选项提升写入性能,但需评估数据丢失风险。调整`rsize`和`wsize`(读写数据块大小)参数,可以匹配网络带宽和服务器性能,优化传输效率。对于需要高可用性的场景,可以探索NFSv4的客户端故障转移功能。记住,NFS的性能极度依赖于网络质量,跨机房或高延迟网络下的频繁小文件读写体验可能不佳。
以上是关于说出建立nfs的工作步骤及相关命令;简述nfs的工作流程的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:说出建立nfs的工作步骤及相关命令;简述nfs的工作流程;本文链接:https://zwz66.cn/jianz/380946.html。
猜你喜欢
- 说一说搭建本地yum源的过程、yum建立本地源的过程 2026-10-15
- 设计网页时如何建立站点(设计网页时如何建立站点框架) 2026-10-15
- 西樵山怎么建成的,西樵山建立于什么年代 2026-10-14
- 虚拟机怎么建 虚拟机怎么建立共享目录 2026-10-14
- 虚拟机建立域用户,虚拟机win2008怎么创建域用户 2026-10-14
- 虚拟机建文件夹命令、虚拟机建立文件夹命令 2026-10-14
- 虚拟机如何建立;虚拟机如何建立文件夹 2026-10-14
- 蒙版怎么建 蒙版怎么建立 2026-10-14
- 蒙版建立光影建筑;ps光影蒙版 2026-10-14
- 蒙版如何建立 - 蒙版怎么建立 2026-10-14







