若依cms建站系统源码、若依cms漏洞
-
若依,cms,建站,系统,源码,、,漏洞,在,Java,

- 建站百科知识-小虎建站百科知识网
- 2026-10-14 00:32
- 小虎建站百科知识网
若依cms建站系统源码、若依cms漏洞 ,对于想了解建站百科知识的朋友们来说,若依cms建站系统源码、若依cms漏洞是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在Java企业级开发领域,若依(RuoYi)CMS犹如一颗璀璨的明星,凭借其前后端分离的优雅架构和开箱即用的便捷性,成为无数开发者搭建后台管理系统的首选。在光鲜的“快速开发”标签之下,其开源代码中潜藏的各类安全漏洞,又像是一把悬在头顶的达摩克利斯之剑,让使用者又爱又惧。本文旨在拨开迷雾,带你深入若依CMS的源码核心与漏洞腹地,探索其高效与风险并存的真实面貌。
源码架构:优雅与效率的双重奏
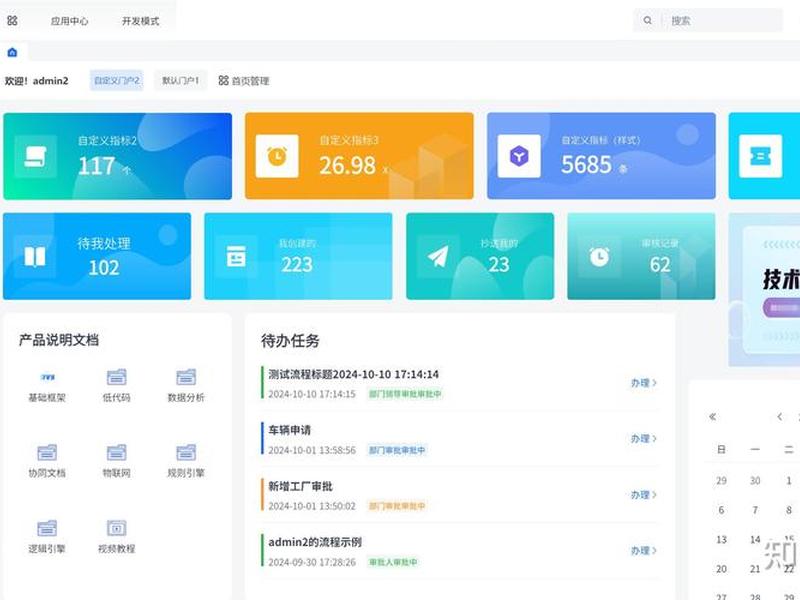
若依CMS的核心魅力,首先体现在其精妙的前后端分离架构设计上。它基于Spring Boot和Vue.js两大主流技术栈,将后端业务逻辑与前端用户界面彻底解耦。这种设计带来的最直观好处是开发效率的飞跃。后端开发者可以专注于API接口的稳定性和业务逻辑的严谨性,而前端开发者则可以独立进行界面交互和用户体验的优化,两者并行不悖。源码中清晰定义的RESTful API,如同精准的交通信号,确保了数据在前后端之间高效、有序地流动。这种模块化、低侵入性的设计,使得基于若依进行二次开发变得异常顺畅,开发者可以像搭积木一样,快速构建出符合自身业务需求的内容管理系统。
不仅如此,其源码在数据库设计和权限控制层面也体现了企业级的严谨。通过MyBatis框架实现数据持久化,结合Druid连接池进行高效的数据库连接管理。权限管理模块则深度整合了Apache Shiro,实现了基于角色的精细访问控制。这些基础架构的稳固,为上层业务功能的快速搭建提供了坚实的“地基”。许多企业正是看中了这一点,将其作为构建官网、知识库、站群系统的技术底座,从而节省了大量从零开始的开发成本。
常见漏洞图谱:SQL注入的隐秘角落
尽管框架设计精良,但若依CMS在其迭代历程中,曾多次暴露出严重的安全漏洞,其中SQL注入问题尤为典型。在一些早期版本中,如4.5.0版本,其系统角色管理接口存在高危注入点。审计源码可以发现,在`SysRoleController`的`list`方法中,前端传入的`params[dataScope]`参数未经充分过滤,便直接拼接到了MyBatis的SQL映射语句中。这是因为开发者使用了`$`符号进行变量引用,而非安全的``预编译方式,导致攻击者可以构造恶意Payload,操纵最终执行的SQL语句,从而窃取或篡改数据库中的敏感信息。
这种漏洞的产生,往往源于对MyBatis中`$`与``符号区别的忽视。`$`是字符串替换,会直接将参数值拼接到SQL中;而``是参数预编译,能有效防止SQL注入。虽然在后续版本中,部分明显的注入点得到了修复,例如在4.7.6版本中,相关参数被置为null或进行了过滤,但这种因不当的SQL拼接方式导致的安全隐患,给所有开发者敲响了警钟。它提醒我们,即使在使用成熟的框架时,对用户输入保持绝对的警惕和进行严格的校验,仍是编写安全代码的第一要义。
组件风险:Shiro与Thymeleaf的“暗雷”
除了直接的业务逻辑漏洞,若依CMS所依赖的第三方组件也曾是其安全链条上的薄弱环节。Apache Shiro作为一个强大的安全框架,在若依中负责身份认证与授权。在特定版本中,其`rememberMe`功能使用的加密密钥`cipherKey`在配置文件中被硬编码。一旦攻击者获知此默认密钥,便可利用Shiro的反序列化漏洞,构造恶意Cookie,在未授权的情况下远程执行系统命令,直接夺取服务器控制权。这类漏洞危害性极高,往往意味着整个系统的沦陷。
早期版本中集成的Thymeleaf模板引擎版本较低,也存在服务器端模板注入的风险。在系统的演示模块控制器中,存在一处用户输入`fragment`未经严格过滤便直接拼接到模板路径中的情况。攻击者通过注入特定的表达式,如`__${T(java.lang.Runtime).getRuntime.exec('calc')}__::.x`,可导致服务器执行任意命令。这类SSTI漏洞的可怕之处在于,它绕过了常规的输入过滤,直接在视图渲染层发起攻击,防不胜防。这些案例深刻说明,保持框架核心及所有依赖组件处于最新、安全的状态,是运维中不可或缺的一环。
纵深防御:从源码审计到安全加固
面对诸多潜在风险,一套系统的安全防御体系至关重要。首先在于源码层面的安全编码规范。开发者应强制使用参数化查询或ORM框架的安全方法,杜绝SQL拼接;对所有用户输入实施白名单校验;并对文件上传、命令执行、反序列化等高风险操作进行严格的权限和参数控制。在若依的后续版本中,也逐步加强了这些方面的防护。
建立常态化的安全审计机制。企业或开发者团队应定期对所使用的若依版本进行代码审计,重点关注身份认证、会话管理、数据验证和错误处理等关键模块。可以借助专业的静态代码分析工具进行辅助,并结合手动测试,模拟攻击者的思路寻找潜在漏洞。例如,对计划任务模块、数据导出等功能的输入点进行重点测试。
构建运行时防护与监控体系。在应用层部署Web应用防火墙,对常见攻击模式进行过滤;在系统层实施最小权限原则,限制应用服务器的系统命令执行权限;并建立完善的日志审计系统,对异常访问、SQL错误、命令执行失败等行为进行实时告警。通过这种从代码到运维的纵深防御,才能最大程度地降低若依CMS系统被攻破的风险。
生态与未来:开源利刃的双面性
若依CMS的流行,离不开其活跃的开源社区和丰富的生态系统。众多开发者基于其进行二次开发,衍生出了如`ruoyi-fast-cms`等更专注于内容管理的分支项目,提供了多套模板、站群管理、在线投稿等扩展功能。这种生态繁荣极大地促进了技术的传播和应用的深化,让更多企业能够以较低成本获得功能强大的管理系统。
开源也是一把双刃剑。广泛的使用意味着一旦出现漏洞,影响面将极其广泛。攻击者可以轻松获取源码进行分析,寻找通杀漏洞。作为使用者,绝不能抱有“拿来即用”的侥幸心理。必须积极关注官方漏洞公告和社区安全动态,及时更新版本、打上补丁。在享受开源带来的便利时,也应思考如何回馈社区,比如提交漏洞报告或安全补丁,共同维护项目的安全水位。
在效率与安全的钢丝上行走
若依CMS的故事,是现代软件开发的一个缩影。它向我们展示了如何通过优秀的设计大幅提升开发效率,也赤裸裸地揭示了忽视安全细节可能带来的灾难性后果。源码中的每一行代码,既是实现功能的工具,也可能是通往系统内部的暗道。对于企业和开发者而言,选择若依意味着选择了一条快速通道,但这条路上必须点亮“安全”这盏灯。唯有深入理解其架构原理,保持对漏洞的敬畏之心,并践行全面的安全开发与运维实践,才能让这把高效的“开源利刃”,真正为己所用,而非伤及自身。在效率与安全的平衡木上,谨慎前行,方能行稳致远。
以上是关于若依cms建站系统源码、若依cms漏洞的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:若依cms建站系统源码、若依cms漏洞;本文链接:https://zwz66.cn/jianz/379499.html。
猜你喜欢
- 苏州详细外贸建站教程 - 苏州外贸网站建设 2026-10-14
- 苏州有哪些外贸建站教程、苏州的外贸公司有哪些 2026-10-14
- 苏州新手外贸建站教程 苏州外贸网站建设 2026-10-14
- 苏州快速外贸建站教程;苏州外贸网站建设 2026-10-14
- 苏州外贸网站建站公司(苏州外贸网站建站公司有哪些) 2026-10-13
- 苏州外贸建站(苏州外贸网站建设) 2026-10-13
- 苏州外贸建站教程 苏州外贸网站建设 2026-10-13
- 苏州一光rtk建站教程(苏州一光rtk基站设置) 2026-10-13
- 苏州一光rtk建站教学视频,苏州一光rtk参数转换教学视频 2026-10-13
- 苏一光rtk建站使用教程(苏一光90型rtk教学视频) 2026-10-13







