自己做域名解析、自己做域名解析软件
-
自己做,域名,解析,、,软件,当,你在,浏览器,中,

- 建站百科知识-小虎建站百科知识网
- 2026-10-13 08:10
- 小虎建站百科知识网
自己做域名解析、自己做域名解析软件 ,对于想了解建站百科知识的朋友们来说,自己做域名解析、自己做域名解析软件是一个非常想了解的问题,下面小编就带领大家看看这个问题。
当你在浏览器中输入一个网址,几毫秒内就能访问到千里之外的网站,这背后是域名解析系统(DNS)在默默工作。这个看似无形的“网络电话簿”,实际上是你与互联网世界交互的第一道关口。你是否曾想过,将这道关口的钥匙握在自己手中?自己动手搭建域名解析服务,或亲手编写解析软件,不仅是技术极客的专属游戏,更是通往网络底层奥秘、实现真正数字自主的深刻旅程。它意味着从被动的网络使用者,转变为规则的制定者与路径的塑造者。
解析原理:从魔法到逻辑
域名解析并非魔法,而是一套严谨的分布式查询协议。其核心是将人类易记的域名,转换为机器识别的IP地址。这个过程犹如一个精密的邮递系统:当你输入“www.example.com”,你的计算机会首先询问本地DNS缓存,若未找到,则向预设的本地DNS服务器发起请求。本地服务器若不知情,便会开启一场全球接力查询,从根域名服务器开始,逐级向下询问顶级域名服务器、权威域名服务器,直至获得最终的IP地址。
理解这一过程,是动手实践的基础。每一次解析背后,都是UDP或TCP协议承载的DNS报文在穿梭。报文结构固定,包含了查询问题、回答、授权、附加信息等部分。通过分析这些报文,你可以清晰地看到域名如何被拆解,请求如何被传递,答案又如何被层层返回。这不再是黑盒,而是一本可以逐页翻阅的公开账本。
掌握原理后,你便拥有了透视网络流量的眼睛。你可以使用诸如Wireshark之类的工具,捕获并分析网络中流动的DNS数据包,亲眼目睹查询与响应的每一个字节。你甚至能手动构造一个DNS请求报文,发送给公共DNS服务器,并解析其返回的响应,从而验证你对协议的理解。这是从理论迈向实践的第一步,也是打破技术神秘感的关键。
自建DNS服务器:搭建私人网络灯塔
在理解原理之后,自建一个私有的DNS服务器,就如同在信息的海洋中树立起一座完全由自己控制的灯塔。常见的开源DNS软件如BIND、CoreDNS等,提供了强大的功能。搭建过程本身,就是对Linux系统管理、网络配置、服务部署的一次综合演练。
自建服务器能带来前所未有的控制力。你可以为家庭内部网络设备定义易于记忆的专属域名,比如将“nas.home”指向你的家庭存储服务器。在企业内网环境中,可以轻松管理大量测试环境、开发服务器的域名,无需修改每台主机的hosts文件。更高级的应用包括实现域名的泛解析、邮件交换记录解析,乃至根据请求来源的不同(如区分内外网)提供不同的解析结果,即分离解析。
除了便利,自建DNS更是隐私与安全的堡垒。使用公共DNS服务,你的所有域名查询记录都可能被服务提供商收集。而私有DNS服务器将查询行为完全留在本地或内网,有效保护了上网隐私。你可以集成如AdGuard Home这样的方案,在DNS层面拦截广告、恶意软件和钓鱼网站,为整个局域网提供基础的安全防护,净化网络环境。
手写解析器:与协议直接对话
如果说使用现成软件是驾驶汽车,那么手写一个DNS解析器,就是亲手制造发动机。这需要你深入理解DNS协议规范,并用编程语言将其实现。通常,你可以选择从简单的UDP客户端开始,因为大多数DNS查询使用UDP的53端口。
编程实现的过程充满挑战与乐趣。你需要构建符合格式的DNS请求报文:包括事务ID、标志位、问题计数,以及核心的查询问题部分——其中要正确编码域名。将构建好的字节流发送到目标DNS服务器后,你将收到一个响应报文。接下来的关键是解析这个响应,从中提取出答案部分的类型、类和最重要的IP地址。
完成一个基础的解析器后,你可以不断为其添加功能:支持递归查询与迭代查询、增加缓存机制以提升效率、处理多种资源记录类型。通过这个项目,你不仅掌握了DNS,更深刻理解了网络编程、字节序、协议设计等底层知识。它证明了你不再依赖于操作系统或第三方库提供的黑盒接口,具备了与网络协议直接对话的能力。
动态域名解析:让变化的地图永恒
对于拥有动态公网IP的家庭宽带用户,自建动态域名解析服务是刚需。DDNS服务能确保一个固定的域名始终指向你变化中的IP地址。虽然市面上有许多成熟的DDNS服务商,但自己实现更能体现技术自主性。
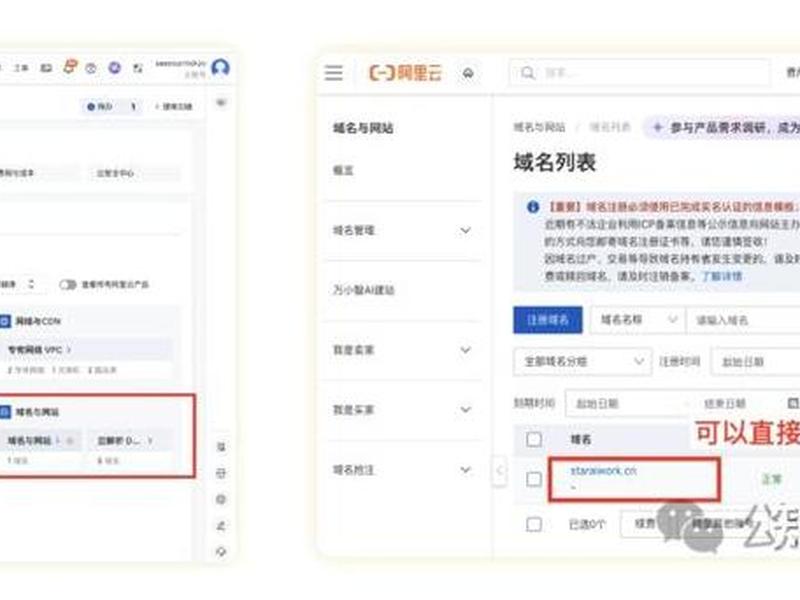
自建DDNS的核心在于自动化。你需要一个常驻运行的程序,定期检测本机的公网IP地址。一旦发现IP发生变化,程序就需要调用你所拥有的域名服务商提供的API,自动更新该域名的解析记录。这个过程涉及网络请求、API调用和错误处理。你可以使用Python、Go等语言轻松编写这样的守护进程。
更进一步,你可以将此功能集成到自建的DNS服务器中,形成一个完整的解决方案。例如,为家庭网络设置一个私有域,并让DNS服务器自动更新其下设备的主机记录。这尤其适合物联网场景,使得你无论身在何处,都能通过固定的域名访问家中动态IP下的智能设备,真正实现“四海为家,一键可达”。
容器化与云原生部署
现代软件部署离不开容器化。将自建的DNS服务或解析工具封装进Docker容器,能极大简化部署和迁移过程。你可以将包含所有依赖和配置的镜像,在任何支持Docker的环境中一键拉起,保证了环境的一致性。
在Kubernetes集群中,DNS服务更是核心基础设施。你可以深入研究CoreDNS的配置,它作为K8s默认的DNS服务器,其配置完全通过ConfigMap管理。通过修改配置,你可以轻松为整个集群添加自定义的私有域解析规则,或者覆盖某些特定域名的解析结果,而无需修改每个Pod的配置。
这种云原生的部署方式,使得自建DNS服务具备了弹性伸缩和高可用的能力。你可以将DNS服务以多副本的形式部署,并通过Service对外提供稳定的访问端点。这标志着你的私人网络服务,具备了企业级应用的可靠性与灵活性。
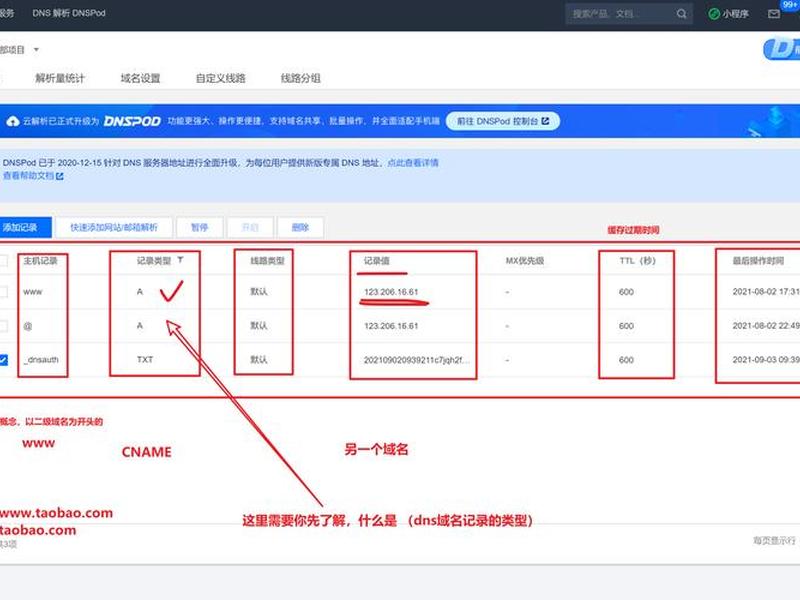
安全加固与性能调优
自主掌控也意味着责任,尤其是安全责任。自建DNS服务需要面对DNS劫持、污染、DDoS攻击等威胁。你需要采取安全措施,例如配置DNS-over-TLS或DNS-over-HTTPS来加密查询,防止监听和篡改;设置访问控制列表,限制递归查询的客户端范围;定期更新软件以修补安全漏洞。
性能调优是另一个重要维度。合理的缓存设置能大幅减少对外查询,提升解析速度。你可以调整缓存生存时间,根据域名类型设置不同的缓存策略。对于递归解析,可以配置上游转发器,将查询转发给更可靠、速度更快的公共DNS,如Cloudflare或Google DNS。
监控与日志同样不可或缺。你需要记录DNS查询日志,分析流量模式,及时发现异常请求。通过监控服务的响应时间和可用性,确保其稳定运行。这些运维实践,将你的技术实验提升为一个真正可用的、可靠的生产级服务。
以上是关于自己做域名解析、自己做域名解析软件的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:自己做域名解析、自己做域名解析软件;本文链接:https://zwz66.cn/jianz/378698.html。
猜你喜欢
- 自己做域名,域名可以自己做吗 2026-10-13
- 自己做域名服务器 自己做域名服务器怎么做 2026-10-13
- 自己做云主机 自己做云主机教程 2026-10-13
- 自己做一个导航网站 - 自己做一个导航网站多少钱 2026-10-13
- 自己做idc搭建(idc搭建教程) 2026-10-13
- 自己买服务器怎么绑定域名;自己买服务器怎么绑定域名信息 2026-10-13
- 自学建站教程第二章课后答案、自学建站教程第二章课后答案解析 2026-10-13
- 自学建站教程第二章测试答案;自学建站教程第二章测试答案解析 2026-10-13
- 自学建站教程第三章课后答案 - 自学建站教程第三章课后答案解析 2026-10-13
- 自学建站教程第三章测试答案、自学建站教程第三章测试答案解析 2026-10-13







