网络搭建的基本流程、网络搭建的基本流程包括
-
网络,搭建,的,基本,流程,、,包括,在,数字,

- 建站百科知识-小虎建站百科知识网
- 2026-10-10 22:56
- 小虎建站百科知识网
网络搭建的基本流程、网络搭建的基本流程包括 ,对于想了解建站百科知识的朋友们来说,网络搭建的基本流程、网络搭建的基本流程包括是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字浪潮席卷全球的今天,网络已成为组织运行的“神经系统”。无论是初创企业的轻量级办公网络,还是大型机构的复杂数据中心,其稳定与高效都始于一套科学、严谨的搭建流程。网络搭建绝非简单的设备连接,而是一个环环相扣的系统工程,它包括从前期缜密规划到后期持续运维的全生命周期管理。理解并掌握网络搭建的基本流程,意味着掌握了构建数字化未来的基石。本文将深入剖析这一流程的核心环节,带您揭开高效、安全网络背后的设计奥秘。
需求分析与战略规划
一切卓越网络的起点,都源于清晰的需求洞察。这个阶段如同建筑的设计蓝图,决定了网络未来的形态与能力。必须与业务部门深入沟通,明确网络需要承载的核心应用:是支持高并发的电商交易,是保障低延迟的视频会议,还是实现海量物联网设备的数据采集?不同的业务场景对带宽、延迟、可靠性的要求截然不同。
需要对用户规模、设备类型及地理分布进行精准评估。预计有多少终端同时在线?是传统的PC、移动设备,还是专业的服务器与存储阵列?网络是覆盖单一办公楼,还是需要连接跨城市甚至跨国的分支机构?这些因素直接影响着网络拓扑结构的选择与IP地址的规划方案。
必须将目光投向未来。网络建设应有前瞻性,需考虑未来3-5年的业务增长、技术演进(如IPv6的普及、Wi-Fi 7的应用)以及合规性要求(如数据安全法规)。一份详尽的《网络需求规格说明书》在此阶段诞生,它不仅是技术实施的纲领,更是平衡性能、安全与成本的投资指南。
拓扑设计与架构搭建
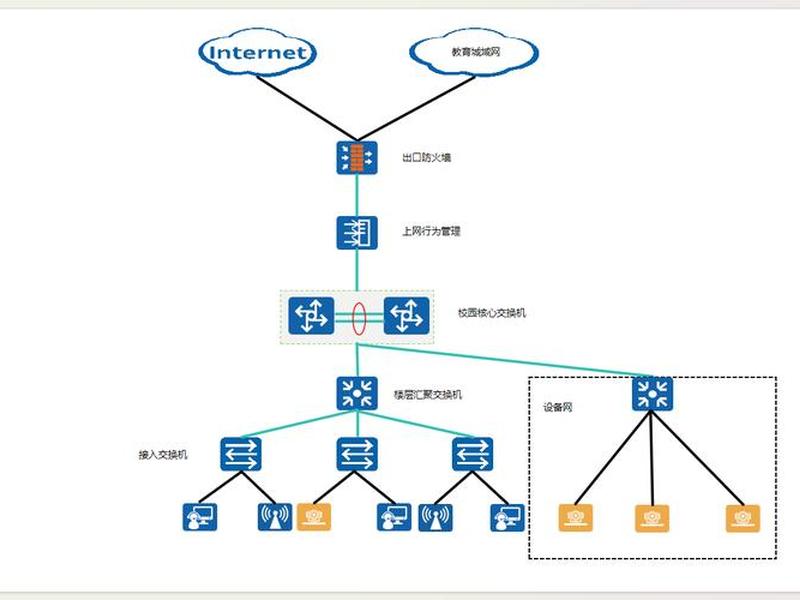
当需求明确后,便进入为网络绘制“骨架”的阶段——拓扑设计与架构搭建。网络拓扑决定了数据流动的路径与效率,常见的结构有星型、树型和网状。对于大多数企业,分层级的树型架构因其清晰的管理边界和良好的扩展性而被广泛采用,通常分为核心层、汇聚层和接入层。
核心层是网络的高速枢纽,负责不同区域间数据的快速转发,要求设备具备极高的吞吐量和可靠性,常采用双机热备避免单点故障。汇聚层承上启下,进行策略控制、区域隔离(如通过VLAN划分不同部门),并聚合接入层的流量。接入层则直接面向终端用户,提供灵活的端口接入,满足电脑、手机、打印机等设备的联网需求。
在此基础上,还需规划无线网络、与互联网的接入点以及可能的数据中心区域。无线网络通常采用“无线控制器(AC)+接入点(AP)”的集中管理架构,实现无缝漫游和统一策略。一个优秀的拓扑设计,就像精心规划的城市交通网,能让数据包高效、有序地抵达目的地,同时预留了未来扩建的“立交桥”与“快速路”。
设备选型与物理部署
骨架既定,下一步便是填充“血肉”——即硬件设备的选型与物理部署。设备选型需要严格匹配其在拓扑中的角色与性能指标。核心交换机需选择具备高背板带宽、支持三层路由功能的产品;接入层交换机则更关注端口密度、是否支持PoE(以太网供电)以驱动无线AP和IP电话;防火墙作为安全闸门,其吞吐量、并发连接数需与出口带宽匹配。
传输介质的选择同样关键。骨干链路通常采用单模或多模光纤,以提供千兆乃至万兆的高速通道;水平布线到桌面则普遍使用超五类或六类非屏蔽双绞线,确保千兆以太网的稳定运行。物理部署时,规范的综合布线至关重要,线缆的标识、机柜的理线不仅关乎美观,更是后期运维排障的基础。
这个阶段也是将设计图纸转化为实体的过程。设备上架、线缆端接、电源与接地保障,每一步都需严谨施工。一个常见的准则是“边实施边测试”,每完成一部分物理连接,就进行连通性测试,确保将问题消灭在萌芽状态,为后续的软件配置打下坚实的物理基础。
协议配置与业务开通
当所有设备加电并物理连通后,冰冷的硬件需要通过软件配置被赋予“灵魂”。这主要包括网络协议与安全策略的配置。首先是TCP/IP基础配置,为每台设备分配合适的IP地址、子网掩码和网关,规划合理的IP地址段以保证可管理性和扩展性。
接着是构建智能的“交通规则”。在交换机上创建VLAN,将财务、研发、访客等不同群体隔离在不同的广播域中,提升安全性与性能。配置动态路由协议(如OSPF),让网络设备能自动学习最佳路径,实现快速收敛。部署DHCP服务为终端自动分配网络参数,简化管理;设置DNS确保域名能被顺利解析。
与此网络安全策略必须同步部署。在防火墙定义访问控制列表(ACL),严格限制内外网的访问权限;配置VPN为远程办公提供加密通道;在接入层启用端口安全功能,防止非法设备接入。开通核心业务,确保内部服务器、互联网访问、视频会议等关键应用流畅无阻,并进行全面的业务测试。
安全加固与冗余设计
在数字世界,没有安全的网络如同没有锁的家园。安全加固不是独立环节,而是渗透于全流程的基因。在边界,下一代防火墙(NGFW)需开启入侵防御(IPS)、应用识别等高级功能,深度过滤威胁。在内部,通过802.1X认证、网络准入控制(NAC)等技术,确保只有合规的终端才能入网。
数据安全同样不容忽视。对敏感业务通道采用IPsec或SSL加密,部署日志审计与数据库审计系统,对所有操作进行留痕。定期进行漏洞扫描与渗透测试,主动发现并修复潜在风险,构建动态的主动防御体系。
高可用性是现代网络的另一生命线。通过冗余设计消除单点故障:核心设备采用双机热备协议(如VRRP);关键链路进行聚合(如LACP),实现负载均衡与故障切换;重要服务器采用集群与负载均衡技术。这些设计确保了即便局部发生故障,网络服务依然能持续不中断,为业务提供“永远在线”的韧性。
运维监控与持续优化
网络上线并非终点,而是持续服务的新起点。高效的运维监控是网络的“健康监护仪”。需要部署网络管理系统(NMS)或Zabbix、Prometheus等监控工具,对全网设备的CPU、内存利用率、端口流量、网络延迟等关键指标进行7x24小时实时监控,并设置阈值告警。
日志集中管理是故障回溯与安全分析的宝贵财富。通过分析设备日志、流量日志,可以快速定位异常源头,无论是硬件故障、配置错误还是安全攻击。建立规范的变更管理流程,任何配置修改都需经过申请、测试、备份后再实施,最大限度降低人为风险。
网络优化是一个永恒的主题。随着业务发展,需定期分析流量模型,通过QoS策略优先保障关键业务带宽,调整路由策略以优化路径。技术持续迭代,网络也需适时升级,例如向SD-WAN演进以优化广域网成本,引入自动化运维工具提升效率。一个优秀的网络,是在持续监控、分析、优化中不断进化的有机体。
以上是关于网络搭建的基本流程、网络搭建的基本流程包括的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:网络搭建的基本流程、网络搭建的基本流程包括;本文链接:https://zwz66.cn/jianz/375966.html。
猜你喜欢
- 网络搭建的最佳方案 网络搭建的最佳方案有哪些 2026-10-10
- 网络搭建教程(网络搭建教程pdf) 2026-10-10
- 网络搭建教程视频、网络搭建教程视频下载 2026-10-10
- 网络搭建教程新手入门(网络搭建教程新手入门视频) 2026-10-10
- 网络搭建教程工作室 网络搭建教程工作室怎么做 2026-10-10
- 网络搭建基础教学 - 网络搭建教学视频 2026-10-10
- 网络搭建在哪里学;网络搭建在哪里学比较好 2026-10-10
- 网络搭建及应用教学;网络搭建及应用教学反思总结 2026-10-10
- 网络搭建去哪个平台有教程;网络搭建去哪个平台有教程呢 2026-10-10
- 网络搭建与运维教学、网络搭建与运维教学反思 2026-10-10







