网站部署 网站部署ssl证书
-
网站,部署,ssl,证书,在,互联网,的,浩瀚,海洋,

- 建站百科知识-小虎建站百科知识网
- 2026-10-10 19:41
- 小虎建站百科知识网
网站部署 网站部署ssl证书 ,对于想了解建站百科知识的朋友们来说,网站部署 网站部署ssl证书是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在互联网的浩瀚海洋中,每一次点击、每一次登录、每一笔交易,都是一次信息的远航。这条航路并非总是风平浪静,潜伏着窥探与篡改的暗流。如今,一个绿色的锁形标志,已成为安全港湾的灯塔。这背后,正是网站部署SSL证书这一关键行动在保驾护航。它不仅仅是技术配置,更是将您的网站从“不安全”的红色警告中拯救出来,升级为值得用户托付隐私与信任的安全堡垒。这篇文章将为您揭开SSL证书部署的神秘面纱,从核心价值到实操步骤,为您提供一份通往安全与成功的完整地图。
为何部署:超越加密的核心价值
部署SSL证书的首要驱动力,无疑是安全。它如同为数据流穿上了一件隐形盔甲,通过复杂的加密算法,将用户与服务器之间传输的信息——无论是登录凭证、个人信息还是支付详情——转化为唯有特定密钥才能解读的密文。这有效抵御了“中间人攻击”,防止数据在传输途中被窃取或篡改。
它的意义远不止于此。当浏览器地址栏出现“https”前缀和锁形图标时,这向访客发出了一个强烈的积极信号:此站可信。这种视觉化的安全认证,极大提升了网站的专业形象与用户信任度,直接降低了因安全疑虑导致的用户跳出率。对于电商、金融或任何处理敏感信息的网站而言,这份信任是业务的基石。
更为重要的是,搜索引擎巨头早已将HTTPS列为重要的排名信号。采用SSL证书、启用HTTPS协议的网站,在要求中往往能获得更高的权重与更好的排名位置。这意味着,部署SSL证书不仅是在保护用户,更是在为网站注入强大的SEO动能,吸引更多自然流量,从源头提升网站的可见性与竞争力。
证书选型:找到最适合你的“安全身份证”
踏上部署之旅的第一步,是选择正确的证书类型。如同身份证有普通与强化之分,SSL证书也根据验证深度分为DV、OV、EV三种。域名验证型证书审核快速,成本较低,适合个人博客或测试环境;组织验证型证书需要验证企业,安全级别更高,是企业官网的标配;扩展验证型证书拥有最严格的审核流程,激活浏览器地址栏绿色企业名称显示,是金融、电商等高安全需求场景的不二之选。
根据域名覆盖需求,证书又可分为单域名、多域名和通配符证书。单域名证书仅保护一个特定域名;多域名证书可在一张证书中保护多个完全不同的域名;通配符证书则能保护一个主域名及其所有同级子域名,对于拥有复杂子站结构的企业尤为高效。选择时需精准匹配业务现状与未来扩展规划。
还需关注证书的加密算法。目前主流的是RSA和ECC算法,后者在相同安全强度下密钥更短、运算更快。随着量子计算的发展,抗量子密码算法也已成为未来趋势。国密算法证书在国内特定领域的需求日益增长。选择时需综合考虑兼容性、性能与合规要求。
部署实战:主流服务器配置指南
选好证书后,便进入核心的部署环节。不同Web服务器的配置方式各有千秋。对于占据市场主流的Nginx服务器,配置关键在于编辑站点配置文件。通常需要在server块中监听443端口,并正确指向证书文件与私钥文件的路径。优化配置也至关重要,例如禁用老旧不安全的SSL/TLS协议版本,优先使用TLS 1.2或1.3,配置安全的加密套件,并启用OCSP装订以减少验证延迟。
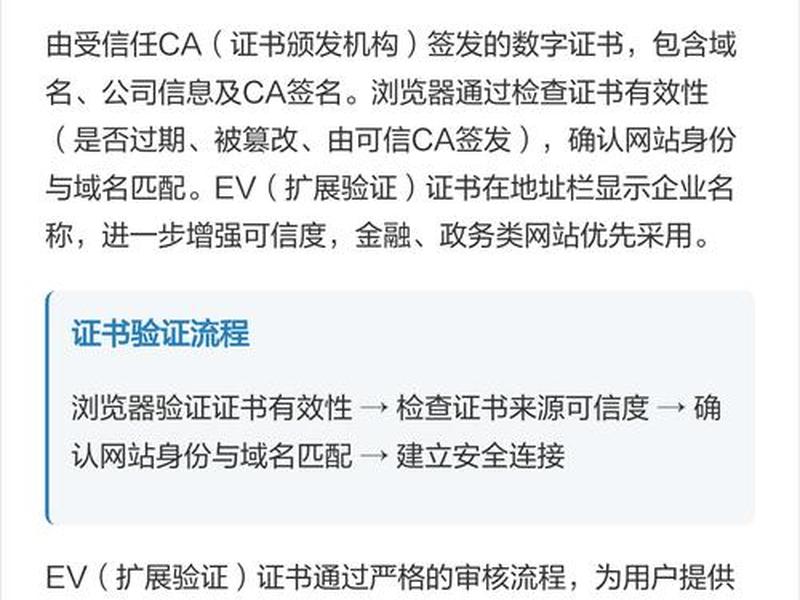
Apache服务器的配置逻辑类似,通常在VirtualHost配置段中启用SSLEngine,并指定SSLCertificateFile、SSLCertificateKeyFile等参数。配置完成后,务必使用`apachectl configtest`命令进行语法检查,确保配置无误。对于Windows服务器环境,IIS管理器提供了图形化的证书导入与绑定界面。流程通常包括在“服务器证书”中导入PFX格式证书文件,然后在网站绑定中添加HTTPS类型,并选择已导入的证书。
一个常见的陷阱是证书链不完整。服务器不仅需要安装您域名本身的证书,还必须包含中间CA证书,否则浏览器可能因无法追溯到受信任的根证书而提示错误。通常,需要将CA提供的中间证书与您的域名证书合并为一个文件进行配置。部署完成后,务必使用浏览器访问和专业的SSL检测工具进行验证,确保证书状态有效、协议安全、配置无误。
优化与维护:构建持续的安全防线
部署成功并非终点,而是持续安全运维的起点。性能优化是首要课题。通过启用TLS会话复用,服务器可以记住之前的加密连接信息,避免重复进行耗时的完全握手,显著提升后续访问速度。合理配置SSL缓存大小与超时时间,也能进一步降低服务器开销。
安全配置需要与时俱进。强烈建议强制实施HTTP到HTTPS的301重定向,确保所有流量都通过加密通道传输。部署HSTS策略,可以指示浏览器在指定时间内强制使用HTTPS连接,有效防御SSL剥离攻击。这些设置通过HTTP响应头即可轻松实现,却能极大巩固安全边界。
证书的生命周期管理是另一项关键工作。传统证书有效期长达数年,但根据行业趋势,有效期正不断缩短至398天甚至更短,以提升安全性。这意味着证书续订将变得更加频繁。建立规范的监控流程,提前设置续费提醒,或采用支持ACME协议的自动化管理工具,可以避免因证书过期导致网站突然无法访问的灾难性后果,确保业务连续性。
排障指南:破解六大常见“信任危机”
即使准备充分,部署后仍可能遭遇问题。最典型的莫过于浏览器提示“证书不可信”或“连接不安全”。首先应检查证书是否过期,这是最常见的原因。确认访问的域名与证书中绑定的域名是否完全一致,包括有无“www”前缀。
证书链缺失是另一个隐形杀手。务必确保服务器上安装了完整的证书链文件。有时,问题可能出在客户端,例如用户的计算机系统时间设置错误,导致其认为证书不在有效期内。如果证书因私钥泄露等原因被颁发机构吊销,也会立即失效。
对于使用自签名证书或来自不受信任CA证书的测试环境,浏览器警告是预期行为。但在生产环境,必须使用全球可信的权威CA颁发的证书。遇到复杂问题时,可以借助在线的SSL状态检测工具进行深度扫描,它能提供详细的分析报告,帮助快速定位配置错误或安全漏洞。
未来视野:SSL证书的演进与挑战
技术浪潮永不停歇,SSL证书领域也正经历深刻变革。一方面,为了应对日益增长的网络威胁,证书的有效期正持续缩短,这迫使企业必须建立更敏捷、自动化的证书管理流程,以应对高频次的续期与更换操作。
量子计算的崛起对基于RSA、ECC的传统非对称加密算法构成了潜在威胁。迁移至抗量子密码算法已成为行业共识,相关标准正在制定中,预计未来几年,支持PQC算法的SSL证书将逐步进入应用阶段。企业需要为这种加密算法的过渡做好准备。
未来的数字信任体系,将呈现生命周期极短化、证书资产多样化、管理边界泛化的趋势。全链路的智能化证书管理平台将变得不可或缺,它们能够实现从自动申请、部署到监控、续期的全生命周期自动化,帮助企业在复杂的云原生和混合IT环境中,游刃有余地管理海量证书,从容应对未来的安全挑战。
以上是关于网站部署 网站部署ssl证书的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:网站部署 网站部署ssl证书;本文链接:https://zwz66.cn/jianz/375821.html。
猜你喜欢
- 网站部署到腾讯云服务器详细教程 将网站部署到云服务器 2026-10-10
- 网站部是干什么的 网站部的主要职责之一是 2026-10-10
- 网站运营新手入门攻略,网站运营主要学什么 2026-10-10
- 网站运营与管理教程;网站运营与管理教程电子版 2026-10-10
- 网站软件一站式开发,网站软件一站式开发是什么 2026-10-10
- 网站课程搭建教程、网站课程搭建教程pdf 2026-10-10
- 网站评论是怎么实现的;网站评论是怎么实现的呢 2026-10-10
- 网站设计项目实战教程;网站设计项目实战教程pdf 2026-10-10
- 网站设计零基础建站工具、网站设计零基础建站工具怎么用 2026-10-10
- 网站设计范文;网站设计范文怎么写 2026-10-10







