网站的注册和登录功能怎么弄(网站的注册和登录功能怎么弄的)
-
网,站的,注册,和,登录,功能,怎么弄,的,想象,

- 建站百科知识-小虎建站百科知识网
- 2026-10-10 17:04
- 小虎建站百科知识网
网站的注册和登录功能怎么弄(网站的注册和登录功能怎么弄的) ,对于想了解建站百科知识的朋友们来说,网站的注册和登录功能怎么弄(网站的注册和登录功能怎么弄的)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
想象一下,用户初次踏入你的数字世界,迎面而来的第一个关卡便是注册与登录。这看似简单的入口,却决定了用户体验的第一印象,是产品成败的“隐形裁判”。一个设计精良的注册登录流程,如同一位彬彬有礼的迎宾,能顺畅引导用户深入探索;而一个充满“沟坎与雷坑”的流程,则可能瞬间浇灭用户的热情。那么,如何构建一个既安全高效又体验丝滑的注册登录系统?本文将为你揭开从构思到实现的完整面纱。
前期构思与核心逻辑设计
在动手写下一行代码之前,清晰的设计思路至关重要。你需要明确功能的核心逻辑:用户通过注册创建账户,系统存储凭证;用户通过登录验证身份,系统授权访问。这一过程涉及前端交互、后端逻辑与数据存储三方的精密协作。混乱的逻辑设计是万恶之源,务必先绘制清晰的流程图,定义好每一步的数据流向和异常处理机制,例如用户名重复、密码错误、网络超时等情况下的应对策略,确保逻辑的严谨性和一致性。
前端界面与交互实现
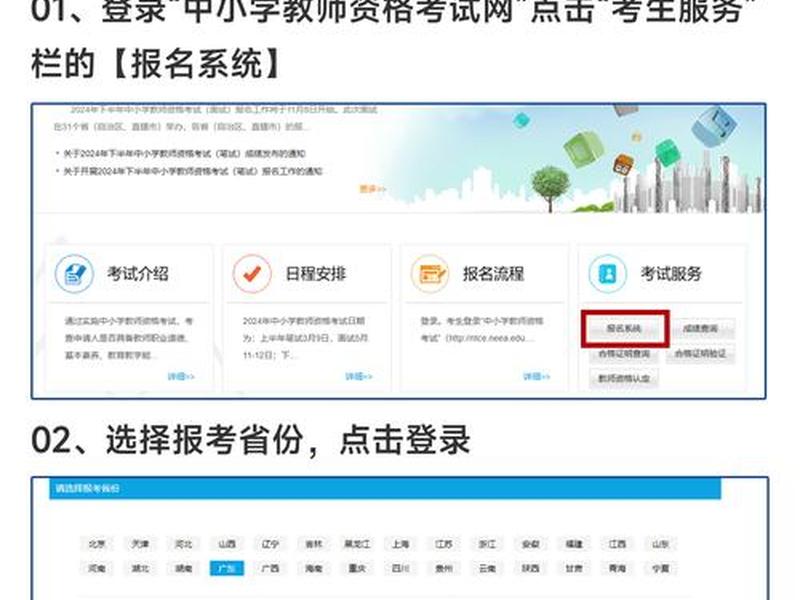
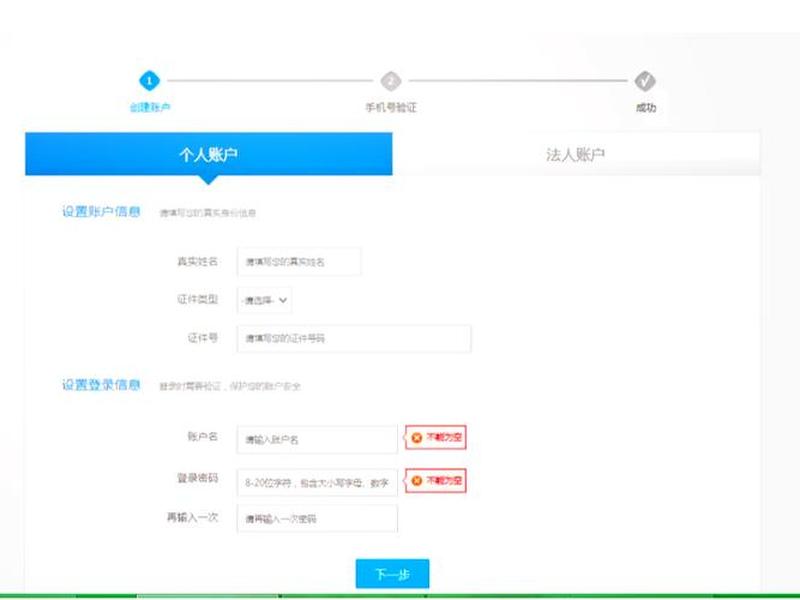
前端是与用户直接对话的窗口。一个简洁直观的界面是成功的一半。你可以使用TML+CSS构建基础表单,包含用户名、密码输入框以及提交按钮。为了提升体验,应加入即时验证:在用户输入时实时检查用户名是否可用、密码强度是否达标、邮箱格式是否正确。现代前端框架如Vue3或React能极大地提升开发效率,它们提供了响应式数据绑定和丰富的组件库,帮助你快速搭建出支持多种布局(如经典单列、左右分栏)的现代化界面,并实现流畅的页面跳转。
交互细节决定用户体验的“顺滑度”。合理的表单标签、清晰的错误提示、人性化的等待状态(如提交按钮的加载动画)都不可或缺。记住,目标是让用户“无感”地完成操作,任何一次额外的点击或困惑的等待都可能造成流失。
后端业务与数据处理
后端是系统的“大脑”,负责接收前端请求并执行业务逻辑。对于注册功能,后端需要接收用户提交的数据,进行有效性校验(如检查邮箱格式、用户名长度),然后查询数据库确保用户名或邮箱唯一,接着使用BCrypt等加密算法对密码进行不可逆的哈希处理,最后将安全的用户信息存入数据库。整个过程必须防范SQL注入等安全风险。
登录功能则是一个验证过程。后端接收用户凭证,从数据库中查找对应用户,并比对经过相同算法加密后的密码是否匹配。匹配成功则生成一个会话标识(如Token或Session),并返回给前端,作为用户已认证的凭证。之后用户的每一次请求,前端都需携带此凭证,后端据此判断其身份与权限。
数据库设计与安全存储
数据库是用户信息的“保险库”。你需要设计合理的用户表结构,通常包含用户ID(主键)、用户名、加密后的密码、邮箱、创建时间等字段。确保对密码字段进行加密存储是铁律,绝对禁止明文保存。可以考虑添加盐值(Salt)来进一步加强密码哈希的安全性,即使数据库泄露,攻击者也难以破解原始密码。
除了存储,查询效率也需考虑。为常用的查询字段(如用户名、邮箱)建立索引,可以大幅提升登录验证时的响应速度。定期备份数据库,并实施访问控制,确保数据安全。
安全加固与防御策略
安全是注册登录功能的生命线。除了密码加密,还需部署多重防线。引入验证码(如图形验证码或短信验证码)可以有效防止恶意程序批量注册或暴力破解密码。对登录尝试进行频率限制,例如同一IP在短时间内多次失败后锁定一段时间。使用HTTPS协议对整个通信过程进行加密,防止数据在传输中被或篡改。
对于敏感操作(如修改密码、更换绑定邮箱),必须进行二次验证。要注意防范跨站请求伪造(CSRF)和跨站脚本(XSS)等常见Web攻击,对用户输入进行严格的过滤和转义。
第三方登录与体验优化
为了降低用户的注册门槛,集成第三方登录(如微信、QQ、微博、华为账号一键登录)已成为标配。这允许用户使用已有的大平台账号快速授权登录,省去记忆新密码的麻烦。实现时,你需要前往对应开放平台申请接入,按照其文档实现OAuth等授权流程,获取用户的唯一标识后,在你自己的系统中建立关联。
持续优化体验永无止境。分析用户行为数据,发现注册流程中的流失点并进行改进。提供“忘记密码”的便捷找回通道,设计清晰的错误提示文案。确保整个功能在不同浏览器和设备上都能完美呈现。一个优秀的注册登录系统,应当是稳固、安全且无形的,让用户专注于核心服务,而非身份的验证。
以上是关于网站的注册和登录功能怎么弄(网站的注册和登录功能怎么弄的)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:网站的注册和登录功能怎么弄(网站的注册和登录功能怎么弄的);本文链接:https://zwz66.cn/jianz/375694.html。
猜你喜欢
- 网站的虚拟主机,虚拟主机网站建设的几个步骤 2026-10-10
- 网站的模块有哪些 - 网站的模块有哪些类型 2026-10-10
- 网站的模块怎么做、网站的模块怎么做的 2026-10-10
- 网站的建设模式主要包括、网站的建设模式主要包括哪些 2026-10-10
- 网站的建站教程在哪里找的;网站的建站教程在哪里找的到 2026-10-10
- 网站的建站教程在哪里找到、网站的建站教程在哪里找到的 2026-10-10
- 网站的建站教程在哪里找、网站的建站教程在哪里找到 2026-10-10
- 网站的建站可行性分析;网站建设的可行性分析 2026-10-10
- 网站的代码怎么写 网站的代码怎么写的 2026-10-10
- 网站的二次开发(网站的二次开发是指) 2026-10-10







