织梦cms默认系统后台模板位置、织梦cms默认密码
-
织梦,cms,默认,系统,后台,模板,位置,、,密码,

- 建站百科知识-小虎建站百科知识网
- 2026-10-08 23:12
- 小虎建站百科知识网
织梦cms默认系统后台模板位置、织梦cms默认密码 ,对于想了解建站百科知识的朋友们来说,织梦cms默认系统后台模板位置、织梦cms默认密码是一个非常想了解的问题,下面小编就带领大家看看这个问题。
对于每一位织梦CMS(DedeCMS)的使用者或开发者而言,系统后台的“入口”与“钥匙”是两个至关重要的核心要素。前者决定了你如何高效地定制和管理网站的门面与功能,后者则直接关系到整个网站管理权限的安全防线。这两个要素,正是“默认系统后台模板位置”与“默认管理员密码”。它们一个指向了视觉与交互的起点,一个则守护着系统的心脏。理解它们,不仅是建站的基本功,更是保障网站长治久安、避免安全隐患的必修课。本文将为你深入剖析这两大关键点,从安全风险到实用技巧,为你揭开织梦CMS后台管理的神秘面纱。
一、后台密码:不容忽视的初始风险
在织梦CMS的世界里,管理员密码是通往后台控制台的唯一钥匙。这第一道防线往往最为脆弱。许多用户在安装系统后,常常忽略了一个致命的细节:默认密码。无论是早期版本中广为流传的`admin`,还是某些安装引导中可能设置的`123456`或`dede`,这些简单到极致的字符串,如同将自家大门的钥匙放在了门垫之下,为黑客和不法分子敞开了大门。
这种风险并非危言耸听。使用默认密码或弱密码的网站,极易成为自动化攻击脚本的猎物。攻击者只需扫描网络上使用织梦CMS的站点,并尝试使用这些常见的默认凭据进行登录,一旦成功,他们便获得了网站的最高控制权。届时,篡改首页、植入恶意代码、窃取用户数据甚至将网站变成“肉鸡”,都变得轻而易举。意识到默认密码的巨大安全隐患,是保障网站安全的第一步。
更令人担忧的是,许多用户甚至不清楚自己网站的默认密码是什么,或者在遗忘后试图通过“admin/123456”这样的组合去“碰运气”。这种侥幸心理恰恰是安全的大敌。密码的安全不仅在于其复杂性,更在于其唯一性和私密性。将默认密码视为一个临时的、必须立刻丢弃的“一次性用品”,而非可以长期使用的凭据,是每一个负责任的站长应有的基本认知。
二、模板架构:系统前台的视觉基石
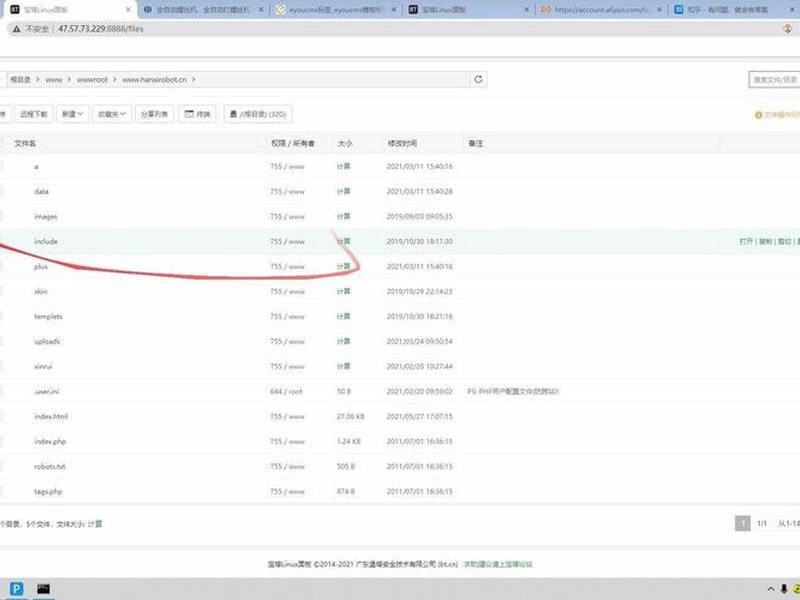
如果说密码是后台的钥匙,那么模板文件就是网站前台的“皮肤”和“骨架”。织梦CMS采用清晰的文件目录结构来管理模板,其核心模板仓库位于网站根目录下的`/templets`文件夹中。这是所有模板文件的“家”,无论是PC端还是移动端,无论是首页、列表页还是内容页,其视觉呈现的源代码都存储于此。
对于默认模板风格,系统通常将其放置在`/templets/default/`目录内。这个`default`文件夹便是织梦CMS的“默认皮肤”。其中,`index.htm`或`index.html`文件定义了网站首页的布局与样式,`list_.htm`系列文件控制着各类列表页,`article_.htm`文件则决定了文章内容页的最终模样。理解这个目录结构,就如同掌握了网站外观的“地图”,无论是进行个性化修改,还是排查显示问题,都能做到心中有数。
特别值得注意的是,随着移动互联网的发展,织梦CMS也支持移动端模板。默认的移动端模板通常以独立的目录存在,例如`/templets/default_m/`或`/templets/yourtheme/mobile/`。系统通过识别访问设备的User Agent(用户代理)来自动切换调用相应的模板文件,从而实现一套内容、多端适配的体验。了解模板的存放位置,是进行任何前端美化和功能定制的前提。
三、密码重置:紧急情况下的救赎之路
遗忘密码是站长们可能遇到的棘手问题。幸运的是,织梦CMS提供了通过数据库直接重置密码的可靠途径,这要求你拥有数据库的管理权限(例如通过phpMyAdmin等工具)。其原理在于,管理员账号和密码信息存储在数据库的特定数据表中,通常名为`dede_admin`(前缀`dede_`可能因安装配置而异)。
重置操作的核心是修改`dede_admin`表中的`pwd`字段。这个字段存储的是经过MD5加密后的密码密文。一个广为人知的技巧是,将`pwd`字段的值直接更新为字符串`f297a57a5a743894a0e4`。这串看似无意义的字符,正是默认密码`admin`经过MD5加密后的结果。执行一条简单的SQL更新语句,如`UPDATE dede_admin SET pwd='f297a57a5a743894a0e4' WHERE userid='admin';`,即可将指定用户(如admin)的密码重置为`admin`。
这种方法适用于紧急恢复访问。一旦成功登录后台,首要任务就是立即进入“系统用户管理”,将密码修改为一个强度高、独一无二的复杂密码。切勿在重置后继续使用默认密码,否则重置操作将失去其安全意义。记住,通过数据库重置密码是一把“”,但也正因为其强大,必须谨慎使用并确保操作环境的安全。
四、模板管理:后台操作的便捷之道
除了通过FTP直接访问模板文件,织梦CMS的后台本身也提供了强大的模板管理功能,这为不熟悉服务器文件操作的站长提供了极大便利。登录后台后,在“模板”菜单下找到“默认模板管理”,即可进入模板文件列表界面。
在这个界面中,系统会清晰地列出`/templets/default/`目录下的所有模板文件。你可以直接点击文件名进行在线编辑、修改HTML、CSS和模板标签代码。这种方式避免了下载、上传的繁琐,尤其适合进行小规模的快速调整和测试。后台还会显示每个模板文件的“文件描述”,这个描述信息定义在一个名为`templet-filelist.inc`的配置文件中,方便开发者识别模板用途。
在线编辑并非万能。对于复杂的模板 overhaul(大修)或涉及大量文件的操作,直接通过FTP管理文件目录仍是更高效、更可靠的选择。在修改任何模板文件之前,养成备份的好习惯至关重要。无论是复制一份原文件,还是使用版本控制工具,备份都能在修改出错时让你瞬间回滚,避免网站“开天窗”。
五、安全加固:超越默认的必备措施
谈论默认密码和模板位置,最终都要回归到安全这个永恒的主题。仅仅修改默认密码是远远不够的,一套完整的安全加固策略应包括多个层面。强烈建议修改默认的后台管理目录路径。系统初始的后台访问地址通常是`/dede/`,这几乎是公开的秘密。将其修改为一个难以猜测的目录名,能有效阻挡一大批针对性的扫描攻击。
定期更新系统和官方发布的安全补丁。织梦CMS作为一款历史悠久的内容管理系统,其漏洞也常被广泛研究。及时打补丁是防御已知漏洞最有效的方法。严格控制服务器文件与目录的写入权限,非必要目录不应开放写权限,防止黑客上传木马文件。
建立日常的安全监控与备份机制。关注网站访问日志中的异常请求,定期检查网站文件是否有不明修改。确保数据库和整站文件有定期、异地、多版本的备份。当安全事件真的发生时,一份干净的备份将是让你起死回生的最后保障。安全是一场持久战,而非一劳永逸的设置。
六、效率提升:模板与权限的协同优化
在确保安全的基础上,对后台模板位置和权限管理的深刻理解,还能转化为网站运营的效率优势。熟练掌握模板文件结构,意味着你可以快速定位并修改页面上的任何元素,无论是响应广告位的需求,还是优化移动端的用户体验,都能得心应手。
而清晰的权限管理(虽然主要依赖于用户组设置,但始于安全的密码管理)则能让你更好地进行团队协作。你可以为不同角色的编辑、运营人员创建子管理员账号,并分配精确的权限,避免“一刀切”带来的风险或效率低下。一个安全的密码策略是这一切协同工作的基础,它保证了权限体系不会被从根部破坏。
将模板定制与安全管理结合,你甚至可以为不同的管理角色定制简化的后台界面或特定的功能模板,进一步提升操作效率。当你知道“钥匙”保管在何处且绝对安全,也知道“控制面板”的每一个按钮在哪里、如何自定义时,你便真正成为了这个网站城堡的主宰,既能抵御外敌,又能随心所欲地构建内部世界。
以上是关于织梦cms默认系统后台模板位置、织梦cms默认密码的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:织梦cms默认系统后台模板位置、织梦cms默认密码;本文链接:https://zwz66.cn/jianz/373737.html。
猜你喜欢
- 织梦currentstyle、织梦·有鱼er_舞蹈大威天龙 2026-10-08
- 织梦cms默认后台管理目录是哪个(织梦cms默认密码) 2026-10-08
- 织梦cms首页模板是什么、织梦cms是干嘛的 2026-10-08
- 织梦cms首页模板文件是哪个 - 织梦手机站模板只有首页可以调用 2026-10-08
- 织梦cms首页内容编辑(织梦cms使用教程) 2026-10-08
- 织梦cms需要用什么服务器、织梦cms为什么不维护了 2026-10-08
- 织梦cms采集 - 织梦cms小说采集 2026-10-08
- 织梦cms达梦数据库;达梦数据库show databases 2026-10-08
- 织梦cms转;织梦转pbootcms 2026-10-08
- 织梦cms资源模板 织梦cms资源模板是什么 2026-10-08







