科讯cms中sql标签 - 科讯cms漏洞
-
科讯,cms,中,sql,标签,漏洞,在,网站建设,的,

- 建站百科知识-小虎建站百科知识网
- 2026-10-07 21:57
- 小虎建站百科知识网
科讯cms中sql标签 - 科讯cms漏洞 ,对于想了解建站百科知识的朋友们来说,科讯cms中sql标签 - 科讯cms漏洞是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在网站建设的世界里,内容管理系统(CMS)如同搭建数字宫殿的基石,而科讯CMS曾以其强大的自定义功能,尤其是灵活无比的SQL标签,吸引了无数开发者的目光。这个功能允许用户在模板中直接执行SQL查询,轻松调用数据库中的任意数据,如商品品牌详情、用户信息等,极大提升了开发效率。在这份便捷的背后,却潜藏着一个足以吞噬整个网站安全的深渊——SQL注入漏洞。本文将带您深入探究科讯CMS中SQL标签的双面性,揭开其从高效工具演变为高危漏洞源头的全过程,并为您的网站安全敲响警钟。
SQL标签:高效定制的双刃剑
科讯CMS的SQL标签功能,本质上是将数据库查询能力直接赋予前端模板。开发者无需编写复杂的后台代码,只需在模板中嵌入一段类似`{SQL_内容页显示商品品牌详情}`的标签,即可动态获取并展示品牌名称、图片、详细介绍等内容。这种“所想即所得”的定制能力,对于需要频繁展示复杂关联数据的电商、资讯类网站来说,曾是巨大的福音。
它极大地缩短了开发周期,降低了技术门槛。非资深程序员也能通过简单的SQL语句学习和标签调用,实现丰富的页面数据展示效果。这种灵活性使得科讯CMS在特定历史时期,成为许多中小型网站,尤其是教育、类门户站点的热门选择。
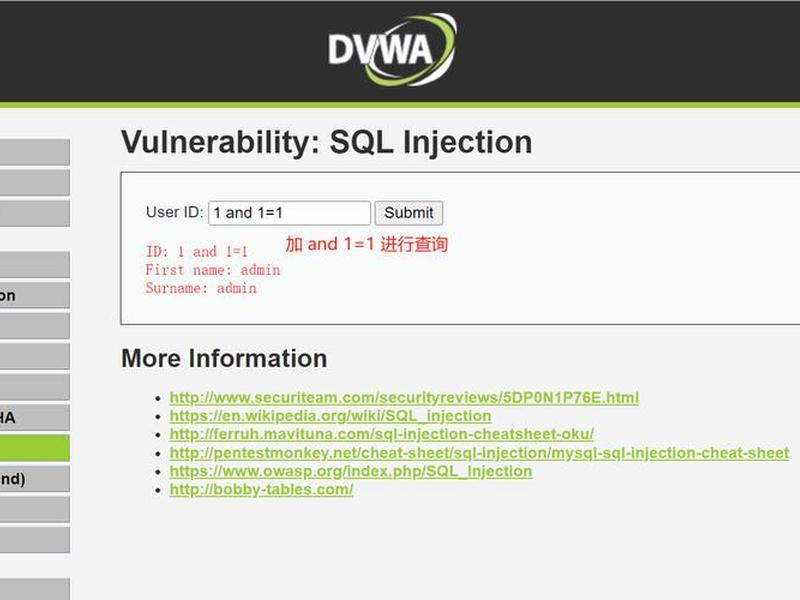
正是这种将数据库操作接口暴露在前端的便捷设计,埋下了致命的安全隐患。SQL标签的执行通常涉及对用户输入参数(如商品ID`{$CurrInfoID}`)的直接拼接,如果过滤不严,便为SQL注入攻击敞开了大门。便捷与风险,在这项功能上形成了最直接的冲突。
漏洞机理:注入攻击的隐秘通道
SQL注入漏洞的原理,在于攻击者能够通过Web表单、URL参数等输入点,向后台数据库注入恶意的SQL指令。在科讯CMS的SQL标签应用场景中,若标签调用的参数未经严格净化处理,攻击者便能篡改原本的查询逻辑。
例如,一个用于根据ID查询商品信息的SQL标签,其原始语句可能拼接了用户传入的ID值。攻击者通过构造一个包含SQL命令的特殊ID值,如`1; DROP TABLE KS_Product --`,就可能导致查询语句被篡改,转而执行删除数据表的破坏性操作。这并非危言耸听,历史上已有多起案例证实了其危害性。
更危险的是,在高权限数据库账户配置下,利用SQL注入漏洞甚至能向服务器写入网页木马,从而获取整个服务器的控制权。攻击者不再满足于窃取数据,而是旨在掌控整个网站乃至服务器,进行更广泛的破坏或非法利用。整个过程可能悄无声息,等到管理员察觉时,往往为时已晚。
历史之殇:广泛影响的安全事件
科讯CMS的SQL注入漏洞并非停留在理论层面,它曾引发过大规模的实际安全事件。早在2011年,其6.至7.06版本就被曝存在多处高危SQL注入漏洞。尽管官方随后提供了修复补丁,但漏洞修复的严重性并未引起所有站长的足够重视。
据相关安全机构在2012年的扫描报告显示,当时仍有超过200家网站因使用存在漏洞的旧版本而暴露在风险之中,其中约80%的网站未及时修复。这些网站多数承载着企业宣传、业务办理乃至用户敏感信息,一旦被攻破,造成的经济损失和声誉损害难以估量。
这些安全事件如同一面镜子,映照出当时网站运维生态中普遍存在的“重功能、轻安全”的思维定式。许多站长选择CMS时,往往更关注功能的强大与使用的便捷,却忽略了持续的安全更新与漏洞防护,最终将自身置于危险的境地。
修复之道:从补丁到安全思维
面对已发现的SQL注入漏洞,当时的官方给出了明确的修复路径。首要且最彻底的方法是升级到最新的、已修复漏洞的CMS版本。对于因各种原因无法立即升级的老版本用户,则需在官网下载并应用针对性的安全补丁,对存在问题的过滤函数或参数处理模块进行修补。
技术层面的修复只是第一步。更深层次的“修复”在于建立全面的网站安全思维。这包括定期进行安全漏洞扫描与渗透测试,对用户输入的所有参数进行严格的过滤、转义和类型验证,避免SQL语句的直接拼接,转而使用参数化查询或预编译语句等更安全的数据访问方式。
遵循“最小权限原则”配置数据库账户,避免使用拥有过高权限的账号进行前端查询。建立完善的数据备份与应急响应机制,确保在遭受攻击时能将损失降至最低。安全是一个持续的过程,而非一劳永逸的补丁。
经验启示:CMS安全的永恒课题
科讯CMS SQL标签的漏洞案例,给所有网站建设者和管理者留下了深刻的启示。它揭示了一个核心矛盾:功能越强大、越灵活,其潜在的攻击面可能就越广。任何允许用户以某种形式“参与”到系统指令构建中的功能,都必须经过最严密的安全设计。
对于开发者而言,在选择和使用CMS时,应将其安全更新历史、社区活跃度以及官方对安全问题的响应速度纳入重要考量指标。切勿盲目追求功能的强大而使用已停止维护或已知存在高危漏洞的版本。
对于运营者,则需要摒弃“建站即完工”的旧观念,将安全维护视为网站生命周期中与内容更新同等重要的日常任务。定期关注所用系统的安全公告,及时应用更新,是抵御类似SQL注入这种“经典”却永不过时攻击手段的最有效盾牌。
以上是关于科讯cms中sql标签 - 科讯cms漏洞的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:科讯cms中sql标签 - 科讯cms漏洞;本文链接:https://zwz66.cn/jianz/372585.html。
猜你喜欢
- 科讯cms使用方法 科讯cms使用方法有哪些 2026-10-07
- 科讯cms、科讯cms建站教程 2026-10-07
- 科讯3.0、科讯300隔膜阀价格 2026-10-07
- 科维全站仪激光设置教程(科维全站仪tks202激光对中) 2026-10-07
- 科林建站;科林建站程序 2026-10-07
- 科力达全站仪官方网站首页中文版 科力达全站仪使用方法视频教程最新全套 2026-10-07
- 科力达rtk数据处理软件中文版,科力达rtk测量数据导出步骤 2026-10-07
- 科力达rtk官网售后服务电话;科力达售后服务中心电话 2026-10-07
- 科力达gps怎么导入坐标数据,科力达gps怎么导入坐标数据中 2026-10-07
- 神导科讯cms初始密码 - 神导科讯cms初始密码是多少 2026-10-07







