用php创建一个登录表单(用php创建一个登录表单的方法)
-
用,php,创建,一个,登录,表单,的,方法,在,当今,

- 建站百科知识-小虎建站百科知识网
- 2026-10-07 03:45
- 小虎建站百科知识网
用php创建一个登录表单(用php创建一个登录表单的方法) ,对于想了解建站百科知识的朋友们来说,用php创建一个登录表单(用php创建一个登录表单的方法)是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在当今数字化浪潮中,网站和应用程序的身份验证机制如同守护数字王国的第一道城门。而登录表单,正是这扇城门上最关键的锁具。对于无数PHP开发者而言,掌握如何用PHP创建一个既安全又用户友好的登录表单,不仅是基础技能,更是构建可信赖Web应用的基石。本文将带你深入探索PHP登录表单的构建奥秘,从表单设计到安全防护,从数据库交互到用户体验,为你呈现一套完整、专业且符合现代Web标准的实战方案。
表单设计与前端交互
登录表单的用户界面是用户与系统对话的第一窗口。一个优秀的登录表单设计,需要在简洁美观与功能完整之间找到完美平衡。表单应包含三个核心元素:用户名或邮箱输入框、密码输入框以及提交按钮。使用HTML5的`input`类型属性,如`type="email"`用于邮箱输入,可以借助浏览器内置验证提升数据准确性。
在样式设计上,采用响应式布局确保在不同设备上都能良好显示。通过CSS为输入框添加聚焦状态样式,给予用户明确的操作反馈。考虑添加“显示/隐藏密码”功能,让用户在输入敏感信息时能够确认内容,这通过JavaScript切换`input`的`type`属性即可实现。
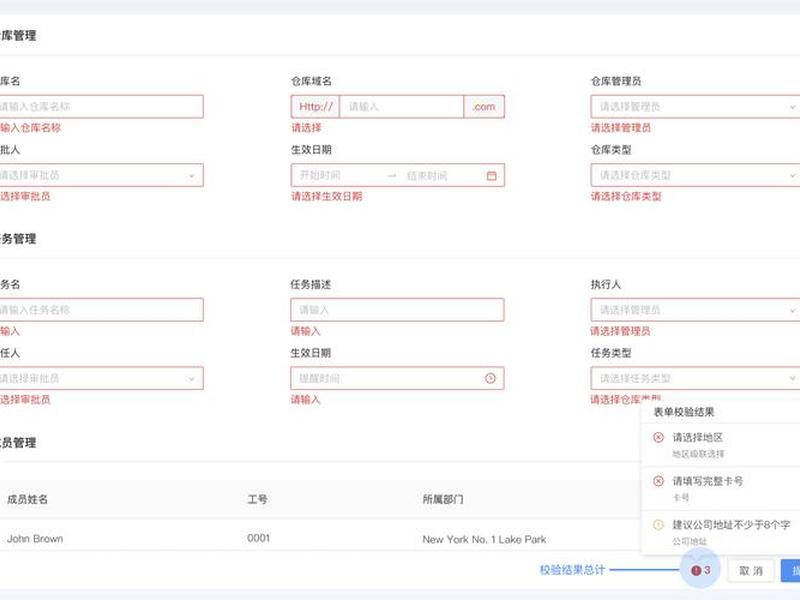
前端验证虽然不能替代服务器端验证,但能显著提升用户体验。使用JavaScript对输入格式进行初步检查,如邮箱格式验证、密码长度提示等,可以减少不必要的服务器请求。但切记,所有前端验证都必须在服务器端再次验证,因为前端验证可以被轻易绕过。
PHP后端逻辑处理
当用户点击登录按钮,真正的魔法在服务器端开始上演。PHP脚本首先通过`$_POST`全局数组接收前端提交的数据。此时应立即对输入数据进行清理,使用`trim`函数去除首尾空格,`htmlspecialchars`函数防止XSS攻击,这是安理的第一步。
接下来是验证逻辑的核心部分。检查用户名和密码是否为空,验证邮箱格式是否符合规范,这些基础验证能过滤掉明显的错误输入。更重要的是,要设置合理的登录尝试限制机制,防止暴力破解攻击。可以通过会话(Session)或数据库记录失败尝试次数,达到阈值后暂时锁定账户或要求验证码。
数据库查询是验证用户身份的关键步骤。使用预处理语句(Prepared Statements)查询数据库,比对用户名是否存在。如果存在,再验证密码哈希值。绝对不要将明文密码存储在数据库中,这是Web开发不可逾越的红线。
数据库安全与密码管理
数据库是用户凭证的保险库,其安全性直接决定整个系统的可靠性。在用户注册阶段,密码必须经过哈希处理后再存储。PHP的`password_hash`函数是当前最推荐的方式,它使用BCrypt算法自动生成盐值,确保即使相同密码也会产生不同的哈希值。
密码哈希的强度需要根据业务需求调整。`password_hash`函数允许通过`cost`参数控制计算复杂度,通常建议设置在10-12之间,在安全性与性能之间取得平衡。存储时,确保数据库字段长度足够容纳完整的哈希字符串(至少60个字符)。
定期更新密码哈希策略也是重要环节。随着计算能力提升,过去安全的算法可能变得脆弱。可以通过`password_needs_rehash`函数检查现有哈希是否符合当前安全标准,并在用户成功登录时自动更新。鼓励用户设置强密码,并定期更换。
会话管理与状态保持
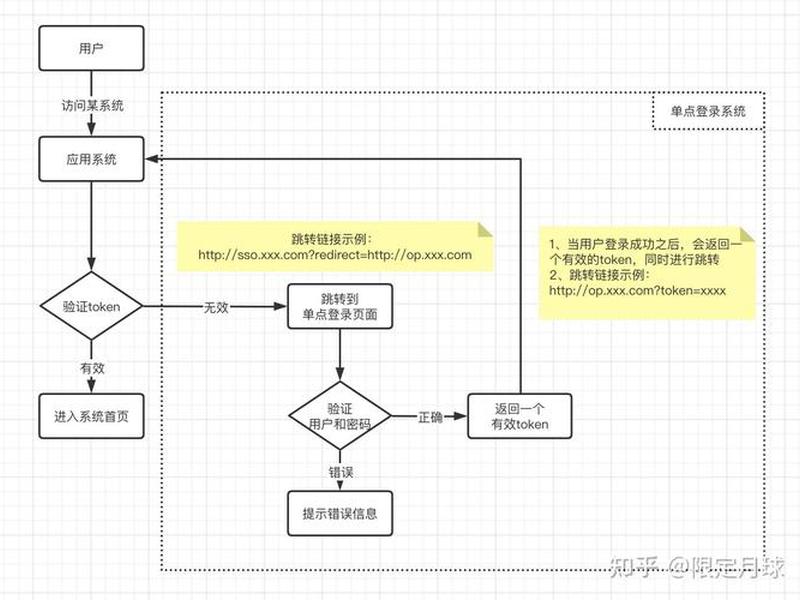
用户登录成功后,需要在多个页面间保持登录状态,这时会话管理就显得至关重要。PHP通过`session_start`函数开启会话,将用户信息存储在服务器端,仅通过会话ID与客户端关联。会话ID应通过安全Cookie传输,并设置`HttpOnly`和`Secure`标志。
会话安全需要多重防护。用户登录成功后应立即重新生成会话ID,防止会话固定攻击。使用`session_regenerate_id(true)`函数可以销毁旧会话并创建新会话。为会话设置合理的过期时间,既不过短影响用户体验,也不过长增加安全风险。
还需要记录重要的会话信息,如登录时间、IP地址、用户代理等。这些信息不仅有助于分析用户行为,还能在发现异常登录时提供线索。当用户退出时,必须彻底销毁会话数据,包括删除服务器端会话文件和客户端Cookie。
安全防护与攻击防范
登录表单是网络攻击的主要目标之一,因此安全防护必须全面而深入。SQL注入防护通过使用预处理语句已基本解决,但还有其他威胁需要应对。跨站脚本攻击(XSS)可以通过对输出内容进行转义来防止,PHP的`htmlspecialchars`函数在这方面表现优异。
跨站请求伪造(CSRF)是另一种常见攻击。防御方法是在表单中添加隐藏的令牌字段,该令牌与用户会话关联,服务器验证令牌的有效性。实施HTTPS加密传输,确保登录数据在传输过程中不被或篡改。
对于暴力破解攻击,除了前面提到的登录尝试限制,还可以引入CAPTCHA验证码,特别是在多次失败后。监控异常登录模式,如来自陌生地理位置的登录、非常规时间的访问等,及时发现并通知用户潜在的安全问题。
用户体验与辅助功能
安全固然重要,但用户体验同样不可忽视。一个优秀的登录表单应该让合法用户感到便捷顺畅。提供“记住我”功能,通过安全的方式延长登录状态,但必须谨慎实现,通常使用独立的长期令牌而非简单延长会话时间。
密码重置和账户恢复流程是登录系统的重要组成部分。设计安全的密码重置流程,通过发送包含一次性令牌的邮件或短信,确保只有账户所有者能够重置密码。提供清晰的错误提示,但不要泄露过多信息,避免被攻击者利用。
无障碍访问也是现代Web应用的基本要求。确保登录表单可以通过键盘完全操作,为视觉障碍用户提供屏幕阅读器支持,使用足够的颜色对比度。这些细节不仅体现专业性,还能扩大用户群体,提升应用包容性。
以上是关于用php创建一个登录表单(用php创建一个登录表单的方法)的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:用php创建一个登录表单(用php创建一个登录表单的方法);本文链接:https://zwz66.cn/jianz/371755.html。
猜你喜欢
- 用php创建表格;如何用php创建数据表 2026-10-07
- 用phpstudy连接不到数据库(为什么phpstudy无法连接到数据库) 2026-10-07
- 用phpstudy搭建网站(利用phpstudy搭建网站) 2026-10-07
- 用phpstudy搭建服务器(phpstudy搭建服务器只有本地能访问) 2026-10-07
- 用phpstudy建站教程;如何利用phpstudy 2018搭建php网站 2026-10-07
- 用phpstudy建站教程学习(如何利用phpstudy 2018搭建php网站) 2026-10-07
- 用phpstudy建站教程交流;如何利用phpstudy 2018搭建php网站 2026-10-07
- 用nginx搭建web服务器,nginx做web服务器 2026-10-07
- 用net建站(.net网站开发教程) 2026-10-07
- 用nas建网站(用nas搭建网站) 2026-10-07







