樱花映射端口;樱花映射本地端口
-
樱花,映射,端口,本地,你,是否,曾满怀,曾,满怀,

- 建站百科知识-小虎建站百科知识网
- 2026-10-05 02:53
- 小虎建站百科知识网
樱花映射端口;樱花映射本地端口 ,对于想了解建站百科知识的朋友们来说,樱花映射端口;樱花映射本地端口是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾满怀期待地配置好樱花映射,准备远程访问家中的树莓派或与好友联机游戏,却在最后一步被“连接超时”或“连接被拒绝”的冰冷提示拦在门外?那一刻的挫败感,仿佛所有的努力都付诸东流。问题的核心,往往就隐藏在“端口”这两个字里——尤其是“樱花映射端口”与“本地端口”这对看似简单、实则暗藏玄机的关键参数。它们就像网络世界的门牌号与内部房间号,任何一点细微的错位,都足以让整个通信链路彻底中断。本文将带你深入这两个端口的内核,揭开那些教程中语焉不详的细节,让你不仅知其然,更知其所以然,从此从容驾驭内网穿透。
端口映射的本质:内外世界的桥梁
要理解樱花映射端口与本地端口,首先必须看清内网穿透的底层逻辑。这绝非简单的数据转发,而是一场精密的、跨越网络边界的身份转换与寻址游戏。你的个人设备,如树莓派、家用NAS或游戏服务器,身处私有局域网内,拥有一个如“192.168.1.100”的本地IP地址。这个地址在公网上毫无意义,外界无法直接寻址。樱花映射提供的服务器扮演了“中转邮局”的角色。
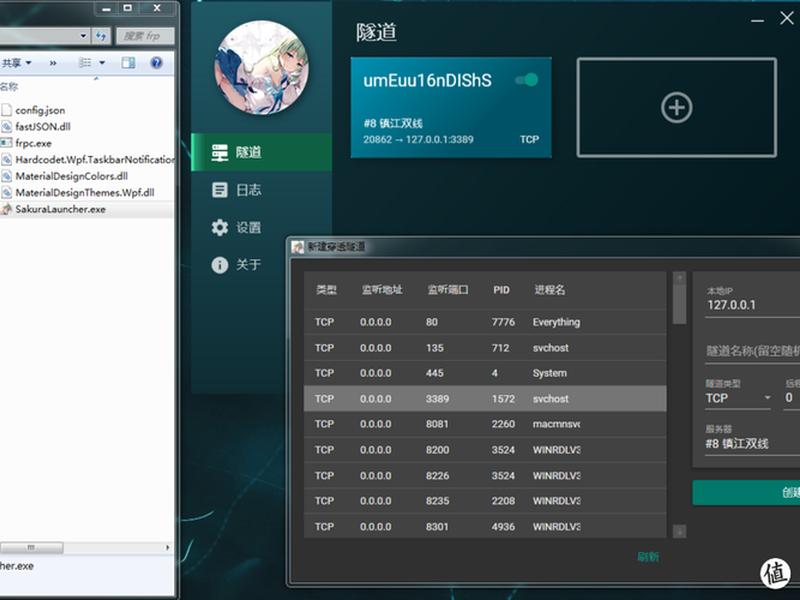
你的设备(客户端)会与樱花映射的服务器建立一个持久连接。当你创建一条隧道时,实际上是在樱花服务器上“租用”了一个对公网开放的“樱花映射端口”(也称为远程端口或服务器端口)。你告诉服务器:“凡是通过这个租用端口发来的数据,请全部转发到我本地设备的指定‘本地端口’上。”于是,一条从公网(樱花映射端口)到私网(本地IP:本地端口)的虚拟通道就此建立。外界访问者只需连接樱花服务器提供的域名或IP加上那个特定的“樱花映射端口”,请求便能穿越重重网络,准确抵达你内网设备上运行的服务。
本地端口:服务守候的精确坐标
本地端口,是你内网设备上特定网络服务监听的入口。它不是一个可以随意填写的数字,而是由你设备上运行的应用软件严格定义的。例如,SSH服务默认监听22端口,网页服务(HTTP)常用80端口,而《我的世界》Java版服务器默认使用25565端口。这是一个绝对精准的坐标。
常见的错误之一,就是混淆或误判这个坐标。有人想映射树莓派的SSH,却在本地端口栏填成了樱花映射自动分配的那个远程端口数字。这就像告诉邮差:“请把寄到我门牌号(樱花端口)的信,送到我家里同样编号的信箱(错误本地端口)”,而实际上家里根本没有这个信箱。务必使用`netstat -tulpn`或`ss -tulpn`命令,确认你希望暴露的服务究竟在监听哪个端口。对于游戏联机,更需注意游戏服务器配置文件中明确声明的端口号,确保樱花映射配置中的“本地端口”与之完全一致。
另一个更深层的陷阱在于“本地IP”的填写。许多新手会下意识填入“127.0.0.1”,这个回环地址仅允许本机访问。对于樱花映射这类需要从外部服务器转接流量的场景,必须填写设备在局域网内的真实IP,可通过`hostname -I`命令获取。确保樱花映射客户端运行所在的设备,能够通过这个IP和端口访问到目标服务。
樱花映射端口:公网访问的唯一门户
樱花映射端口,是樱花服务器为你分配的、在公网上独一无二的访问门户。这个端口号通常在创建隧道时由系统自动分配,也可能在部分服务中允许用户在一定范围内自定义。它是连接内外网的枢纽,所有来自互联网的访问请求,都将首先抵达这个端口。
理解这个端口的关键,在于认识到它的“透明性”与“依赖性”。对访问者而言,他们直接接触的就是这个端口,无需关心你内网的复杂情况。但对你而言,这个端口本身并不承载任何业务逻辑,它纯粹是一个流量转发入口。其稳定性与可用性,完全依赖于樱花映射服务器的状态以及你本地客户端与服务器之间保持的连接是否健康。
当出现连接故障时,排查需要分步进行。测试从公网其他网络(如使用手机4G/5G网络)直接访问“樱花服务器域名:樱花映射端口”是否通畅。如果不通,问题可能出在樱花服务器侧、你的隧道配置状态,或者更常见的——本地客户端未正常运行或已掉线。如果这个访问通,但服务无响应,那么问题很可能就下沉到了你的本地网络环境或服务本身。
配置实战:避开五大致命陷阱
结合众多实战经验,配置这对端口时,有五个高频致命陷阱需要规避。第一,网络层隔离。确信运行樱花映射客户端的设备,与提供服务的设备处于同一逻辑局域网。使用Mesh组网或企业级路由时,不同频段或VLAN可能导致设备间无法互通,此时应使用局域网IP进行互访测试。
第二,防火墙的阻隔。这是最隐蔽的杀手。无论是树莓派上的`ufw`、`iptables`,还是Windows Defender防火墙,都可能默认阻止外来连接。即便流量来自樱花映射客户端本机(当客户端与服务在同一设备时),防火墙规则也可能区分数据包来源。务必为对应的本地端口添加入站允许规则。
第三,服务绑定地址。某些服务(如一些游戏服务器)在配置中可能绑定到“127.0.0.1”或特定的本地IP。这会导致它只接受来自本机或特定网卡的连接,而拒绝经由樱花映射转发的、源地址为服务器内网IP的流量。将服务配置改为绑定“0.0.0.0”,表示接受来自所有网络接口的连接。
第四,端口冲突。确保你选用的本地端口没有被系统或其他应用程序占用。了解樱花映射服务商是否对可用的远程端口范围有特殊限制或推荐(例如某些端口可能被屏蔽用于特定协议)。
第五,协议匹配。樱花映射创建隧道时需要选择TCP或UDP协议。这必须与你本地服务所使用的传输层协议严格匹配。例如,《我的世界》Java版通常使用TCP,而一些语音服务或快速动作游戏可能使用UDP。选错协议会导致连接完全失败。
高阶应用与安全考量
当你熟练掌握基础映射后,可以探索更高效的应用方式。例如,单端口多服务复用:通过一个樱花映射端口,在本地利用Nginx等反向代理,根据访问的域名或路径将流量分发给内网不同的服务和本地端口。这能有效管理有限的公网端口资源。
安全是永恒的主题。将你的服务暴露到公网,意味着风险也随之而来。尽量避免将SSH(22端口)、远程桌面(3389端口)等高危服务直接映射到公网。如果必须映射,强烈建议修改为不常见的非标准端口(在樱花映射端分配),并配合设置强密码、启用密钥认证或Fail2ban等防暴力破解工具。定期检查樱花映射客户端和本地服务的日志,关注异常登录尝试。
对于敏感服务,可以考虑在樱花映射之上再增加一层应用层加密或VPN(如WireGuard)隧道,实现双重加密保护。记住,樱花映射解决了可达性问题,但服务自身的安全加固仍需你亲自负责。
精准定义,畅通无阻
樱花映射端口与本地端口,是内网穿透技术体系中一对精密的齿轮。它们的协同工作,将私密的局域网服务安全、稳定地呈现在公网视野之中。成功的关键在于极致的精准:精准地识别本地服务监听的端口,精准地配置隧道两端的映射关系,并精准地扫清网络路径上的所有障碍(防火墙、绑定地址、网络隔离)。
这不仅仅是一次技术配置,更是一次对网络通信原理的深刻理解。每一次成功的远程连接背后,都是这对端口参数完美匹配的结果。当你下次再面对连接失败的提示时,不妨静下心来,沿着“公网入口(樱花映射端口)→ 中转服务器 → 本地网络 → 目标设备(本地IP)→ 具体服务(本地端口)”这条链路逐一排查。掌握了这对核心钥匙,你将能轻松开启各种远程访问、异地联机与私有云服务的大门,真正享受无缝互联数字生活带来的极致便利。技术的魅力,正在于用清晰的规则,驾驭复杂的世界。
以上是关于樱花映射端口;樱花映射本地端口的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:樱花映射端口;樱花映射本地端口;本文链接:https://zwz66.cn/jianz/369502.html。
猜你喜欢
- 樱花映射联机教程 - 樱花映射联机教程视频 2026-10-05
- 樱花映射的安装教程;樱花映射的安装教程怎么用 2026-10-05
- 樱花映射登录教程(樱花映射登录教程视频) 2026-10-05
- 樱花映射注册不了、樱花映射账号 2026-10-05
- 樱花映射检查本地服务是否打开、樱花映射本地端口 2026-10-05
- 樱花映射校园网设置教程;樱花网络映射 2026-10-05
- 樱花映射本地端口,樱花映射本地端口怎么用 2026-10-05
- 樱花映射服务器搭建教程;樱花映射账号 2026-10-05
- 樱花映射怎么联机 - 樱花映射联机连接超时怎么解决 2026-10-05
- 樱花映射怎么用 樱花映射怎么用手机下载 2026-10-05







