樱花映射本地端口,樱花映射本地端口怎么用
-
樱花,映射,本地,端口,怎么,用,你,是否,曾盯着,

- 建站百科知识-小虎建站百科知识网
- 2026-10-05 02:45
- 小虎建站百科知识网
樱花映射本地端口,樱花映射本地端口怎么用 ,对于想了解建站百科知识的朋友们来说,樱花映射本地端口,樱花映射本地端口怎么用是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾盯着屏幕上的“连接超时”错误,感到一阵阵的无力与焦躁?当远程访问树莓派、搭建私人服务器或调试物联网设备的梦想,被一堵名为“内网”的无形之墙阻隔时,那种挫败感足以浇灭最炽热的热情。此刻,一个看似简单却至关重要的概念——“本地端口”——将成为你破局的关键钥匙。樱花映射,作为一款流行的内网穿透工具,其核心魔法正是通过“本地端口”的精确配置来实现的。理解并掌握樱花映射本地端口怎么用,意味着你将亲手打开那扇通往广阔数字世界的大门,让深藏于家庭或办公室局域网内的服务,安全、稳定地沐浴在公网的阳光之下。
本文将为你揭开樱花映射本地端口配置的神秘面纱。我们将从最基础的概念入手,逐步深入到配置的每一个细节、避开的每一个陷阱,以及实现稳定连接的终极心法。无论你是渴望远程管理树莓派的极客,还是希望部署个人网站的新手,这篇文章都将是你不可或缺的实战指南。
一、 本地端口:连接内外的核心枢纽
在探讨如何使用之前,我们必须先理解“本地端口”究竟是什么。你可以将你的内网设备(如树莓派、NAS或个人电脑)想象成一栋拥有许多房间(服务)的房子。SSH服务可能在22号房间,Web服务器在80号房间,数据库在3306号房间。这些房间号码,就是“端口”。而“本地端口”,特指这栋房子在内网中对外宣称的、用于接收内部服务的门牌号。
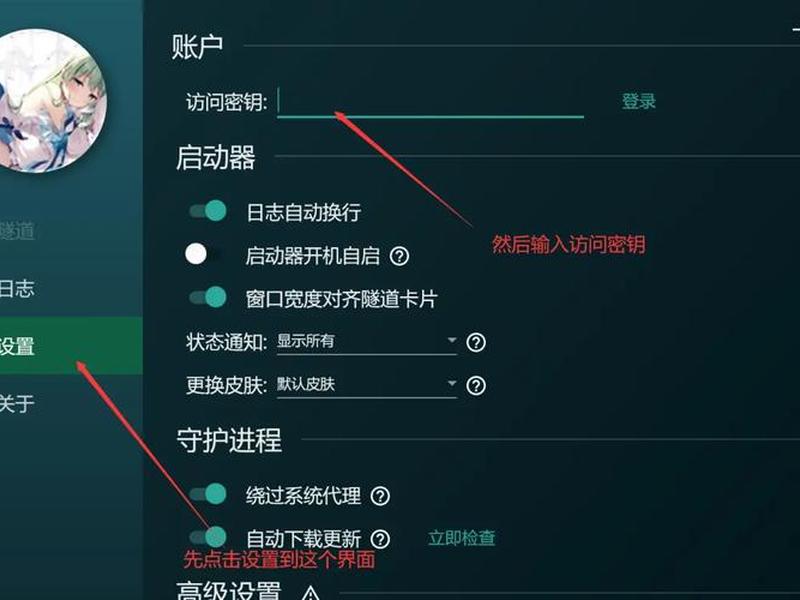
樱花映射扮演的角色,是一位高效的信使和翻译官。它在你家(内网)和公网之间建立了一条专属加密隧道。当公网上的用户想要访问你树莓派上的SSH服务时,请求会先发送到樱花映射的服务器,然后由樱花映射客户端根据你设定的规则,将这个请求准确无误地转发到你树莓派内网IP地址的22号本地端口上。本地端口的配置,直接决定了外部请求能否被正确引导至目标服务。
配置错误本地端口,是新手失败的首要原因。最常见的错误莫过于填写了`127.0.0.1`或`localhost`。这个地址被称为“回环地址”,仅代表设备自身。若在樱花映射隧道配置中将本地IP填为此地址,意味着樱花映射客户端只会尝试连接运行它的本机,而非局域网内另一台设备上的服务,结果必然是“Connection refused”。正确的做法是填入目标设备在局域网内的真实IP,例如`192.168.1.100`。
二、 实战配置:一步步打通隧道
了解了核心概念后,让我们进入激动人心的实战环节。使用樱花映射配置本地端口,是一个逻辑清晰的过程,但每一步都需要细心。
你需要确定内网中提供服务的设备IP地址及端口。在树莓派或Linux服务器上,可以通过`hostname -I`或`ifconfig`命令查询其内网IP。确认服务是否正在监听目标端口,例如对于SSH,可运行`sudo netstat -tuln | grep :22`来查看22端口是否处于“LISTEN”状态。这是所有操作的基石,如同在出发前先确认目的地的准确坐标。
接下来,登录樱花映射的管理面板创建隧道。在隧道配置页面,“本地IP”栏位填入上一步查到的设备内网IP,如`192.168.1.100`。“本地端口”栏位则填入服务实际监听的端口号,例如SSH填`22`,Web服务填`80`或`8080`。你需要为这条隧道指定一个“远程端口”,这是公网用户访问时使用的端口号。樱花映射服务器会将对你公网域名或IP上这个远程端口的访问,转发到你设定的本地IP和端口。
完成网页端配置后,关键在于客户端。你需要在目标设备或同一局域网内的另一台设备上运行樱花映射的客户端程序(frpc),并使用创建的隧道配置文件或令牌进行启动。客户端启动成功后,会在日志中显示隧道连接成功的状态。一个连接内网服务与公网的桥梁便已稳固架设。
三、 深度避坑:五个致命细节解析
许多用户按照教程操作却依然失败,往往是因为忽略了一些致命的细节。这些细节如同精密仪器上的微小齿轮,一个出错,整个系统便无法运转。
第一坑:局域网的幻觉。 “确保设备在同一局域网”这句话远比听起来复杂。如果你的电脑连接着路由器的5GHz Wi-Fi,而树莓派连着2.4GHz Wi-Fi,在某些路由器的设置下,它们可能处于不同的虚拟局域网中,无法直接通信。务必使用`ping`命令测试物理连通性,并对比两者的IP地址段和默认网关是否一致。
第二坑:沉默的防火墙。 树莓派等系统可能默认启用或用户自行安装了防火墙。即使樱花映射隧道配置正确,防火墙也可能阻断外部连接。你需要确保目标端口已在防火墙规则中放行。例如,对于UFW防火墙,使用`sudo ufw allow 22/tcp`命令放行SSH端口。
第三坑:休眠的服务。 服务本身未运行或配置错误是最直接的障碍。务必检查服务状态,例如SSH服务是否通过`sudo systemctl status ssh`显示为“active (running)”。检查服务配置文件,如SSH的`/etc/ssh/sshd_config`,确保允许密码或密钥认证等基本设置已开启。
第四坑:密钥的失效。 樱花映射的访问令牌或密钥具有时效性。如果客户端日志反复提示“auth failed”,很可能是因为密钥已过期,需要去管理面板重新生成并更新客户端配置。这不是技术故障,而是一次简单的凭证更新。
第五坑:端口的选择与冲突。 尽量避免使用众所周知的默认端口作为远程端口,如22、80、443等,这些端口易受扫描和攻击。选择一个不常见的高位端口作为远程端口能提升安全性。确保该端口在樱花映射服务器端未被他人占用。
四、 日志解读:故障诊断的藏宝图
当连接出现问题时,盲目尝试不如静心阅读。樱花映射客户端的日志窗口,是一份详尽的故障诊断报告,每一行信息都指向问题的根源。
日志中“[INFO] connecting to...”表示客户端正在尝试连接樱花映射服务器节点。若长时间卡在此处,可能本地网络存在出站限制,或所选服务器节点正在维护。而“[ERR] auth failed”则明确指示认证失败,需检查令牌有效性或账号状态。
最具价值的错误信息之一是“[ERR] 无法连接到本地服务: dial tcp 127.0.0.1:22: connect: connection refused”。这几乎直接宣告了配置中存在“本地IP填写错误”的经典失误——将本地IP填成了`127.0.0.1`。正确的做法永远是填写目标设备的内网实际IP地址。
学会阅读日志,你就不再是面对黑箱的无助者。每一次连接失败,日志都会给你一个明确的线索,引导你一步步接近真相,最终解决问题。养成查看日志的习惯,是成为调试高手的必经之路。
五、 高阶应用与稳定性优化
掌握了基础配置和排错后,你可以追求更稳定、更安全、更高效的应用。例如,针对SSH连接频繁断线的问题,一个有效的策略是修改SSH服务的本地监听端口。将默认的22端口改为一个高位端口,并在樱花映射的本地端口配置中同步修改,可以显著减少来自公网的恶意扫描干扰,提升连接稳定性。
对于需要部署多个服务的场景,你可以在樱花映射上创建多条隧道,每条隧道对应一个不同的本地端口和服务。例如,隧道A将公网的`8022`端口映射到内网的`22`端口用于SSH;隧道B将公网的`8080`端口映射到内网的`3000`端口用于Web应用。这种灵活的映射方式,让你能够通过一个公网地址管理所有内网服务。
关注客户端的运行状态和资源占用,定期更新客户端版本以获得性能提升和BUG修复,也是保障长期稳定运行的重要环节。内网穿透不是一劳永逸的设置,而是一项需要轻微维护的数字基础设施。
六、 安全警示与最佳实践
在享受便利的绝不能忽视安全。内网穿透意味着将内部服务暴露在公网上,安全风险随之而来。强密码是必须的。对于SSH等服务,禁用密码登录,转而使用密钥对认证,是极其推荐的安全加固措施。
最小化暴露原则。只映射必要的端口,并定期审查这些端口上的服务是否存在已知漏洞。避免将数据库管理界面等高风险服务直接映射到公网,如果必须,则应设置额外的IP白名单或访问密码。
依赖樱花映射等可信平台的安全保障。使用HTTPS加密的Web管理界面,妥善保管登录凭证和隧道密钥。安全是一个持续的过程,在配置“本地端口怎么用”的每一步,都应将安全性作为首要考量因素之一。
以上是关于樱花映射本地端口,樱花映射本地端口怎么用的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:樱花映射本地端口,樱花映射本地端口怎么用;本文链接:https://zwz66.cn/jianz/369496.html。
猜你喜欢
- 樱花映射校园网设置教程;樱花网络映射 2026-10-05
- 樱花映射服务器搭建教程;樱花映射账号 2026-10-05
- 樱花映射怎么联机 - 樱花映射联机连接超时怎么解决 2026-10-05
- 樱花映射怎么用 樱花映射怎么用手机下载 2026-10-05
- 樱花映射怎么关闭正版验证;樱花映射怎么关闭正版验证功能 2026-10-05
- 樱花映射建站教程;樱花映射检查本地服务是否打开 2026-10-05
- 樱花映射官网;樱花映射官网下载安装 2026-10-05
- 樱花映射启动失败 - 樱花映射启动失败怎么回事 2026-10-05
- 樱花映射创建账号(樱花映射创建账号怎么弄) 2026-10-05
- 樱花映射下载方法教程,樱花映射下载方法教程手机版 2026-10-05







