易语言程序破解教程,易语言程序如何破解
-
易,语言程序,破解,教程,如何,在,软件,

- 建站百科知识-小虎建站百科知识网
- 2026-10-03 22:53
- 小虎建站百科知识网
易语言程序破解教程,易语言程序如何破解 ,对于想了解建站百科知识的朋友们来说,易语言程序破解教程,易语言程序如何破解是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在软件逆向工程的隐秘世界里,易语言程序因其独特的中文特性和广泛的应用,成为了无数技术爱好者跃跃欲试的挑战目标。你是否曾对某个功能受限的小工具心有不甘,是否好奇那些注册验证背后的运行逻辑?本文将为你揭开易语言程序破解的神秘面纱,从基础原理到实战技巧,带你踏上一场充满智力挑战的探索之旅。这不仅是一篇教程,更是一把打开软件内部世界的钥匙,让你从被动的使用者,转变为洞察代码脉络的解析者。
逆向工程的核心思想与准备
逆向工程并非简单的破坏,而是一种深度的理解与学习。其核心在于通过分析软件的外部表现,逆向推导出它的内部设计逻辑、算法结构乃至业务规则。对于易语言程序而言,这一过程尤其特别,因为它编译生成的代码结构与传统C/C++程序有所不同,自有一套消息分发和事件处理机制。
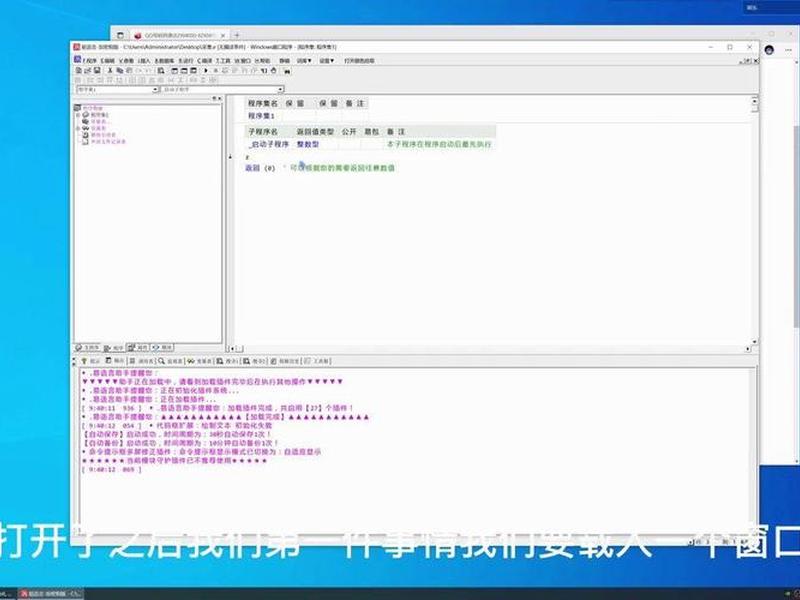
在开始任何破解尝试之前,搭建一个安全、隔离的分析环境是重中之重。强烈建议在虚拟机中操作,例如使用VMware或VirtualBox安装一个干净的Windows系统。这样既能保护宿主机免受潜在恶意代码的影响,也能方便地通过快照功能回溯到任何分析阶段。工欲善其事,必先利其器。你需要准备好核心工具:x64dbg(或x32dbg,根据程序位数选择)作为动态调试器,用于实时跟踪程序执行;PEiD、Exeinfo PE或Detect It Easy等查壳工具,用于快速判断程序是否被加壳保护;一些针对易语言的特定插件或脚本也能极大提升分析效率。
最重要的是确立正确的学习心态与法律边界。所有的技术探索都应仅限于个人学习、研究或对自有软件的分析,严格遵守相关法律法规,尊重软件开发者的知识产权。逆向工程的终极目的,是理解系统如何工作,从而提升自身的安全防御能力或进行合法的兼容性开发。
关键验证点的定位技巧
定位程序进行注册码验证或功能判断的关键代码区域,是整个破解过程的突破口。对于易语言程序,有几种高效的方法可以快速找到这些“命门”。字符串搜索法是最直观的一种,在调试器中搜索程序内出现的所有字符串,关注如“注册成功”、“登录失败”、“试用期已过”、“验证错误”等明显与验证相关的文本,通过交叉引用即可定位到使用这些字符串的代码位置。
另一种更底层的方法是特征码定位。易语言在编译时,其按钮事件的消息分发调用往往具有独特的指令特征,例如“FF55FC5F5E”。在调试器中搜索此特征码,能够直接跳转到事件处理函数的入口点,从这里开始单步跟踪,很容易就能找到后续的验证逻辑。API断点法也极为有效,在诸如`GetWindowTextA`(获取窗口文本)、`MessageBox`(弹出消息框)等关键系统函数上设置断点,当程序调用这些函数读取输入的注册码或弹出提示时,调试器便会中断,此时查看调用栈即可回溯到验证代码的发起位置。
动态调试时,需要仔细观察程序流程。找到疑似验证的关键函数后,在其内部或出口处,通常会存在决定程序分支的条件跳转指令。这些`JZ`、`JNZ`、`JE`、`JNE`等指令,就是程序命运的“十字路口”,也是我们后续进行修改的关键点。
动态分析与流程跟踪实战
找到关键点后,真正的“侦探”工作才刚刚开始。你需要像法医解剖一样,细致地跟踪程序的每一步执行。在调试器中载入目标程序,运行起来,然后触发验证功能。当程序在预设的断点处停下时,便进入了单步跟踪阶段。使用`F7`键可以步入函数内部,深入观察其具体实现;而`F8`键则步过函数调用,保持在高层级观察流程。
在跟踪过程中,要密切关注寄存器和堆栈的变化。`EAX`寄存器通常用于存放函数的返回值,许多验证函数会通过`EAX`返回一个表示成功或失败的值。堆栈则存储着函数参数和返回地址。例如,在一个网络验证的调用后,服务器返回的数据很可能被存放在某个内存地址,然后由程序解析。你需要分析程序是如何解析这些数据、如何判断成功与失败的。有时,程序并非简单比较字符串,而是进行复杂的计算或校验。
这个过程可能枯燥且充满挫折,程序可能会崩溃,或者陷入无关的系统代码领空。此时需要保持耐心,学会使用调试器的运行到返回、运行到用户代码等功能,快速跳出系统领空,回到程序本身的逻辑中。记录下每个重要函数的入口地址、关键跳转的地址以及判断逻辑,为最终的修改做好准备。
破解修改的常用手法
理解了验证流程后,便可以施展“手术刀”,对程序进行精准修改以实现破解。最经典直接的方法是NOP填充。找到那个决定生死的关键条件跳转指令,例如`JNZ 00401234`,将其机器码全部替换为`NOP`指令。`NOP`意为空操作,CPU执行时不产生任何效果。这样,无论条件是否满足,程序都会顺序执行下去,从而绕过验证,通常走向成功的分支。
另一种巧妙的思路是修改判断标志。条件跳转往往依赖于CPU标志寄存器中的特定位。例如,`JE`指令在零标志`ZF=1`时跳转。你可以在跳转指令执行前,直接修改标志寄存器的值,强制改变程序的执行路径。在调试器中,这通常可以通过直接修改`EFLAGS`寄存器的值或使用特定指令来实现。
更为彻底的修改是直接改写验证结果。找到验证函数返回结果的地方,通常是`RETN`指令之前,将`EAX`或其他用于返回结果的寄存器,直接改为表示成功的值。或者,可以修改验证函数内部的比较逻辑,例如将比较指令`CMP`的两个操作数改为相等,使判断永远为真。这些修改都需要对汇编指令和程序上下文有较深的理解。
应对反调试与代码保护
随着软件保护意识的增强,许多易语言程序也开始集成反调试和代码保护机制,给逆向分析设置了重重障碍。常见的反调试技术包括:调用`IsDebuggerPresent`、`CheckRemoteDebuggerPresent`等API检测调试器存在;通过`NtQueryInformationProcess`等未文档化函数查询调试端口;检测运行时间差异,因为单步调试会显著减慢执行速度;甚至扫描自身代码段,查找被调试器设置的`INT3`断点指令。
面对这些保护,可以采取相应的对抗措施。使用`SharpOD`等反反调试插件,可以自动绕过许多常见的调试器检测。对于时间检测,可以尝试在检测代码处下断点,然后直接修改时间计算结果。更为复杂的情况是代码加密或压缩壳,程序在运行时才会解密真正的代码到内存中。这时,需要在内存解密完成后,使用`Scylla`等工具将进程的内存完整转储下来,从而获得解密后的可分析代码。
有时,程序会进行自校验,检查自身文件是否被修改。这可以通过在文件读取函数上设置断点,定位到校验代码,然后修改其校验逻辑或返回值来绕过。这是一场攻防之间的智力博弈,需要分析者具备更全面的系统知识和灵活的应对策略。
网络验证与本地化绕过
现代软件常采用网络验证来增强保护,将关键验证逻辑放在服务器端。破解这类程序,思路从直接修改二进制代码,转变为拦截或模拟通信过程。首先需要使用抓包工具分析客户端与服务器的通信协议,了解数据包的结构、加密方式和交互流程。
一种方法是本地搭建模拟服务器。分析出通信协议后,可以编写一个简单的本地服务器程序,修改程序的Hosts文件或劫持DNS,将其服务器域名指向本地。当程序发起验证请求时,由本地服务器返回一个预设的“成功”响应,从而绕过远程验证。另一种方法是修改客户端请求。在客户端发送请求前,通过调试器修改其组装的验证数据,例如将错误的注册码改为正确的,或者直接修改其发送函数,使其发送一个合法的请求包。
更高级的玩法是内存补丁。找到程序解析服务器返回数据并做出判断的代码段,直接修改其判断逻辑,无论服务器返回什么,都强制理解为验证成功。这种方法不依赖于网络拦截,但需要对程序的数据处理流程有精准的把握。
以上是关于易语言程序破解教程,易语言程序如何破解的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:易语言程序破解教程,易语言程序如何破解;本文链接:https://zwz66.cn/jianz/368214.html。
猜你喜欢
- 易语言编写软件怎样 易语言编写app软件 2026-10-03
- 易语言破解版安装教程 易语言5.9破解版安装教程 2026-10-03
- 易语言监控窗口源码,易语言实时监控源码易语言源码祝福易语言刷商城 2026-10-03
- 易语言监听端口被连接 易语言监听端口数据 2026-10-03
- 易语言监听qq最简单代码、易语言监听网卡 2026-10-03
- 易语言登录网页教程(易语言登录网页教程百度云) 2026-10-03
- 易语言检验科程序、易语言过检测教程 2026-10-03
- 易语言检测虚拟机、易语言按键信息.虚拟码易语言检测电脑是否有杀毒软件 2026-10-03
- 易语言检测群员是否存在,易语言检测文件是否存在 2026-10-03
- 易语言服务器搭建教程 - 易语言搭建http服务器 2026-10-03







