思源部署到服务器上;思源笔记docker部署
-
思源,部署,到,服务器,上,笔记,docker,在,信息,

- 建站百科知识-小虎建站百科知识网
- 2026-10-01 01:45
- 小虎建站百科知识网
思源部署到服务器上;思源笔记docker部署 ,对于想了解建站百科知识的朋友们来说,思源部署到服务器上;思源笔记docker部署是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在信息泛滥的时代,你是否曾担忧过个人笔记数据的隐私安全?是否厌倦了受制于第三方云服务,渴望一个完全由自己掌控的知识管理中枢?今天,我们将深入探索一个将“数据自主权”交还给用户的革命性方案——通过Docker将思源笔记部署到个人服务器上。这不仅仅是一次技术部署,更是迈向构建一个安全、私密、高效且永不丢失的终身知识库的关键一步。想象一下,你的所有灵感和知识结晶都安全地运行在自己的服务器上,随时随地通过浏览器访问,这份安心与自由,正是现代数字生活所稀缺的珍宝。
为何选择Docker部署思源
将思源笔记与Docker结合,堪称个人知识管理的“黄金搭档”。思源笔记本身是一款以“块”为核心、支持双向链接和Markdown的国产开源笔记软件,其本地优先的设计理念确保了数据首先存储在你的设备上。而Docker容器技术,则像一个魔法集装箱,将思源笔记及其复杂的运行环境打包成一个独立、便携的单元。这种组合彻底解决了传统软件部署中令人头疼的环境依赖和配置冲突问题。无论你的服务器是Linux还是其他系统,Docker都能确保思源笔记以完全一致的方式运行,实现“一次构建,处处运行”的理想状态。更重要的是,Docker部署意味着数据持久化变得轻而易举,你可以将笔记数据卷映射到服务器硬盘,即使容器被删除或更新,宝贵的数据也毫发无损,为你的知识资产上了一道坚实的保险。
部署前的核心准备工作
在启动部署之旅前,充分的准备是成功的一半。你需要一台拥有公网IP的云服务器或性能足够的本地服务器,并确保已安装最新版本的Docker引擎。可以通过执行`docker --version`命令来验证。接下来,为思源笔记创建一个专属的目录来存放数据,例如`/opt/siyuan`或`~/siyuan_data`。这个目录将成为你所有笔记的“家”,务必确保其有足够的存储空间和读写权限。另一个至关重要的准备是设定一个强访问授权码。这个授权码是守护你笔记宝库的第一道大门,必须足够复杂且唯一,切勿使用默认或简单的密码。你可以考虑使用密码管理器生成一串高强度密码,并妥善保存。完成这些基础准备,你就为构建一座坚固的知识堡垒打下了坚实的地基。
一条命令启动思源服务
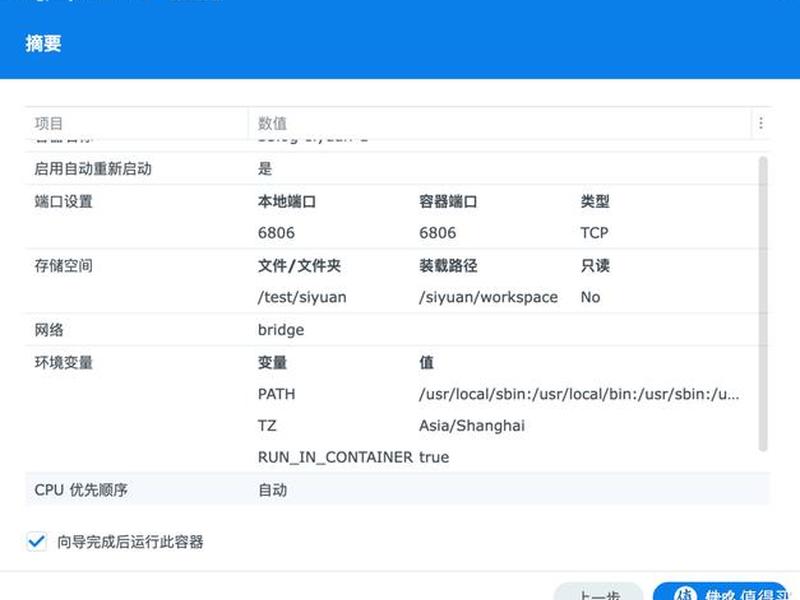
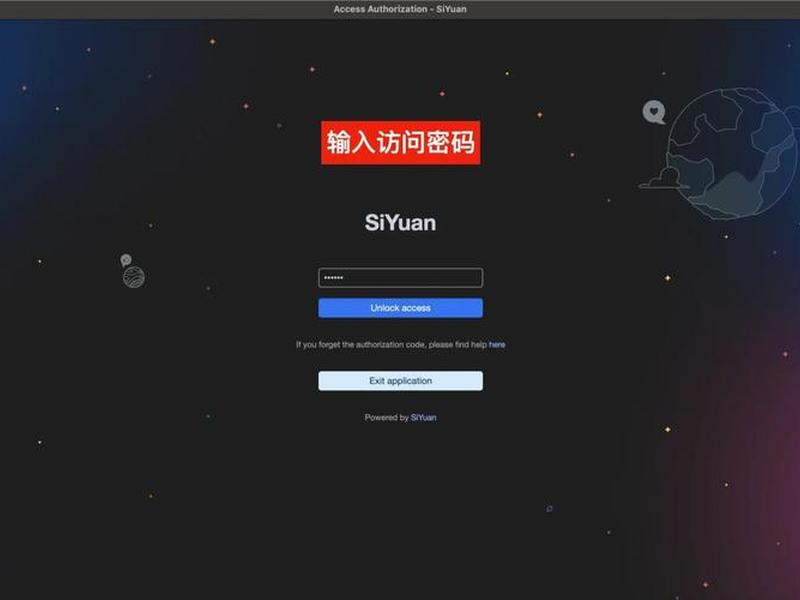
万事俱备,现在只需一条神奇的Docker命令,即可让思源笔记服务在你的服务器上焕发生机。最基础的部署命令结构清晰:通过`docker run`指令,指定容器名称、映射数据卷、开放服务端口,并设置访问授权码。例如,一个典型的命令会映射服务器的`/opt/siyuan`目录到容器内的`/siyuan/workspace`,将服务器的6806端口与容器的6806端口绑定,并通过`--accessAuthCode`参数设置你的专属密码。运行命令后,Docker会自动从镜像仓库拉取思源笔记的最新镜像并启动容器。你只需打开浏览器,输入`http://你的服务器IP:6806`,在弹出的授权页面输入预设的密码,一个功能完整、界面优雅的思源笔记Web界面便跃然眼前。这种“开箱即用”的体验,让技术部署变得像拆开一件精心包装的礼物般简单而充满惊喜。
使用Docker Compose优雅管理
对于追求更优雅、更易维护部署方式的用户,Docker Compose是更高级的选择。它将所有配置写入一个名为`docker-compose.yml`的文件中,通过声明式的方式定义服务。在这个YAML文件里,你可以清晰地设定镜像版本、容器名称、重启策略、端口映射、数据卷以及环境变量(如访问授权码)。使用Docker Compose的最大优势在于管理的便捷性。启动全部服务只需一句`docker-compose up -d`,停止服务则是`docker-compose down`。当思源笔记发布新版本时,你只需修改配置文件中的镜像标签,然后重新启动服务即可完成平滑升级,所有数据都因卷映射而安全保留。这种将基础设施作为代码来管理的方式,使得整个部署过程可重复、可版本控制,极大地降低了长期运维的复杂度。
保障数据安全与同步策略
数据是知识库的灵魂,其安全与同步不容忽视。Docker部署的思源笔记,其数据安全建立在多重保障之上。所有数据文件都存储在你自己服务器的映射目录中,物理上脱离了任何第三方云平台,从根源上杜绝了数据被扫描或泄露的风险。你可以结合服务器操作系统的权限管理,进一步限制对数据目录的访问。对于跨设备同步的需求,思源笔记支持通过WebDAV协议与支持此协议的NAS或网盘进行同步。你可以在笔记的设置中配置WebDAV服务器地址和认证信息,启用端到端的加密同步。这意味着数据在传输过程中也是加密的,只有持有密钥的你自己才能解密,确保了同步链路上的隐私安全,让你在任何设备上都能无缝衔接工作流。
高级优化与故障排除指南
当你的知识库日益庞大,笔记超过千篇时,可能会遇到性能瓶颈。可以通过调整Docker容器的运行参数进行优化,例如适当增加分配给容器的CPU和内存资源限制。定期进入思源笔记的“数据仓库”进行“清理未引用资源”操作,也能有效释放空间、提升响应速度。在运维过程中,偶尔可能遇到无法访问或授权失败等问题。查看容器日志是首要的排查手段,使用`docker logs siyuan`命令可以洞察服务的运行状态。常见问题如“无效的授权码”通常源于环境变量设置错误;端口冲突则需检查服务器上6806端口是否被其他程序占用。掌握这些基本的排查技巧,就能让你从容应对大多数突发状况,确保知识库服务持续稳定运行。
构建外网访问与长期维护
为了让你的私有知识库能在任何地方被访问,需要配置外网访问。最基础的方式是直接通过服务器公网IP和端口访问,但这通常不够安全。更推荐的做法是绑定一个个人域名,并通过Nginx等反向代理服务器配置SSL证书,启用HTTPS加密访问,这样既能提升安全性,也能获得更好的浏览器兼容性。从长期维护角度看,建议订阅思源笔记的官方更新动态。当新版本发布时,升级过程非常简单:停止旧容器,拉取新镜像,然后使用相同的卷映射配置重新启动容器即可,你的笔记数据会完好无损地迁移到新版本中。养成定期备份映射目录的习惯,可以将整个`workspace`文件夹压缩存档,这是应对任何意外情况的最可靠防线。
以上是关于思源部署到服务器上;思源笔记docker部署的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:思源部署到服务器上;思源笔记docker部署;本文链接:https://zwz66.cn/jianz/364997.html。
猜你喜欢
- 思源选址,思源地产地址 2026-10-01
- 思源软件是做什么、思源软件是做什么的 2026-10-01
- 思源软件操作流程,思源软件操作流程是什么 2026-10-01
- 思源软件怎么样(思源软件怎么样知乎) 2026-10-01
- 思源软件官网;思源软件官网网址 2026-10-01
- 思源软件官网下载 - 思源软件官网下载手机版 2026-10-01
- 思源软件下载,思源软件下载安装 2026-10-01
- 思源设计使用教程;思源设计使用教程pdf 2026-10-01
- 思源网软件库,思源软件官网下载 2026-10-01
- 思源网站;思源教育官方网站 2026-10-01







