怎样建ftp服务器 - 怎样建ftp服务器端口
-
怎样,建,ftp,服务器,端口,在,数字,信息,如,

- 建站百科知识-小虎建站百科知识网
- 2026-09-30 21:42
- 小虎建站百科知识网
怎样建ftp服务器 - 怎样建ftp服务器端口 ,对于想了解建站百科知识的朋友们来说,怎样建ftp服务器 - 怎样建ftp服务器端口是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在数字信息如潮水般奔流的时代,文件传输协议(FTP)服务器依然是连接不同设备、共享海量数据的坚实桥梁。无论是企业内部的资料同步,还是个人跨设备的数据管理,一个稳定、安全的FTP服务器都能让文件流转变得如臂使指。搭建过程常令初学者望而却步,尤其是端口配置,如同守护服务器门户的密钥,直接关系到连通性与安全性。本文将为你揭开FTP服务器搭建的神秘面纱,并深入剖析端口配置的核心要义,助你从新手快速晋升为搭建高手。
基石选定:FTP服务软件的选择与安装
搭建FTP服务器的第一步,是选择合适的服务软件。这如同为一座大厦选择坚实的地基。在众多选项中,VSFTPD(Very Secure FTP Daemon)因其轻量、高效与出色的安全性,在Linux世界广受推崇。它专为安全性而设计,能有效抵御多种常见攻击。
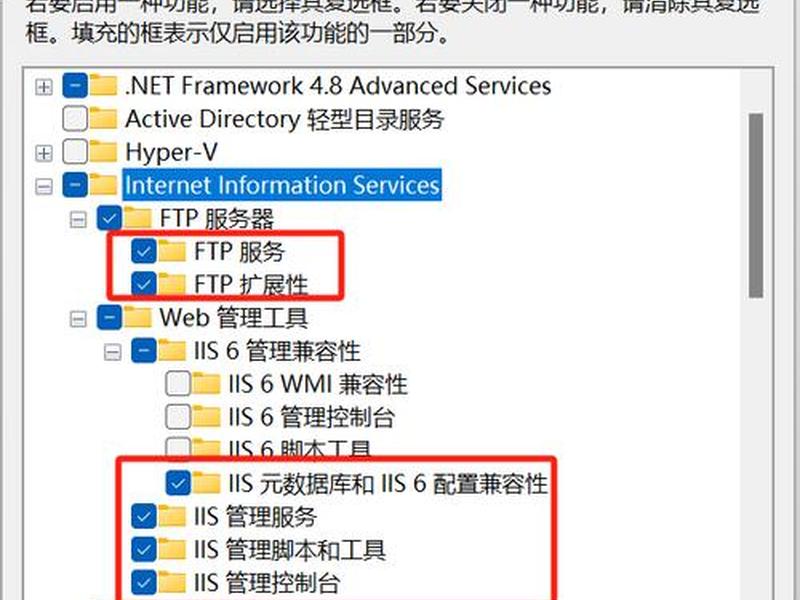
安装过程通常简洁明了。在基于Debian的系统(如Ubuntu)中,仅需在终端执行 `sudo apt-get install vsftpd` 命令。对于CentOS或RHEL系统,则使用 `sudo yum install vsftpd`。安装完成后,服务会自动启动并监听默认的命令端口——TCP 21端口。你可以通过 `netstat -npl | grep :21` 命令来验证服务是否已在21端口上成功监听,这是服务器准备就绪的第一个信号。
安装仅仅是开始。在深入配置之前,一个重要的安全习惯是:如果你的服务器启用了防火墙,在配置完成前,建议先使用 `/etc/init.d/vsftpd stop` 或 `systemctl stop vsftpd` 命令暂时停止服务,以避免在配置不完全时暴露潜在的安全漏洞。所有关键的配置,都将在 `/etc/vsftpd.conf` 这个核心文件中进行。
门户洞开:理解与配置FTP核心端口
端口是FTP服务器与外界通信的通道,理解其工作原理是成功配置的关键。FTP协议的特殊之处在于它使用双端口模式:一个用于传输命令(控制连接),另一个或多个用于传输实际数据(数据连接)。
命令端口默认为21,所有客户端指令(如登录、列出目录)都通过此端口发送。而数据端口则复杂一些,分为主动模式和被动模式。在主动模式下,服务器使用20端口主动向客户端发起数据连接。但在现代网络环境下,由于客户端通常位于防火墙或NAT之后,被动模式(PASV) 更为常用。
被动模式下,数据连接由客户端向服务器发起。服务器会随机打开一个高端口号(通常大于1024)等待客户端连接。这就需要我们在防火墙中开放一个端口范围,例如50000-51000,并在 `vsftpd.conf` 配置文件中通过 `pasv_min_port` 和 `pasv_max_port` 参数明确指定。通过 `pasv_enable=YES` 来启用被动模式。正确配置这些端口,是确保内外网用户都能顺利上传下载文件的决定性步骤。
安全加固:构建FTP服务器的铜墙铁壁
一个开放的FTP服务器如同数字世界的公共广场,若无防护,极易成为攻击目标。安全配置绝非可选项,而是生命线。首要原则是禁用匿名登录,除非确有需要。在配置文件中,将 `anonymous_enable` 设置为 `NO`,强制要求用户名和密码认证。
用户访问控制是第二道防线。你可以通过 `userlist_enable` 和 `userlist_file` 参数来设置允许或拒绝登录的用户列表。更精细的控制可以结合系统本地用户,并利用 `chroot_local_user=YES` 将用户锁定在其家目录中,防止其访问系统其他部分。这就像为每位访客分配一个独立的房间,他们无法进入他人的空间或系统核心区域。
考虑启用SSL/TLS加密(即FTPS)来保护传输中的数据。这需要生成证书并在配置中指定其路径,同时将监听端口改为990(隐式TLS)或保持21端口但启用显式TLS。虽然配置稍显复杂,但它能确保用户名、密码及文件内容在网络传输中不被,为你的数据穿上“隐形斗篷”。
权限艺术:精细化管理文件访问
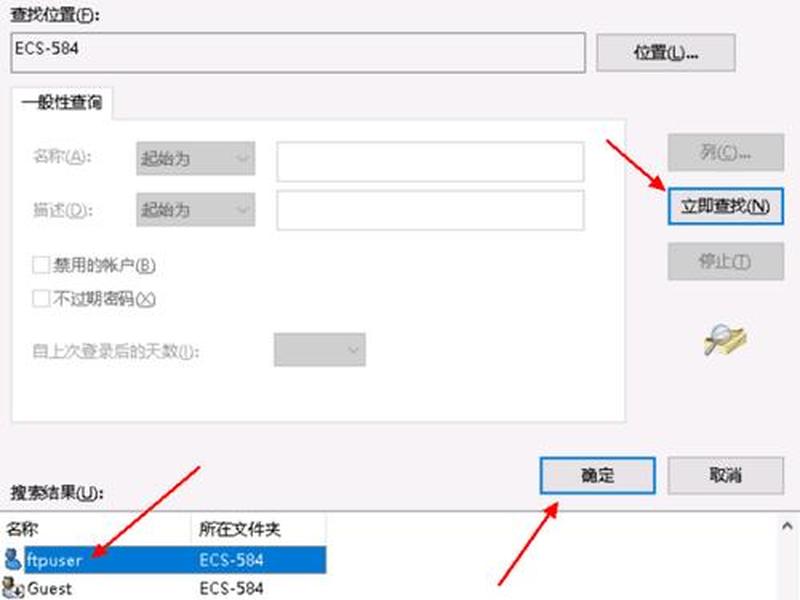
服务器搭建成功并安全加固后,如何管理文件访问权限就成为日常运营的核心。FTP的权限管理与系统用户权限紧密相连。你需要为FTP服务创建专属的系统用户,例如使用 `useradd ftpuser` 命令,并为其设置密码。
关键配置在于 `local_enable=YES` 和 `write_enable=YES`。前者允许本地系统用户登录,后者授予用户上传和修改文件的权限。你可以进一步通过 `local_umask` 设置新创建文件的默认权限。例如,设置为022意味着创建的文件对所有者可读写,对组用户和其他用户只读。
对于需要不同访问级别的多个用户,可以创建用户组,并利用目录的Linux权限系统(chmod, chown)进行控制。更高级的场景下,可以配置虚拟用户,即使用独立的用户数据库(如Berkeley DB文件),这些用户仅用于FTP登录,与系统账户分离,提供了更高的安全性和灵活性。精细的权限划分,确保了“该看的人能看到,该改的人才能改”。
内外贯通:防火墙与路由器端口转发
让FTP服务器在局域网内可用只是第一步,使其能从公网访问才真正释放其价值。这涉及两道关卡:服务器本机防火墙和边界路由器(或网关)。
在服务器端,如果使用UFW等防火墙工具,需要明确放行相关端口:`sudo ufw allow 21/tcp`(命令端口),`sudo ufw allow 20/tcp`(主动模式数据端口),以及被动模式使用的整个端口范围,如 `sudo ufw allow 50000:51000/tcp`。如果启用了TLS,还需放行990端口。
更关键的一步是在家庭或企业路由器中设置端口转发(Port Forwarding)。你需要将路由器WAN口接收到的、指向FTP端口(21,以及被动端口范围)的流量,转发到内网中FTP服务器的局域网IP地址上。由于FTP协议会传输IP地址信息用于建立数据连接,在复杂NAT环境下可能还需要在FTP服务器配置中设置 `pasv_address` 为你路由器的公网IP地址,并确保 `pasv_promiscuous` 设置正确,以解决一些连接问题。
测试验证:确保服务器稳健运行
所有配置完成后, rigorous 的测试是通往成功的最后一步。在服务器本地使用 `ftp localhost` 命令或 `lftp` 工具进行连接测试,使用你创建的用户名和密码登录。尝试执行基本命令:`ls` 列出目录,`put` 上传一个测试文件,`get` 下载一个文件。
接下来,从同一局域网内的另一台计算机进行测试,使用服务器的内网IP地址进行连接。如果成功,则证明服务器基础服务和防火墙配置正确。进行公网访问测试。你可以使用手机移动网络(断开Wi-Fi)或请朋友从外部网络尝试连接你的公网IP(或域名)。使用FileZilla、WinSCP等图形化FTP客户端是不错的选择,它们能更直观地显示连接状态和错误信息。
测试中要特别关注被动模式是否工作正常。如果客户端能登录但列不出目录或无法传输数据,问题往往出在被动模式的端口范围未在防火墙中开放,或端口转发规则未生效。耐心地根据错误日志(通常位于 `/var/log/vsftpd.log`)进行排查,是解决问题的金钥匙。
以上是关于怎样建ftp服务器 - 怎样建ftp服务器端口的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:怎样建ftp服务器 - 怎样建ftp服务器端口;本文链接:https://zwz66.cn/jianz/364807.html。
猜你喜欢
- 怎样建txt文件、怎样建一个txt文本文件 2026-09-30
- 怎样建access数据库;怎样用access创建数据库 2026-09-30
- 怎样学站桩视频教程;怎样学站桩视频教程全集 2026-09-30
- 怎样在贴吧建吧(怎样在贴吧建吧号) 2026-09-30
- 怎样在西双版纳注册外贸公司,西双版纳注册公司代办 2026-09-30
- 怎样在自建网站上传视频(怎样在自建网站上传视频文件) 2026-09-30
- 怎样在腾讯云上面搭建网站 - 怎样在腾讯云上面搭建网站呢 2026-09-30
- 怎样在淘宝联盟中申请网站推广?(怎样在淘宝联盟中申请网站推广呢) 2026-09-30
- 怎样在海南做进出口生意(怎样在海南做进出口生意赚钱) 2026-09-30
- 怎样在微课平台制作课件(怎样在微课平台制作课件视频) 2026-09-30







