如何搭建自己的外网服务器 - 自己搭建服务器外网访问
-
如何,搭建,自己的,外网,服务器,自己,访问,你,

- 建站百科知识-小虎建站百科知识网
- 2026-09-26 23:52
- 小虎建站百科知识网
如何搭建自己的外网服务器 - 自己搭建服务器外网访问 ,对于想了解建站百科知识的朋友们来说,如何搭建自己的外网服务器 - 自己搭建服务器外网访问是一个非常想了解的问题,下面小编就带领大家看看这个问题。
你是否曾渴望拥有一个完全由自己掌控的线上空间?厌倦了云服务商的条条框框与持续费用,梦想将家中的电脑或闲置主机,变成一座通往全球的“数字堡垒”?搭建自己的外网服务器,实现从内网到公网的华丽转身,正是一场充满挑战与成就感的数字探险。这不仅意味着技术上的掌控,更象征着数据主权与创造力的解放。本文将为你揭示,如何跨越局域网的限制,将你的服务器暴露在广阔的互联网世界,让全球用户都能访问你搭建的服务。
核心原理:穿透内网的奥秘
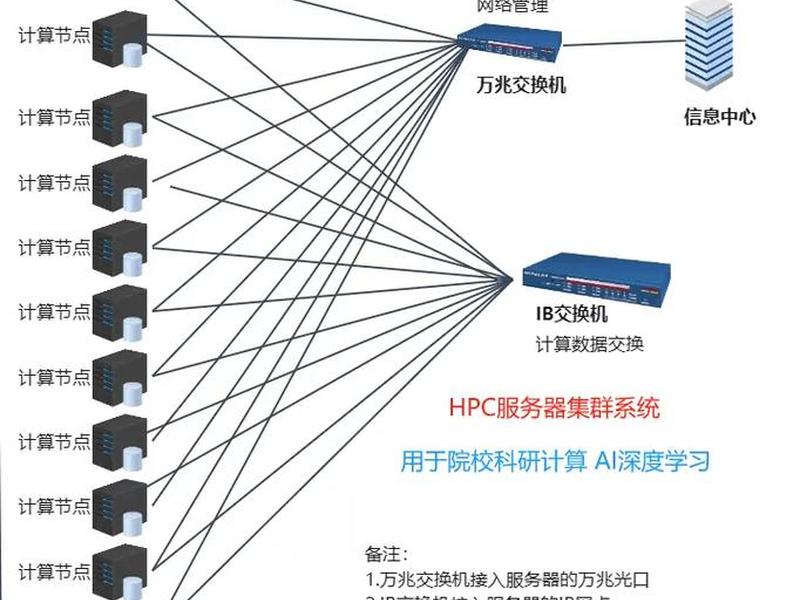
理解原理是成功的第一步。绝大多数家庭或办公室网络都处于运营商分配的内网环境中,设备获得的是私有IP地址,外部互联网无法直接寻址访问。这就像你的房间在一个巨大的小区里,外面的人只知道小区地址,却找不到你的具体门牌号。要实现外网访问,核心在于建立一条从公网到内网服务器的稳定数据通道。
这条通道的建立,主要依赖“内网穿透”技术。其本质是通过一台拥有公网IP的中转服务器作为桥梁。你的内网服务器主动与这台中转服务器保持连接,当外部用户想要访问时,请求先发送到中转服务器,再由它通过已建立的通道转发给你的内网服务器。整个过程对用户透明,仿佛你的服务器直接拥有公网IP一样。花生壳、holer等工具正是基于这一原理,它们简化了复杂的网络配置,让穿透变得像填写表单一样简单。
选择哪种协议也至关重要。常见的穿透支持TCP、UDP、HTTP、HTTPS等协议。如果你搭建的是网站,通常选择HTTP或HTTPS;若是远程桌面、数据库或游戏服务器,则需选择TCP协议。一些先进的方案如SD-WAN,则在此基础上构建了更智能、更安全的软件定义广域网,尤其适合企业多点组网和出海业务,能提供低时延、高稳定性的网络连接。
硬件与系统:构筑坚实基座
服务器并非一定是昂贵的专业设备。一台性能稳定的个人电脑完全能够胜任小型网站、测试环境或私有云盘的需求。硬件的选择取决于你的服务规模。对于入门级应用,一颗四核处理器、8GB内存和一块固态硬盘便能提供流畅体验。若计划运行数据库或多个虚拟机,则需要考虑更强大的多核CPU和16GB以上的内存。
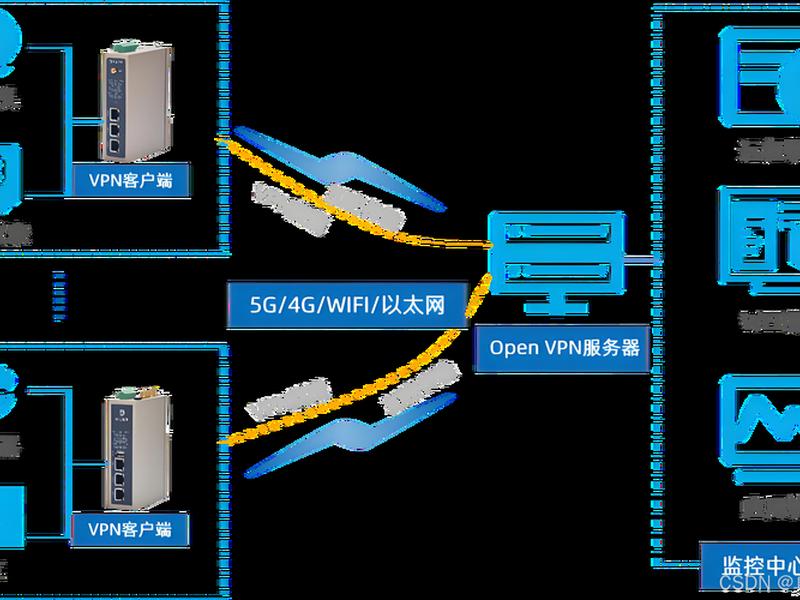
操作系统的选择是定义服务器灵魂的关键。Linux系统以其开源、稳定、高效和丰富的免费软件生态,成为技术爱好者和开发者的首选。Ubuntu Server或CentOS拥有庞大的社区支持,教程资源丰富。对于依赖特定Windows环境或图形化界面管理的用户,Windows Server则提供了熟悉的操作环境。安装过程如今已高度简化,通过制作启动盘即可完成。
在系统安装完毕后,基础的配置不容忽视。这包括设置静态局域网IP地址,确保服务器在本地网络中的位置固定;更新系统补丁以修复安全漏洞;以及配置防火墙基础规则,初期可仅开放后续服务所需的端口,遵循最小权限原则,为你的数字堡垒筑牢第一道防线。
服务部署:点亮核心功能
硬件和系统只是躯壳,部署其上的服务才是灵魂。最常见的需求是搭建Web服务器。在Linux上,Nginx和Apache是两大主流选择,它们能高效处理网页请求。在Windows上,则可以通过安装IIS组件来快速搭建。部署过程涉及将你的网站文件放入指定目录,并正确配置服务器根路径与默认首页。
除了网站,你可能还需要数据库来存储动态内容。MySQL、PostgreSQL是经典的关系型数据库,而MongoDB则适用于文档型数据。文件服务器则能满足团队共享或个人云存储的需求,可通过配置Samba或FTP服务实现。每一种服务的安装与配置,都像是为你的服务器安装一个独特的“功能模块”。
在本地测试阶段,你可以在服务器浏览器中输入`127.0.0.1`或`localhost`来访问刚部署的服务,确保一切运行正常。这是对外发布前的关键质检环节,能排查如端口占用、权限不足、配置文件错误等常见问题,避免将错误暴露给外网。
内网穿透实战:打通任督二脉
当本地服务调试无误后,便可着手进行最关键的外网访问配置。首先需要选择一款可靠的内网穿透工具。花生壳、holer等国内工具提供了图形化界面和详细的教程,对新手极为友好。其通用步骤为:下载客户端、注册账号获取访问密钥、在软件中配置映射规则。
配置映射时,需要明确几个关键参数:内网主机的IP地址、服务监听的端口号,以及选择映射协议。例如,你的网站运行在服务器的`192.168.1.100:80`上,那么在穿透工具中,就将此地址与一个为你生成的二级域名或自定义域名进行绑定。一些工具还支持自定义外网端口。
完成映射并启动服务后,穿透工具会生成一个专属的外网访问地址。此刻,激动人心的时刻到来:尝试在任意连接互联网的设备浏览器中输入这个地址。如果配置正确,你将看到与本地访问一模一样的网站界面。这意味着你的私人服务器已成功接入全球互联网的洪流之中。
安全加固:捍卫数字疆域
将服务器暴露于公网,如同打开了一扇面向世界的大门,安全便成为头等大事。云服务商提供的安全组是第一道虚拟防火墙,务必遵循最小化原则,仅开放必要的服务端口,如80、443,并避免使用`0.0.0.0/0`开放所有IP,可以限定为已知IP段。
服务器本地的防火墙是第二道屏障。无论是Linux的firewalld/iptables,还是Windows防火墙,都需要设置规则,允许已穿透的端口流量。强烈建议为所有服务,特别是Web服务,配置SSL证书启用HTTPS加密。这不仅能保护数据传输安全,也是搜索引擎排名的一个积极因素。
定期更新操作系统和所有软件至最新版本,以修补已知漏洞。避免使用弱密码,并为SSH等管理服务启用密钥认证。可以考虑使用Fail2ban等工具防止暴力破解。安全是一个持续的过程,而非一劳永逸的设置,定期的日志审查和漏洞扫描至关重要。
高阶优化与排障
基础服务稳定后,可以探索更优的架构与体验。对于需要更高带宽和稳定性的场景,可以研究如何获取动态公网IP,并通过路由器设置DDNS和端口映射,这能减少对第三方穿透服务器的依赖,提升访问速度。SD-WAN技术则为多分支企业组网提供了更专业的解决方案。
当外网无法访问时,系统化的排障思路能快速定位问题。首先检查穿透客户端是否在线、映射状态是否正常。在服务器本地使用`netstat`或`ss`命令确认服务进程是否在监听目标端口。然后,逐一核查本地防火墙、安全组规则是否允许流量通过。
性能监控也不可或缺。利用简单的命令行工具监控CPU、内存和网络流量,了解服务器负载情况。对于网站,可以启用Gzip压缩、浏览器缓存等优化措施,提升访问速度。随着业务增长,你将更深入地理解负载均衡、数据库优化等概念,不断升级你的服务器王国。
以上是关于如何搭建自己的外网服务器 - 自己搭建服务器外网访问的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:如何搭建自己的外网服务器 - 自己搭建服务器外网访问;本文链接:https://zwz66.cn/jianz/360464.html。
猜你喜欢
- 如何搭建自己的平台教程、如何搭建自己的平台教程视频 2026-09-26
- 如何搭建自己的代挂网站 - 如何搭建自己的代挂网站呢 2026-09-26
- 如何搭建自己的api接口(如果自己做api接口) 2026-09-26
- 如何搭建自媒体账号(如何搭建自媒体账号教程) 2026-09-26
- 如何搭建自媒体平台、创建自媒体平台需要什么条件 2026-09-26
- 如何搭建腾讯云服务器 - 如何搭建腾讯云服务器账号 2026-09-26
- 如何搭建腾讯云ip;腾讯云怎么搭建ip 2026-09-26
- 如何搭建群晖服务器,如何搭建群晖服务器ip 2026-09-26
- 如何搭建网站赚钱、如何搭建网站赚钱平台 2026-09-26
- 如何搭建网站详细流程 如何搭建网站详细流程视频 2026-09-26







