天翼云服务器端口全部开启;天翼云服务器端口全部开启了
-
天翼,云,服务器,端口,全部,开启,了,在,网络,

- 建站百科知识-小虎建站百科知识网
- 2026-09-26 02:57
- 小虎建站百科知识网
天翼云服务器端口全部开启;天翼云服务器端口全部开启了 ,对于想了解建站百科知识的朋友们来说,天翼云服务器端口全部开启;天翼云服务器端口全部开启了是一个非常想了解的问题,下面小编就带领大家看看这个问题。
在网络世界的深处,服务器端口如同一座座连接内外的“数字桥梁”。对于使用天翼云服务器的用户而言,一个充满诱惑却又极度危险的念头时常浮现:将服务器所有端口全部开启。这看似是一劳永逸的解决方案,能扫清一切访问障碍,但其背后,却隐藏着一个危机四伏的“潘多拉魔盒”。本文将深入剖析天翼云服务器端口全开的方方面面,揭开其便捷面纱下的真实面孔。
一、端口全开的本质与操作迷思
端口全开,意味着撤除了服务器网络边界上所有“关卡”。在天翼云控制台,这通常通过配置安全组规则来实现。用户可以选择“开放全部端口”的模板,一键放通所有入站和出站流量。这种操作看似简单高效,尤其在业务复杂、端口需求繁多的开发测试阶段,能迅速解决网络连通性问题。
这种便捷性建立在牺牲基础安全防护的代价之上。当安全组规则设置为允许所有来源访问所有端口时,服务器的操作系统和应用服务便直接暴露在互联网的汪洋大海中。每一次连接尝试,无论善意还是恶意,都将长驱直入,直达服务器内部。这无异于将自家所有门窗敞开,并撤走了所有守卫。
许多用户陷入的迷思在于,认为开启了云服务商提供的防火墙或安全组,就等同于拥有了铜墙铁壁。实际上,安全组是云端的第一道也是至关重要的防线。端口全开,等同于主动拆除了这道防线,将防御的重任完全压在了服务器自身脆弱的系统配置和应用安全上。
二、风险暴增:网络攻击的狂欢盛宴
端口全开最直接的后果,是让服务器成为网络攻击者的“活靶子”。攻击者利用自动化扫描工具,能在极短时间内发现这台“不设防”的服务器。随后,各种攻击将接踵而至。
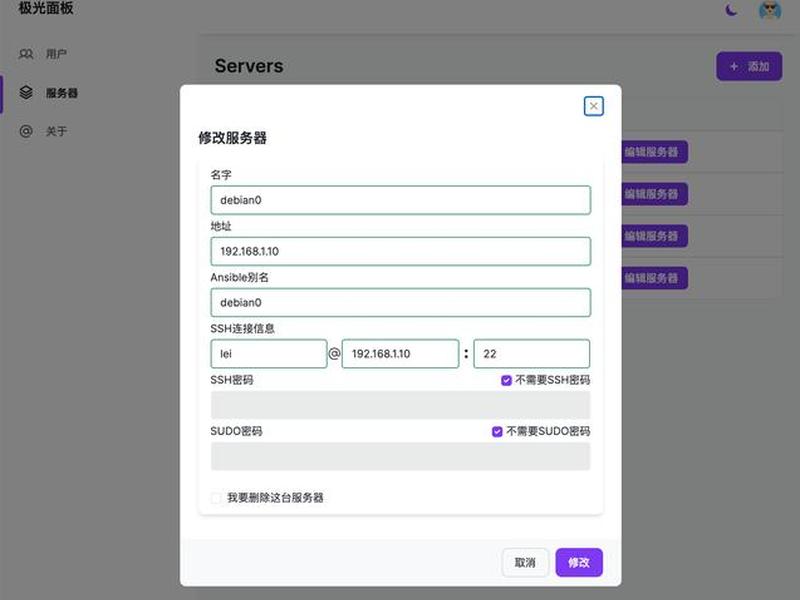
首当其冲的是暴力破解攻击。攻击者会集中火力攻击SSH(22端口)、远程桌面(3389端口)、数据库(如3306、1433端口)等管理服务端口。他们使用庞大的密码字典进行高频次尝试,一旦服务器账户密码强度不足,沦陷只在分秒之间。服务器权限失守,意味着数据被窃取、系统被破坏,甚至成为攻击者发动进一步攻击的跳板。
其次是漏洞利用与蠕虫病毒的肆虐。许多服务在特定端口监听,而这些服务软件可能存在未被修复的已知安全漏洞。例如,Redis服务未授权访问漏洞、Memcached反射放大攻击漏洞等,都是攻击者热衷利用的入口。端口全开使得攻击者无需任何前置突破,就能直接对这些脆弱服务发起攻击,极易导致服务器被植入后门、挖矿程序或勒索软件。
更为致命的是分布式拒绝服务(DDoS)攻击。开放所有端口极大地扩展了攻击面。攻击者可以向大量UDP端口或随机TCP端口发送海量垃圾数据包,迅速耗尽服务器的连接资源、CPU和带宽,导致正常业务完全瘫痪,且这类攻击往往难以追溯和防御。
三、数据与合规:不可承受之重
安全威胁的直接后果,是敏感数据的泄露。无论是、交易数据,还是企业核心知识产权,一旦存储这些数据的服务(如数据库、文件服务)端口暴露,且缺乏足够的内层加密和访问控制,数据就可能被轻易窃取。在数据即资产的时代,一次泄露带来的不仅是经济损失,更是品牌声誉的毁灭性打击。
从法律与合规层面审视,端口全开的行为近乎“”。金融、医疗、政务等行业有着严格的数据安全法规和行业标准,例如等保2.0、GDPR等,都明确要求实施最小权限原则和网络边界防护。端口全开是公然违背这些基本原则的行为,一旦发生安全事件,企业不仅面临巨额罚款,还可能承担法律责任。
服务器沦为“肉鸡”后,可能被攻击者用来发起对其他目标的攻击、发送垃圾邮件或进行非法活动,这会使服务器所有者本身卷入法律纠纷,甚至被运营商封禁。
四、理性替代:最小化暴露与纵深防御
面对端口管理的需求,理性的选择绝非“一刀切”的全开,而是践行“最小权限原则”,并构建纵深防御体系。在天翼云上,这可以通过精细化的安全组策略来实现。
核心策略是“按需开放”。仔细梳理业务必须的服务,仅开放对应的必要端口。例如,Web服务仅需开放80(HTTP)和443(HTTPS)端口。对于远程管理端口(如SSH的22端口),严禁向全网开放,应严格限定访问源IP,仅允许运维人员所在的固定IP地址段访问。
对于必须开放但又需高度防护的服务,可以采用更高级的技术。例如,使用“端口敲门”技术,服务器默认关闭管理端口,只有客户端按特定顺序访问一系列预设的“暗号”端口后,防火墙才临时为其开放管理端口,这能有效规避自动化扫描。
必须构筑多层防线。除了网络层的安全组,还应在主机层面配置系统防火墙(如iptables、firewalld),强化服务本身的身份认证(使用密钥登录、启用双因素认证),并确保所有服务软件和操作系统及时更新补丁,消除已知漏洞。
五、特殊场景下的权衡与加固
必须承认,在极少数特殊场景下,业务架构可能确实需要大范围的端口开放,例如某些特定的游戏服务器、P2P应用或复杂的分布式测试环境。“端口全开”不应是一个孤立的决策,而必须配套一整套强大的安全加固和流量清洗方案。
在这种情况下,绝对不能让服务器直接暴露。可行的架构是将真实业务服务器置于内网,通过部署高防IP或Web应用防火墙等云安全产品来代理所有公网流量。公网用户只访问高防节点的IP,由高防节点负责清洗DDoS攻击、CC攻击等恶意流量,再将洁净的流量转发给后端的真实服务器。
天翼云等云服务商也提供了此类安全产品。通过这种架构,虽然后端服务器对高防节点开放了所需端口,但对整个互联网而言,攻击面依然被高防节点有效收敛和防护。这既满足了业务对端口开放的特殊需求,又通过专业的安全能力化解了绝大部分风险。
六、运维习惯:安全始于日常
安全的堡垒毁于懈怠的日常。运维人员必须养成良好的安全习惯。定期使用`netstat`或`ss`命令审计服务器上实际监听的端口,关闭无用的服务进程。利用安全扫描工具定期对开放端口进行脆弱性评估。
所有服务的配置文件应避免监听在`0.0.0.0`(所有IP地址)上,内部服务如数据库、缓存等,应只绑定在`127.0.0.1`(本地环回地址)或内部私有IP上。详细记录并监控安全日志,对任何异常登录尝试和访问模式保持高度警觉。
以上是关于天翼云服务器端口全部开启;天翼云服务器端口全部开启了的介绍,希望对想了解建站百科知识的朋友们有所帮助。
本文标题:天翼云服务器端口全部开启;天翼云服务器端口全部开启了;本文链接:https://zwz66.cn/jianz/359509.html。
猜你喜欢
- 天翼云服务器绑定域名、天翼云服务器绑定域名怎么解除 2026-09-26
- 天翼云服务器租赁 - 天翼云服务器租赁多少钱 2026-09-26
- 天翼云服务器的固件版本 天翼云服务器的固件版本怎么看 2026-09-26
- 天翼云服务器登陆(天翼云服务器登陆网址) 2026-09-26
- 天翼云服务器登录入口;天翼云服务器登录入口在哪 2026-09-26
- 天翼云服务器独立ip - 天翼云服务器搭建多ip 2026-09-26
- 天翼云服务器是干嘛的(天翼云服务器是干嘛的软件) 2026-09-26
- 天翼云服务器收费、天翼云服务器收费怎么收 2026-09-26
- 天翼云服务器搭建网站,天翼云服务器搭建网站怎么弄 2026-09-26
- 天翼云服务器搭建教程;天翼云服务器搭建教程视频 2026-09-26







